9arm เล่า AI ช่วยเจาะรหัส RSA-896 ได้แล้ว ต้นทุนการเจาะเท่าไร และ Bitcoin ยังปลอดภัยไหม
ในไลฟ์วันที่ 3 ตุลาคม 2569 9arm หยิบข่าวที่คนสายคอมพิวเตอร์คุยกันทั้งโลกมาเล่า คือ AI ช่วยถอดรหัส RSA-896 ได้แล้ว ตัวเลขนี้ยาว 270 หลัก (896 บิต) และเป็นตัวเลขโจทย์ RSA ที่ใหญ่ที่สุดที่ถูกแยกตัวประกอบในที่สาธารณะ คนที่ทำคือ Stephen A. Weis วิศวกรของ Anthropic ซึ่งประกาศผลเมื่อวันที่ 19 กันยายน 2569
9arm ไม่ได้พูดถึง Bitcoin ในไลฟ์นั้น แต่สิ่งที่เขาเล่า โดยเฉพาะเรื่องต้นทุนของการโจมตี ตอบคำถามที่ผู้ถือ Bitcoin สงสัยได้ตรงจุด รายงานนี้จะไล่ตามที่ 9arm อธิบาย แล้วเอาหลักคิดเดียวกันมาดูว่า Bitcoin ยังปลอดภัยไหม
ภาพ: 9arm ระหว่างเล่าเรื่อง RSA-896 ในไลฟ์วันที่ 3 ตุลาคม 2569 (ช่อง 9arm)
9arm อธิบาย RSA ว่าอะไร
9arm อธิบายว่า RSA คือวิธีเข้ารหัสที่ใช้กันแพร่หลายมาก หลักการคือเอาจำนวนเฉพาะ 2 ตัวมาคูณกันได้เลขตัวหนึ่ง การตรวจว่ากุญแจถูกต้องทำได้ง่าย แต่การย้อนหาว่าจำนวนเฉพาะ 2 ตัวนั้นคืออะไร (การแยกตัวประกอบ) ยากมาก และยิ่งจำนวนบิตเยอะ ก็ยิ่งยากขึ้นไปอีก
เขาเล่าว่ากุญแจ RSA มีหลายขนาด และมาตรฐานที่ใช้กันทุกวันนี้คือ 2048 บิต ส่วนที่ถูกแยกได้รอบนี้คือขนาด 800 กว่าบิต
AI ทำอะไรในงานนี้
9arm เล่าว่า AI ช่วยเขียนโค้ดที่เอาอัลกอริทึมสำหรับแยกตัวประกอบไปรันบน GPU จำนวนมาก แล้วก็แกะออกมาได้ ตอนไลฟ์เขาเดาว่าน่าจะใช้เวลาประมาณเดือนหนึ่ง แต่ตามที่ Weis เขียนในบล็อก งานนี้ใช้เวลาราว 10 วัน บน GPU สูงสุด 2,048 ตัว (เครื่อง H100 ชุดละ 8 ตัว สูงสุด 256 ชุด) รวมพลังประมวลผลราว 30 GPU-ปี หรือเท่ากับ GPU หนึ่งตัวรันต่อเนื่อง 30 ปี
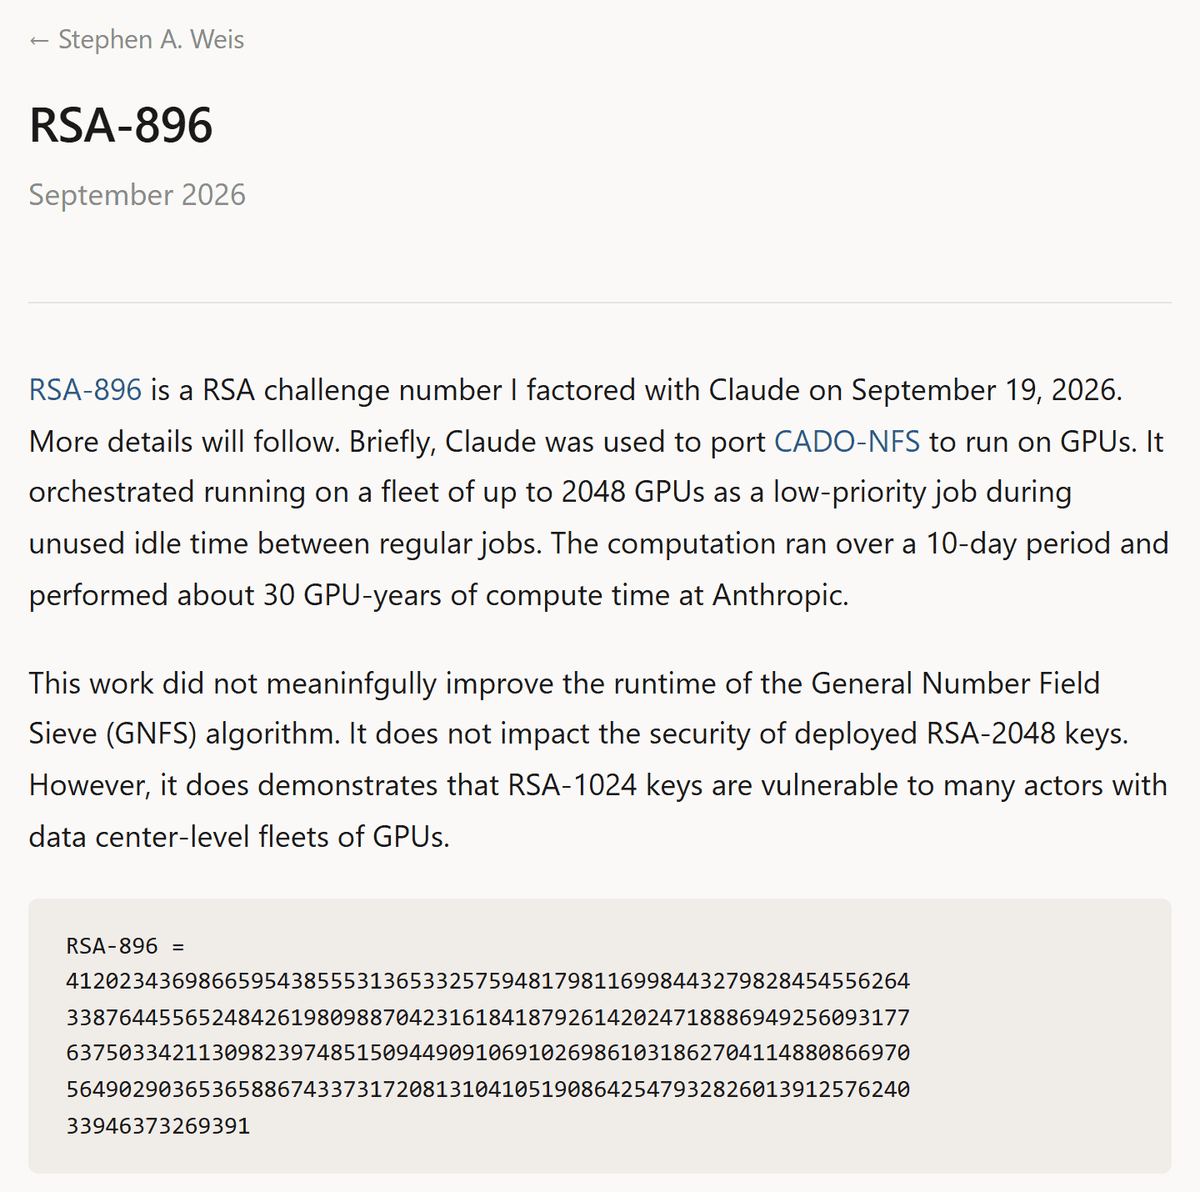
ภาพ: หน้าประกาศ RSA-896 ของ Stephen A. Weis (saweis.net)
ประเด็นที่ 9arm ย้ำคือ งานนี้ไม่ได้มีคณิตศาสตร์ใหม่เกิดขึ้น เขาพูดในไลฟ์ว่า
"AI ไม่ได้คิดวิธีการแก้ปัญหาแฮกรหัสผ่านแบบใหม่ AI แค่เอาอัลกอริทึมที่มีอยู่แล้ว ... เอาไปแมพกับ GPU จำนวนมาก"
ตรงกับที่ Weis เขียนเองว่างานนี้ไม่ได้ทำให้อัลกอริทึม General Number Field Sieve (GNFS) เร็วขึ้นอย่างมีนัยสำคัญ สิ่งที่ Claude ทำคือพอร์ตซอฟต์แวร์โอเพนซอร์สชื่อ CADO-NFS ให้รันบน GPU แล้วคุมการรันเป็นงานลำดับความสำคัญต่ำ ในช่วงที่เครื่องว่างระหว่างงานอื่น
และนี่ไม่ใช่ครั้งแรก ก่อนหน้านั้นแค่ 16 วัน คือวันที่ 3 กันยายน Eric Lu จาก Cognition แยก RSA-260 (862 บิต) ได้ด้วยวิธีคล้ายกัน ใช้ราว 13.5 GPU-ปี (PostQuantum.com)
ต้นทุนการโจมตี ตัวเลขที่ 9arm เล่า
ส่วนที่น่าสนใจที่สุดของไลฟ์คือ 9arm ไม่ได้ถามแค่ว่า "เจาะได้ไหม" แต่ถามว่า "ต้องจ่ายเท่าไร" และ "คุ้มไหม"
- RSA-896 9arm เล่าว่าสำหรับ Weis แทบจะฟรี เพราะใช้ GPU ที่ว่างอยู่ใน Anthropic แต่ถ้าต้องจ่ายค่า GPU จริง เขาประเมินว่าน่าจะหลายแสนดอลลาร์ หรือประมาณ 20 ล้านบาทต่อการเจาะกุญแจ 1 ดอก
- RSA-1024 9arm เล่าว่าถ้ามีเงินมากพอและใช้ GPU เยอะกว่านี้ ก็เจาะขนาด 1024 บิตได้ ใช้เงินราว 30 ล้านดอลลาร์ หรือราว 1,000 ล้านบาท ตัวเลขนี้ตรงกับที่ Eric Lu ประเมินไว้ว่าผู้ให้บริการคลาวด์รายใหญ่จะแยก RSA-1024 ได้ด้วยต้นทุนราว 30 ล้านดอลลาร์ และ Weis ก็เขียนว่างานของเขาแสดงให้เห็นว่ากุญแจ RSA-1024 เสี่ยงต่อผู้ที่มี GPU ระดับดาต้าเซ็นเตอร์
- RSA-2048 มาตรฐานปัจจุบัน 9arm บอกว่าต้นทุนจะเพิ่มเป็น 300 ล้านดอลลาร์หรือมากกว่านั้น จึงยังปลอดภัยอยู่ ส่วน PostQuantum.com คำนวณตามสูตรประมาณต้นทุนของ GNFS ว่า RSA-2048 ต้องใช้งานมากกว่า RSA-896 ราว 35,000 ล้านเท่า ถ้าใช้ GPU 2,048 ตัวด้วยประสิทธิภาพเท่ากันจะใช้เวลาราว 510 ล้านปี แปลว่าตัวเลขจริงสูงกว่าที่ 9arm ประเมินไว้มาก
แล้วใครจะยอมจ่ายพันล้านบาทเพื่อเจาะกุญแจดอกเดียว 9arm ตอบเองในไลฟ์ว่า
"ก็แครกคีย์ที่มันมีเงินหมื่นล้านในนั้นสิ ... แครกคีย์ที่มันมีเงินแสนล้านในนั้นสิ"
พูดง่ายๆ คือการโจมตีจะเกิดขึ้นเมื่อของที่ได้มีมูลค่ามากกว่าต้นทุนการเจาะ และฝั่งคนออกแบบรหัสก็หนีได้ด้วยการเพิ่มจำนวนบิต 9arm เปรียบว่าถ้า GPU ไล่ตามมาใกล้ 2048 ก็ขยับไป 4096 แล้ว 8192 หนีไปเรื่อยๆ "เหมือนกันกับที่เราหนีควอนตัมอยู่ตอนนี้" ตราบใดที่ต้นทุนการไล่ตามยังสูงกว่าต้นทุนการเพิ่มขนาดกุญแจ
เอาหลักคิดเรื่องต้นทุนมาดู Bitcoin
ถ้าใช้หลักคิดของ 9arm คำถามแรกคือ ของในกุญแจ Bitcoin มีมูลค่าแค่ไหน คำตอบคือมหาศาล มีกระเป๋าที่เก็บ Bitcoin มูลค่าหลายหมื่นล้านบาทอยู่จริง แรงจูงใจในการเจาะจึงมีแน่นอน คำถามที่สำคัญกว่าคือต้นทุนการเจาะ
Bitcoin ไม่ได้ใช้ RSA ลายเซ็นที่ใช้ยืนยันว่าเราเป็นเจ้าของเหรียญคือ ECDSA และ Schnorr (มาพร้อม Taproot ปี 2564) ซึ่งทำงานบนเส้นโค้งวงรีชื่อ secp256k1 ส่วนการขุดและการสร้าง Address ใช้ฟังก์ชันแฮชอย่าง SHA-256 (อ่านพื้นฐานเพิ่มได้ที่ Private Key และ Public Key คืออะไร และ Hash คืออะไร)
ความปลอดภัยของลายเซ็น Bitcoin อยู่บนโจทย์อีกแบบที่เรียกว่า Elliptic Curve Discrete Logarithm Problem (ECDLP) ไม่ใช่การแยกตัวประกอบ อัลกอริทึม GNFS ที่ใช้เจาะ RSA-896 จึงเอามาใช้กับ Bitcoin ไม่ได้ ต่อให้พอร์ตไปรันบน GPU กี่ตัวก็ตาม
และสำหรับคอมพิวเตอร์ทั่วไป กุญแจ ECC ขนาด 256 บิตแบบที่ Bitcoin ใช้ มีระดับความปลอดภัยใกล้เคียง RSA ขนาด 3,072 บิต ตามตารางเทียบของ NIST SP 800-57 คืออยู่ระดับความปลอดภัย 128 บิตเท่ากัน แข็งกว่า RSA-2048 ที่ต้นทุนการเจาะยังสูงจนเป็นไปไม่ได้อยู่แล้ว ถ้าใช้หลักคิดของ 9arm ก็คือ ต่อให้ในกุญแจมีเงินเป็นแสนล้าน ต้นทุนการเจาะด้วย GPU ก็ยังสูงกว่ามูลค่านั้นมหาศาลจนไม่มีทางคุ้ม
ตัวแปรที่เปลี่ยนสมการต้นทุนได้คือควอนตัม
สิ่งที่เจาะได้ทั้ง RSA และ ECC คืออัลกอริทึมของ Shor ซึ่งต้องรันบนคอมพิวเตอร์ควอนตัมที่ใหญ่และเสถียรพอ ทุกวันนี้ยังไม่มีเครื่องแบบนั้น และสถิติ RSA ทั้งสองครั้งก็ทำบน GPU ธรรมดา จึงไม่ได้บอกอะไรเกี่ยวกับความก้าวหน้าของควอนตัม
แต่ตัวเลขฝั่งควอนตัมขยับลงเรื่อยๆ วันที่ 31 มีนาคม 2569 Google Quantum AI เผยแพร่งานวิจัยที่ประเมินว่า คอมพิวเตอร์ควอนตัมในอนาคตแบบตัวนำยิ่งยวด อาจเจาะ ECC 256 บิตแบบที่ Bitcoin ใช้ได้ด้วยคิวบิตจริง (physical qubit) น้อยกว่า 500,000 ตัว ลดลงจากการประเมินก่อนหน้าราว 20 เท่า และถ้ามีเครื่องแบบนั้นแล้ว การเจาะจะใช้เวลาแค่ไม่กี่นาที หลังจากนั้นก็มีทีมวิจัยอื่นอ้างว่าลดต้นทุนลงได้อีก (อ่านข่าว นักวิจัยหั่นต้นทุนแฮ็ก Bitcoin-Ethereum ด้วยควอนตัมลง 86%)
ตัวเลขนี้ต้องอ่านให้ครบ เครื่องแบบนั้นยังไม่มีอยู่จริง Google เองใช้คำว่า "คอมพิวเตอร์ควอนตัมในอนาคต" ชิป Willow ที่ Google เปิดตัวเมื่อธันวาคม 2567 มี 105 คิวบิต ยังห่างจาก 500,000 หลายพันเท่า และตัวเลข 500,000 ตั้งอยู่บนสมมติฐานว่าคิวบิตทุกตัวต้องทำงานแม่นยำระดับเดียวกับชิปรุ่นท็อปของ Google ด้วย ในงานเดียวกัน Google ยังเตือนว่า การประเมินที่ไม่เป็นวิทยาศาสตร์และไม่มีหลักฐานรองรับ อาจกลายเป็นการสร้างความกลัว (FUD) ที่ทำร้ายคริปโตได้เอง
ส่วนคำว่า "ไม่กี่นาที" สำคัญตรงที่ว่า ถ้าวันหนึ่งมีเครื่องแบบนั้นจริง ผู้โจมตีอาจเจาะกุญแจได้ทันในช่วงที่ธุรกรรมรอยืนยัน เพราะ Bitcoin ออกบล็อกเฉลี่ยทุก 10 นาที ข้อนี้คือเหตุผลที่ข้อเสนอป้องกันในหัวข้อถัดไปยังไม่ใช่คำตอบสุดท้าย
ภาพ: บล็อก Google Research (31 มีนาคม 2569)
นี่คือภาพเดียวกับที่ 9arm พูดถึงตอนท้ายเรื่อง RSA คือฝั่งผู้ป้องกันต้อง "หนีควอนตัม" ให้ทัน ก่อนที่ต้นทุนการเจาะจะต่ำกว่ามูลค่าที่อยู่ในกุญแจ
เหรียญแบบไหนเสี่ยงก่อน
ควอนตัมจะย้อนหา Private Key ได้ก็ต่อเมื่อเห็น Public Key ก่อน Address รุ่นใหม่ส่วนใหญ่เก็บแค่ค่าแฮชของ Public Key บนเชน Public Key จะถูกเปิดเผยตอนเราโอนเหรียญออก ดังนั้นเหรียญที่เสี่ยงก่อนคือเหรียญที่ค้างอยู่ใน Address ที่เคยเปิด Public Key ไปแล้ว
Project Eleven บริษัทด้านการเข้ารหัสหลังยุคควอนตัม ประเมินว่ามีราว 6.9 ล้าน BTC หรือประมาณหนึ่งในสามของเหรียญที่หมุนเวียนอยู่ ที่อยู่ใน Address ลักษณะนี้ (PostQuantum.com)
- ใช้ Address ซ้ำหลังจากเคยโอนออกไปแล้ว ราว 4.99 ล้าน BTC (72.3% ของทั้งหมด)
- Address รุ่นแรกสุดแบบ P2PK ที่เก็บ Public Key ไว้ตรงๆ ราว 1.72 ล้าน BTC ซึ่งรวมเหรียญยุคแรกที่เชื่อกันว่าเป็นของ Satoshi
- Address แบบ Taproot (P2TR) ราว 198,000 BTC เพราะ Address รูปแบบนี้แสดง Public Key อยู่ในตัว
นักพัฒนา Bitcoin เตรียมอะไรไว้แล้วบ้าง
ข้อเสนอที่ไปไกลที่สุดตอนนี้คือ BIP-360 ซึ่งเสนอ Address แบบใหม่ชื่อ Pay-to-Merkle-Root (P2MR) ผ่านการอัปเกรดแบบ Soft Fork โดยตัดช่องทางใช้จ่ายที่เปิด Public Key ของ Taproot ออก สถานะในเอกสารยังเป็นฉบับร่าง (Draft) และยังไม่ได้เปิดใช้งานบนเครือข่ายหลัก
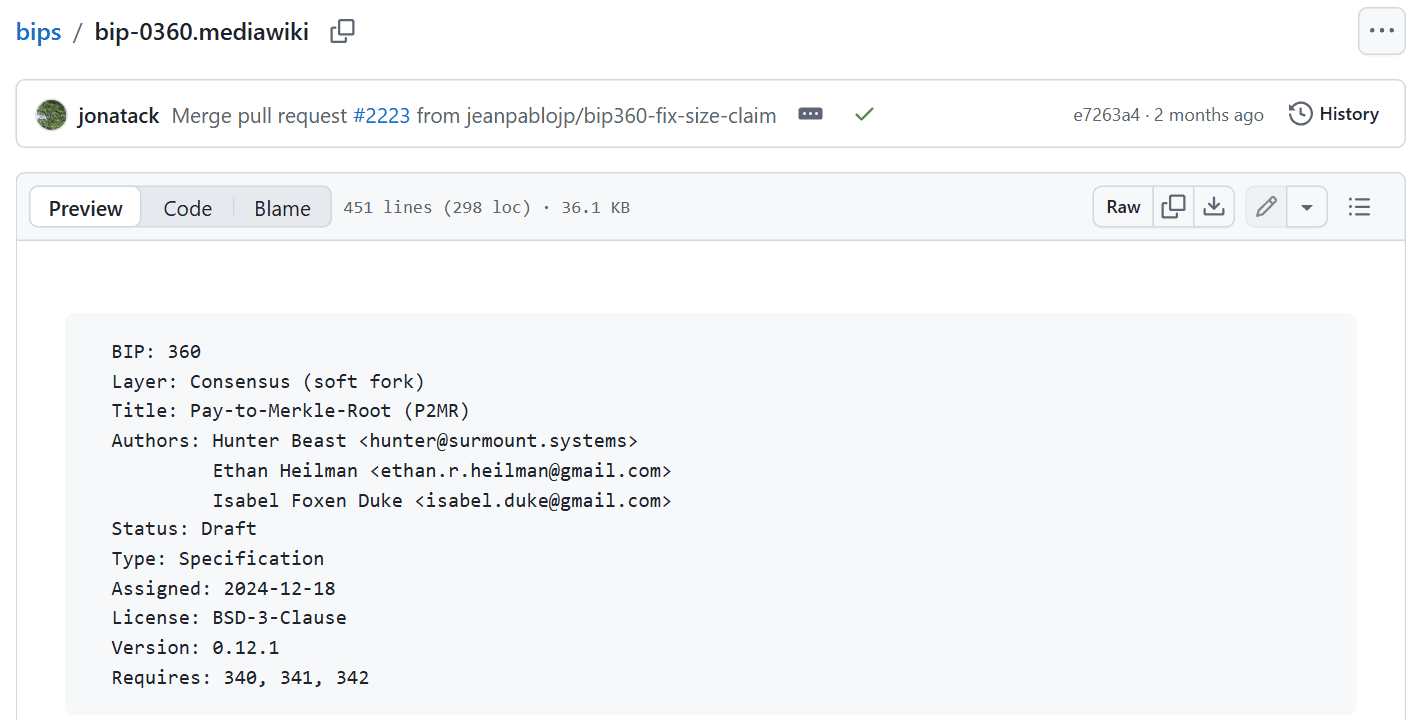
ภาพ: เอกสาร BIP-360 บน GitHub ของ bitcoin/bips
ตัวเอกสารเองก็เขียนชัดว่า P2MR กันได้เฉพาะการโจมตีกุญแจที่เปิดเผยไว้นานเท่านั้น ส่วนการโจมตีระหว่างที่ธุรกรรมรอยืนยันใน Mempool อาจต้องเพิ่มลายเซ็นแบบทนควอนตัมเข้าไปใน Bitcoin ในอนาคต ซึ่งยังเป็นงานที่ต้องคุยกันต่อ
ผู้ถือ Bitcoin ควรทำอะไรตอนนี้
- อย่าใช้ Address ซ้ำ กระเป๋ารุ่นใหม่ส่วนใหญ่สร้าง Address ใหม่ให้อัตโนมัติทุกครั้งที่รับเงิน ให้ใช้ Address ใหม่ตามนั้น
- ถ้ามีเหรียญค้างใน Address เก่าที่เคยโอนออก การย้ายไป Address ใหม่ที่ยังไม่เคยใช้ และไม่ใช่แบบ Taproot เช่น Address ที่ขึ้นต้นด้วย bc1q ช่วยลดความเสี่ยงในระยะยาวได้
- ติดตามข่าว BIP-360 ถ้ามีการเปิดใช้ Address แบบทนควอนตัมจริง จะเป็นเรื่องที่ผู้ถือระยะยาวต้องวางแผนย้ายเหรียญ
- อย่าตื่นตูมกับข่าว "AI เจาะรหัส" ให้ถามแบบที่ 9arm ถาม คือเจาะรหัสอะไร ขนาดเท่าไร ใช้วิธีไหน และต้นทุนเท่าไร ข่าว RSA-896 เป็นเรื่องต้นทุนคอมพิวเตอร์ที่ถูกลง ไม่ใช่สูตรใหม่ที่เจาะ Bitcoin ได้
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
👉 Bitcoin โดนแฮ็กได้ไหม? ไล่ทีละระดับ ตั้งแต่เว็บเทรดยัน Quantum
👉 จับตา! นักวิจัยหั่นต้นทุนแฮ็ก Bitcoin-Ethereum ด้วยควอนตัมลง 86% แต่ยังไม่ใช่ภัยเร่งด่วน
👉 Project Eleven ท้า! ใครแฮกคีย์เข้ารหัส ECC ด้วยควอนตัมคอมพิวเตอร์ได้ รับทันที 1 Bitcoin🔗 อ้างอิงต้นฉบับ: ไลฟ์ของ 9arm (3 ต.ค. 2569), Stephen A. Weis (saweis.net), PostQuantum.com, Google Research (31 มี.ค. 2569), BIP-360 (GitHub bitcoin/bips), NIST SP 800-57
💬 ความเห็นบรรณาธิการ Bitcoinaddict
สิ่งที่ 9arm ทำในไลฟ์นี้คือการถามว่า "ต้องจ่ายเท่าไร" แทนที่จะถามแค่ว่า "เจาะได้ไหม" ซึ่งเป็นคำถามที่ควรใช้กับข่าวความปลอดภัยทุกชิ้น สำหรับ Bitcoin คำตอบวันนี้คือต้นทุนการเจาะด้วยคอมพิวเตอร์ทั่วไปยังสูงเกินกว่าจะคุ้ม ตัวแปรที่ต้องจับตาจึงไม่ใช่ข่าว AI เจาะ RSA แต่เป็นความคืบหน้าของคอมพิวเตอร์ควอนตัม และความเร็วที่ชุมชน Bitcoin ตกลงเรื่องการอัปเกรดได้ ส่วนผู้ถือเหรียญทำได้ตั้งแต่วันนี้ คือเลิกใช้ Address ซ้ำ เนื้อหาเป็นข้อมูลให้ความรู้ ไม่ใช่คำแนะนำการลงทุน
รายงานโดยทีมข่าว Bitcoinaddict.com