
Bitcoin โดนแฮ็กได้ไหม? ไล่ทีละระดับ ตั้งแต่เว็บเทรดยัน Quantum (อัปเดต 2026)
Bitcoin แฮ็กได้ไหม? ไล่การโจมตีทีละระดับ ตั้งแต่เว็บเทรดโดนเจาะ 51% Attack ยัน Quantum และบั๊กในโค้ด คำตอบไม่ใช่แค่ได้หรือไม่ได้ ดูตามจริงว่าอันไหนเกิดง่าย อันไหนแทบเป็นไปไม่ได้
คำตอบตรงๆ คือ Bitcoin "แฮ็กได้ในทางทฤษฎี แต่ยากมากในทางปฏิบัติ" ตลอด 15-17 ปีที่ผ่านมา ตัวเครือข่ายไม่เคยถูกโจมตีสำเร็จ ส่วนข่าว "บิตคอยน์ถูกแฮ็ก" ที่เห็นกันแทบทั้งหมด คือคนหรือแพลตฟอร์มรอบๆ Bitcoin ที่โดน ไม่ใช่ตัวโปรโตคอล
บทความนี้จะไม่หลอกว่า "Bitcoin แฮ็กไม่ได้" (นั่นคือการอวยเกินจริง) แต่จะพาไล่การโจมตีทีละระดับ ตั้งแต่ระดับที่เกิดบ่อยสุด (เว็บเทรดโดนเจาะ) ไปจนถึงระดับที่คนกลัวสุด (Quantum Computer) แล้วดูกันตามจริงว่าอันไหนเกิดง่าย อันไหนแทบเป็นไปไม่ได้ เนื้อหาชุดนี้เรียบเรียงจากรายการพอดแคสต์ Behind the Crypto EP.16 ของทีมเราเอง ฟังคู่กับอ่านได้
ก่อนอื่น: "การแฮ็ก" มีหลายระดับ
พอพูดว่า "แฮ็ก Bitcoin" คำมันกว้างไป ขอเรียกให้ตรงกว่าว่า "การโจมตี" ซึ่งแบ่งได้เป็นชั้นๆ จากนอกสุด (ไกลตัวโปรโตคอลที่สุด) เข้าไปในสุด:
- ระดับผู้ใช้ (User) เว็บเทรดโดนเจาะ, โดนหลอก (Phishing), มัลแวร์ → เกิดบ่อยสุด แต่ไม่เกี่ยวกับตัว Bitcoin เลย
- ระดับการเมือง (Governance) เกมแย่งกันเปลี่ยนกติกา Bitcoin
- ระดับโปรโตคอล 51% Attack ยึดกำลังขุดเกินครึ่ง
- ระดับโปรโตคอล Quantum Computer ทุบการเข้ารหัส
- (ที่คนไม่ค่อยพูด) บั๊กในโค้ดเอง ซึ่งจริงๆ มีโอกาสเกิดมากที่สุด
ไล่ทีละอันเลย
ระดับ 1: ผู้ใช้ ที่เกิดบ่อยสุด แต่ไม่ใช่ตัว Bitcoin
เกือบทุกข่าว "บิตคอยน์ถูกแฮ็ก" อยู่ในระดับนี้ และไม่มีอันไหนแตะโปรโตคอลของ Bitcoin เลย
เว็บเทรดโดนเจาะ เก็บเหรียญบนเว็บเทรด = เอาเงินไปฝากคนอื่น ถ้าเว็บดูแลไม่ดี เหรียญลูกค้าทั้งก้อนก็เป็นเป้า แต่ระหว่างนั้นโปรโตคอลของ Bitcoin ทำงานเหมือนเดิมทุกวินาที ไม่ได้ถูกแตะเลย เคสตำนานคือ Mt.Gox ปี 2014 (โดนไปราว 850,000 BTC) และล่าสุดก็ยังมีเว็บเทรดใหญ่โดนกันเรื่อยๆ (บทเรียนเต็มๆ จาก Mt.Gox)
และระวังให้ดี บาง "ข่าวแฮ็ก" ไม่ใช่การแฮ็กเลยด้วยซ้ำ เคสคลาสสิกของไทยคือ BX.in.th เว็บเทรดคริปโตเจ้าแรกของประเทศ ที่ ปิดกิจการในปี 2020 ย้ำว่ามันแค่ ปิดบริษัท ไม่ได้ถูกแฮ็ก เหรียญของคนที่โอนออกทันก็ไม่ได้หายไปไหน แต่พอสื่อบางเจ้าพาดหัวทำนอง "บิตคอยน์ปิด/ตายแล้ว" คนที่ยังแยกไม่ออกว่า บริษัท BX กับตัว Bitcoin เป็นคนละสิ่งกัน ก็แห่แพนิคเทขาย จนราคาบน BX ร่วงจากราวสองแสนเจ็ดหมื่นไปแตะสองแสนบาท ทั้งที่ราคาตลาดโลกไม่ได้ขยับ คนที่เข้าใจกลับโอนเหรียญไปขายเว็บอื่นในราคาปกติ ทำ Arbitrage สบายๆ นี่แหละบทเรียน: หลายครั้ง "ข่าวร้ายของบิตคอยน์" จริงๆ แล้วคือความเข้าใจผิดเรื่องเว็บเทรด ไม่ใช่ตัวเหรียญโดนอะไรเลย
โดนหลอก (Phishing) และมัลแวร์ ลิงก์ปลอม, Wallet ปลอม, ซอฟต์แวร์ปลอมหลอกให้กรอก Private Key หรือมัลแวร์ที่แอบสลับเลขบัญชีปลายทางตอนกำลังจะโอน พวกนี้อันตรายจริงและรุนแรง (เคส Bybit ปี 2025 เป็นตัวอย่างล่าสุดและใหญ่สุด อธิบายละเอียดด้านล่าง) แต่โจรไม่ได้เจาะระบบ Bitcoin สักบรรทัด เขาเจาะความเชื่อใจของคน
เคส Bybit กุมภาพันธ์ 2025 แฮ็กคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์ เมื่อ 21 กุมภาพันธ์ 2025 มีการแฮ็กคริปโตครั้งใหญ่ที่สุดในประวัติศาสตร์ มูลค่าความเสียหายราว 1,500 ล้านดอลลาร์ ในรูปแบบ ETH และ stETH กว่า 400,000 เหรียญ FBI ระบุว่าเป็นฝีมือกลุ่ม Lazarus ของเกาหลีเหนือ ใช้ชื่อปฏิบัติการว่า TraderTraitor
จุดที่น่าสนใจคือนี่ไม่ใช่การแฮ็กกระเป๋าเย็นของ Bybit โดยตรง แต่แฮ็กเกอร์เจาะเข้าไปที่โครงสร้างพื้นฐานของ Safe{Wallet} (Gnosis Safe) ซึ่งเป็น Multi-sig Wallet ที่ Bybit ใช้บริหารกระเป๋าเย็น โดยแทรกโค้ดอันตรายเข้าไปใน AWS S3 bucket ที่ใช้โหลดไฟล์ JavaScript ของหน้าเว็บ Safe{Wallet} เมื่อทีมของ Bybit ทำธุรกรรมโอนตามปกติ หน้าจอแสดงรายละเอียดธุรกรรมที่ดูถูกต้องทุกอย่าง แต่ธุรกรรมจริงที่ถูกส่งเข้าเครือข่ายถูกสลับปลายทางไปยัง address ของแฮ็กเกอร์แทน
เคสนี้ตอกย้ำประเด็นเดิมของบทความ คือแม้จะเป็นการโจรกรรมมูลค่ามหาศาลที่สุดในวงการ แต่ไม่มีจุดไหนที่โปรโตคอล Ethereum หรือกลไก Multi-sig ถูกเจาะเลย ปัญหาทั้งหมดเกิดจากซอฟต์แวร์หน้าเว็บที่ใช้แสดงผลธุรกรรม ซึ่งเป็นเลเยอร์ที่อยู่รอบนอกโปรโตคอลอีกที กลุ่ม Lazarus ฟอกเงินไปแล้วอย่างน้อย 160 ล้านดอลลาร์ภายใน 48 ชั่วโมงแรกหลังโจมตี สะท้อนว่าการโจมตีระดับผู้ใช้อาจสร้างความเสียหายที่ใหญ่กว่าการโจมตีระดับโปรโตคอลทุกแบบรวมกันที่เคยเกิดขึ้นจริงมาแล้ว

ภาพ: สรุปรูปแบบการโจมตีระดับผู้ใช้ที่พบบ่อยที่สุด ทั้งเว็บเทรดโดนแฮ็ก ฟิชชิ่งหลอกกรอก Private Key และมัลแวร์สลับที่อยู่กระเป๋า ซึ่งล้วนเกิดขึ้นรอบๆ ระบบ ไม่ใช่การเจาะตัวโปรโตคอล Bitcoin เอง
พูดตรงๆ แบบไม่อาย: ผู้เขียนเองก็เคยโดน Phishing เสียเหรียญมาแล้วกับตัว ทั้งที่อยู่วงการมาตั้งแต่ปี 2017 อย่าคิดว่า "เราไม่โดนหรอก" ความปลอดภัยในมือเรา แข็งแค่เท่าที่เราเก็บกุญแจเป็น (อ่าน Crypto Wallet คืออะไร)
ระดับ 2: การเมือง เกมแย่งเปลี่ยนกติกา
ซอฟต์แวร์ Bitcoin ไม่ได้ตั้งอยู่ที่เดียว มันกระจายเป็น node หลายหมื่นเครื่องทั่วโลก การจะเปลี่ยนกติกาอะไรสักอย่างเลยกลายเป็นเรื่อง Governance หรือ "การเมือง" ไม่ใช่ว่าอยู่ๆ ใครเดินมาทุบโต๊ะบอก "จะเปลี่ยน Bitcoin เป็นแบบนี้" แล้วมันจะเปลี่ยน ทุกการเปลี่ยนแปลงต้องผ่านความเห็นชอบของคนส่วนใหญ่ในเครือข่าย
ช่วงปี 2014-2018 มีสงครามการเมืองครั้งใหญ่ชื่อ Blocksize War คนกลุ่มหนึ่ง (รวมถึงอดีตนักพัฒนาหลักอย่าง Gavin Andresen และกลุ่มทุนอย่าง Roger Ver, Jihan Wu) พยายามเปลี่ยนทิศทาง Bitcoin ไปทางที่ตัวเองต้องการ สุดท้ายโน้มน้าวคนส่วนใหญ่ไม่สำเร็จ ก็ได้แต่แยกวงออกไปสร้างเหรียญใหม่ Bitcoin Cash (BCH), Bitcoin SV, Bitcoin ABC, Bitcoin Diamond ฯลฯ
เหรียญที่แยกออกไปพวกนี้แหละคือหลักฐานว่า เมื่อมีใครพยายามจะควบคุมหรือเปลี่ยน Bitcoin แล้วล้มเหลว ผลงานมันหน้าตาเป็นยังไง ไม่มีตัวไหนแทนที่ตัวจริงได้เลยสักตัว (เรื่องนี้โยงกับทำไมไม่มีใครแก้เพดาน 21 ล้านได้ โดยตรง) เรื่องพวกนี้เกี่ยวกับโปรโตคอลอยู่บ้าง แต่เป็นระดับ "เกมการเมือง" ยังไม่ใช่การเจาะตัวระบบ
เกมนี้ไม่ได้จบแค่ Blocksize War ตัวอย่างล่าสุดคือข้อถกเถียงเรื่อง OP_RETURN ในปี 2025 ซึ่งเป็นฟีเจอร์ใช้ฝังข้อมูลเสริมเล็กๆ ลงในธุรกรรม Bitcoin ได้ Bitcoin Core เสนอขยายเพดานข้อมูลจากเดิม 83 ไบต์ ให้กว้างขึ้นมากในเวอร์ชัน 30 (ปล่อยจริง 10 ตุลาคม 2025) โดยให้เหตุผลว่าการจำกัดเดิมแทบไม่มีผลป้องกันอะไรจริงเพราะมีวิธีเลี่ยงอยู่แล้ว แต่นักพัฒนาบางคน โดยเฉพาะ Luke Dashjr ไม่เห็นด้วย เกรงว่าจะเปิดทางให้ฝังข้อมูลจำนวนมากลงบล็อกเชนจนทำให้ขนาดข้อมูลบวมและค่าธรรมเนียมสูงขึ้นสำหรับธุรกรรมโอนเงินทั่วไป
ฝ่ายที่ไม่เห็นด้วยเลือกใช้ซอฟต์แวร์ Node ทางเลือกชื่อ Bitcoin Knots ซึ่งยังคงจำกัดข้อมูลไว้ที่ 42 ไบต์ สัดส่วน Node ที่รัน Bitcoin Knots เพิ่มขึ้นจากแทบไม่มีนัยสำคัญ ราว 0.3% ในต้นปี 2023 ขึ้นมาแตะเกือบ 10% ของทั้งเครือข่ายภายในเดือนพฤษภาคม 2025 สะท้อนให้เห็นชัดว่า "การเมือง" ของ Bitcoin ไม่ได้จบแค่ Blocksize War ในอดีต แต่เป็นกระบวนการต่อรองที่เกิดขึ้นต่อเนื่องทุกครั้งที่มีข้อเสนอเปลี่ยนกติกา และไม่มีใครสั่งการได้เพียงฝ่ายเดียว ต้องอาศัยฉันทามติของคนรัน Node ทั่วโลกเสมอ
ระดับ 3: 51% Attack จุดอ่อนของทุก Blockchain
อันนี้เข้าตัวโปรโตคอลแล้ว และเป็นจุดอ่อนของทุก blockchain ในทางทฤษฎี
มันทำงานยังไง? ต้องเข้าใจการยืนยันธุรกรรมก่อน เวลาโอน Bitcoin (เช่นจ่ายค่ากาแฟ) ธุรกรรมจะยังไม่ถูกยืนยันทันที มันจะไปรออยู่ในที่พักชื่อ Mempool สถานะ "0 confirmation" จากนั้นนักขุดจะแย่งกันแก้สมการ ใครแก้ได้เร็วสุดก็ได้สิทธิ์หยิบธุรกรรมใส่ "บล็อก" ต่อเข้าสายโซ่ แล้วธุรกรรมก็ขยับเป็น 1, 2, 3... confirmation (ที่เราเห็นตอนโอนจากเว็บเทรด)

ภาพ: อธิบายขั้นตอนการยืนยันธุรกรรม Bitcoin ตั้งแต่ค้างอยู่ใน Mempool ที่สถานะ 0 confirmation จนถูกนักขุดใส่เข้าบล็อกและทยอยได้จำนวนการยืนยันเพิ่มขึ้นเรื่อยๆ
51% Attack คือเมื่อมีกลุ่มที่คุมกำลังขุดเกินครึ่งของระบบ (Bitcoin ใช้ Proof of Work = แข่งกำลังขุด) เขาจะแอบขุดสายโซ่ของตัวเองเงียบๆ ไม่ประกาศ พอเอาเงินไปใช้จ่ายจริงในสายหลักเสร็จ ก็ค่อยประกาศสายลับที่ยาวกว่าออกมา เพราะกฎของ blockchain คือ node จะเชื่อ "สายที่ยาวที่สุด" สายลับก็เลยเขียนทับธุรกรรมที่จ่ายไป ทำให้เหมือนใช้เงินก้อนเดิมสองครั้ง (Double Spending) เงินที่จ่ายไปแล้วหายวับ แต่เหรียญยังอยู่
ปัญหา Double Spending ไม่ใช่เรื่องใหม่ มันคือโจทย์ที่ทำให้ความพยายามสร้างเงินดิจิทัลก่อนหน้า Bitcoin ล้มเหลวมาแล้วหลายเจ้า อ่านเรื่อง ปัญหา Double Spending ที่ฆ่าเงินดิจิทัลรุ่นก่อน

ภาพ: แสดงกลไกการทำ 51% Attack และ Double Spending ที่ผู้โจมตีต้องแอบขุดสายโซ่ลับให้ยาวกว่าสายหลัก แล้วค่อยประกาศทับธุรกรรมที่จ่ายไปแล้วก่อนหน้า
เคยเกิดจริงไหม? กับ Bitcoin ไม่เคย แต่กับเหรียญเล็กเคย เช่น Ethereum Classic (ETC) ปี 2020 แฮ็กเกอร์เช่ากำลังขุดจากตลาดเช่าแรงขุด (NiceHash) ด้วยต้นทุนแค่ราว 192,000 ดอลลาร์ แล้วโอน ETC ไปขายทิ้งบน Binance/OKX ก่อนลบธุรกรรมทิ้ง คุ้มมากเมื่อเทียบกับที่ได้ไป
แล้วทำไม Bitcoin แทบเป็นไปไม่ได้? สองเหตุผล หนึ่ง กำลังขุดที่ "เช่าได้" ในตลาดมีไม่ถึง 0.1-1% ของกำลังขุด Bitcoin ทั้งหมด เช่าเท่าไหร่ก็ไม่พอ ต้องซื้อเครื่องขุดเองให้ได้ครึ่งโลก ซึ่งจากการประเมิน (อ้างอิงข้อมูลในคลิป) ต้องใช้เงินระดับ หลายล้านล้านดอลลาร์ เฉพาะค่าอุปกรณ์ ยังไม่รวมค่าไฟ/สถานที่/ดูแล สอง คือค่าเสียโอกาส ทันทีที่โจมตีสำเร็จ ราคา Bitcoin ก็ตก เครื่องขุดที่ซื้อมาก็มูลค่าหด เท่ากับทุบหม้อข้าวตัวเอง
เปรียบเหมือนเจอตู้เซฟที่รู้ว่ามีเงินล้านนึงอยู่ข้างใน แต่จะพังมันได้ต้องใช้เงินล้านหนึ่งกับอีกพัน สุดท้ายเอาเงินก้อนนั้นไปทำอย่างอื่นดีกว่า ค่าเสียโอกาสที่สูงลิ่วนี่แหละคือเกราะกัน 51% Attack ของ Bitcoin ส่วนเชนเล็กๆ ที่กำลังขุดน้อย ค่าเสียโอกาสต่ำ ความเสี่ยงเลยมีจริง

ภาพ: เปรียบเทียบต้นทุนมหาศาลของการทำ 51% Attack กับ Bitcoin เหมือนต้องเจาะตู้เซฟที่ใช้เงินมากกว่าเงินในตู้เอง อธิบายว่าทำไมค่าเสียโอกาสที่สูงลิ่วนี้จึงเป็นเกราะป้องกันตามธรรมชาติ
(มีอีกมุมที่คนไม่ค่อยพูด: การโจมตีจริงในประวัติศาสตร์มักไม่ได้ไปแย่งกำลังขุดมาทำ 51% ตรงๆ แต่ไปแฮ็กเหรียญรางวัลที่ Pool ขุดได้แต่ยังไม่ทันแจกจ่าย อย่างเคส NiceHash ปี 2019 ซึ่งก็ยังไม่ใช่การเจาะโปรโตคอล Bitcoin อยู่ดี)
ระดับที่คนมักลืม: โจมตีชั้นเครือข่าย (Sybil และ Eclipse Attack)
นอกจาก 5 ระดับที่พูดไปแล้ว ยังมีการโจมตีอีกแบบที่ไม่เข้าข่ายไหนตรงๆ เพราะไม่ได้เจาะกลไกเข้ารหัสหรือกำลังขุด แต่เล่นกับวิธีที่ Node คุยกันผ่านเครือข่าย P2P เรียกว่าการโจมตีชั้นเครือข่าย
Sybil Attack คือการที่ผู้โจมตีสร้างตัวตนปลอมจำนวนมากบนเครือข่ายเพื่อพยายามมีอิทธิพลเกินสัดส่วนจริง ในบริบทของ Bitcoin หมายถึงการสร้าง Node ปลอมจำนวนมากขึ้นมาแทรกอยู่ในเครือข่าย เพื่อพยายามหลอกให้ Node เป้าหมายเชื่อมต่อกับ Node ปลอมเหล่านี้เป็นหลัก
Eclipse Attack ต่อยอดจากแนวคิด Sybil โดยเจาะจงเป้าหมายมากขึ้น คือพยายามยึดครองการเชื่อมต่อทั้งหมดของ Node เป้าหมายเพียง Node เดียว ให้ Node นั้นคุยกับ Node ปลอมของผู้โจมตีเท่านั้นโดยไม่รู้ตัว เมื่อทำสำเร็จ ผู้โจมตีสามารถควบคุมได้ว่า Node เป้าหมายจะเห็นข้อมูลบล็อกเชนแบบไหน เช่น ปิดบังธุรกรรมบางอย่าง หรือหลอกให้ Node นั้นเชื่อว่าธุรกรรมได้ Confirmation ครบแล้วทั้งที่จริงยังไม่ใช่ งานวิจัยด้านความปลอดภัยของ Bitcoin ศึกษาการโจมตีรูปแบบนี้อย่างจริงจังมาตั้งแต่ปี 2015 (ทีมวิจัยจาก Boston University และ Hebrew University of Jerusalem)
จุดสำคัญคือ Eclipse Attack เล่นงานได้แค่ Node เป้าหมายเดี่ยวๆ ที่เชื่อมต่อเครือข่ายไม่ดีหรือมีจำนวนการเชื่อมต่อน้อย ไม่สามารถขยายผลไปกระทบทั้งเครือข่าย Bitcoin ได้ในคราวเดียว เพราะเครือข่ายมี Node จำนวนหลายหมื่นเครื่องกระจายอยู่ทั่วโลกที่เชื่อมต่อกันแบบสุ่มและหลากหลาย ทีมพัฒนา Bitcoin Core ได้ปรับปรุงนโยบายการเลือกเชื่อมต่อ Node หลังงานวิจัยนี้เผยแพร่ เพื่อลดโอกาสที่ Node หนึ่งจะถูกยึดครองการเชื่อมต่อทั้งหมดโดยผู้โจมตีรายเดียว
ระดับ 4: Quantum Computer คำถามที่วนมาทุกปี
Quantum Computer คือคอมพิวเตอร์ที่แก้โจทย์บางอย่างได้เร็วกว่าคอมพิวเตอร์ปัจจุบันมหาศาล และคำถามยอดฮิตคือ "มันจะแฮ็ก Bitcoin ได้ไหม"
จุดที่ Quantum เป็นภัยได้คือการเข้ารหัสชื่อ ECDSA ที่ใช้เซ็นยืนยันธุรกรรม เวลาโอน Bitcoin เราจะเซ็นด้วย Private Key ออกมาเป็น Digital Signature ในทางทฤษฎี Quantum อาจย้อนจาก Signature กลับไปหา Private Key ได้
แต่นี่คือประเด็นสำคัญ: มันไม่ใช่ปัญหาเฉพาะ Bitcoin การเข้ารหัสตระกูลเดียวกันนี้ (RSA) คือสิ่งที่ธนาคาร ระบบล็อกอิน Facebook/Google และความมั่นคงทั้งโลกใช้อยู่ ถ้าวันหนึ่ง Quantum ทุบมันแตกจริง สิ่งแรกที่พังไม่ใช่ Bitcoin แต่คือระบบทั้งโลกพร้อมกัน (แปลว่าวันนั้นเรามีเรื่องปวดหัวใหญ่กว่าราคาเหรียญเยอะ)
แล้ว address ไหนเสี่ยงจริง? หัวใจอยู่ที่คำเดียว Public Key ถูกเปิดบนเชนแล้วหรือยัง เพราะ Quantum จะย้อนไปหา Private Key ได้ก็ต่อเมื่อมี Public Key ให้จับ และ Public Key จะโผล่บนเชนใน 2 กรณี คือ (1) address ที่เคยโอนออกไปแล้ว (ลายเซ็นตอนโอนเปิด Public Key ทิ้งไว้) และ (2) address รุ่นเก่ามากๆ ที่บันทึก Public Key ไว้บนเชนตั้งแต่แรกโดยไม่ต้องโอน ซึ่งเหรียญยุคแรกสุด รวมถึงราว 1 ล้าน BTC ที่เชื่อกันว่าเป็นของ Satoshi ก็อยู่ในกลุ่มนี้
พูดให้ชัด: ถ้าเหรียญยังนอนนิ่งอยู่ใน address เก่าที่เปิด Public Key ไว้ ไม่เคยย้ายไปไหน นั่นแหละคือกองที่เสี่ยงสุดถ้า Quantum มาถึงจริง และถ้าวันนั้นมาโดยไม่มีใครถือกุญแจย้ายมันได้ทัน เหรียญของ Satoshi ก็อาจโดนงัดออกมา (แล้วเหรียญที่หายไปเป็นสิบปีก็อาจไหลกลับตลาด ภาพที่แปลกดีแต่เป็นไปได้) หลักคิดจึงง่ายมาก: อย่าใช้ address ซ้ำ ย้ายไป address ใหม่ทุกครั้งที่โอน ไม่ปล่อยเหรียญค้างใน address เก่าที่เปิด Public Key แล้ว
แล้วอันไหนปลอดภัยสุด? เหรียญที่อยู่ใน address รุ่นใหม่ที่ไม่เคยโอนออกเลย เพราะบนเชนมีแค่ค่าแฮชของ Public Key ผู้โจมตีต้องไปทุบ SHA-256 ซึ่งเป็นการ Brute Force ตรงๆ เทียบกับการย้อน ECDSA ที่เหมือนไขแม่กุญแจ การทุบ SHA-256 เหมือน "งมเข็มในมหาสมุทร" ยากกว่ากันคนละโลก
ฝั่งป้องกันก็ไม่ได้นั่งรอ address รุ่นใหม่อย่าง Taproot (ลายเซ็น Schnorr) ต้านทาน Quantum ได้ดีขึ้นระดับหนึ่ง, มีข้อเสนอ BIP-360 สำหรับยกเครื่องให้ Bitcoin เป็น Quantum-proof เต็มตัว, และแค่วินัยง่ายๆ อย่างการใช้ address ใหม่ทุกครั้ง (one-time address) ก็ตัดความเสี่ยงไปได้มาก ส่วนไทม์ไลน์ รายงาน Quantum Threat Timeline ของ Global Risk Institute รวบรวมความเห็นนักวิชาการพบว่า ราว 60-80% มองว่า Quantum จะ "เริ่ม" เป็นภัยต่อ RSA ในอีกราว 20 ปี (เริ่มเป็นภัย ไม่ใช่ทำลายได้ทันที)
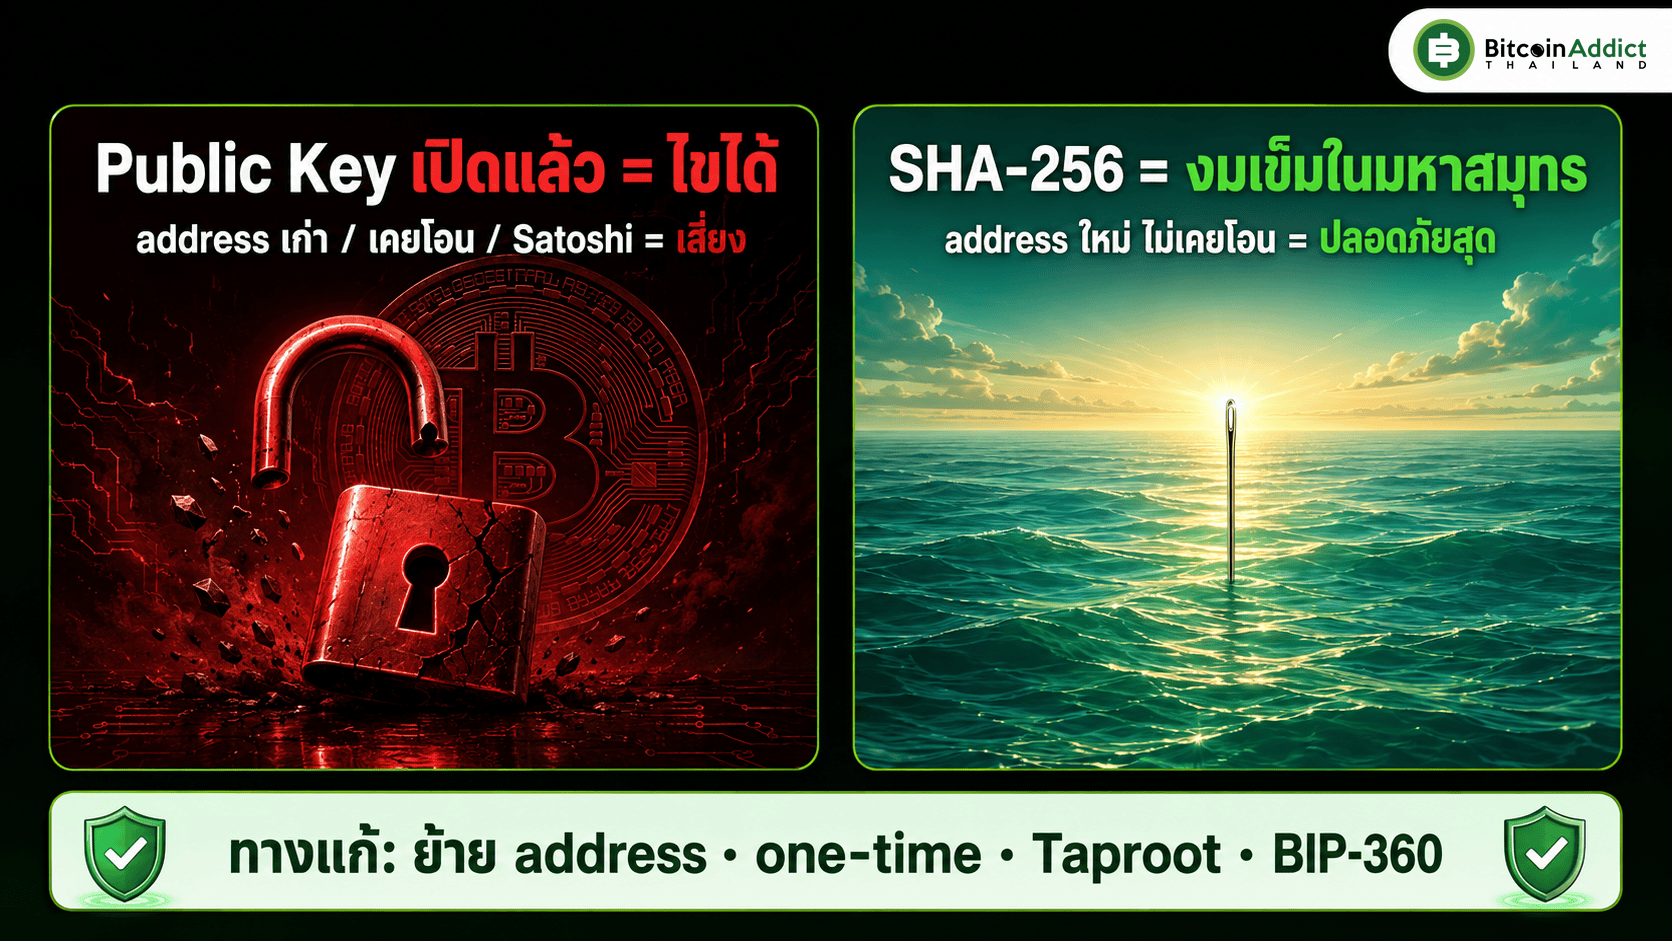
ภาพ: ไล่ระดับความเสี่ยงของ Bitcoin address แต่ละแบบต่อภัยจาก Quantum Computer โดยดูว่าแอดเดรสไหนเปิดเผย Public Key ตรงๆ และแอดเดรสไหนยังมีชั้น SHA-256 ป้องกันอยู่
เปรียบง่ายๆ: บอกว่า "Quantum จะทำลาย Bitcoin" ก็เหมือนบอกว่าวันหนึ่งมีเครื่องมือพังแม่กุญแจบางๆ ได้ แล้วโลกเราจะไม่คิดเอาแม่กุญแจที่แข็งกว่ามาเปลี่ยนเลยเหรอ เรียนผูกมันง่ายกว่าเรียนแก้เสมอ
ระดับ 5: บั๊กในโค้ดเอง อันที่ "น่ากลัวกว่า" ที่คนไม่ค่อยพูด
นี่คือมุมที่ผู้เขียนมองว่า มีโอกาสเกิดมากกว่าทั้ง 51% และ Quantum แต่คนพูดถึงน้อยสุด คือความผิดพลาดในโค้ดของ Bitcoin เอง
หลายคนคิดว่า Bitcoin ทำงาน 100% ตลอดเวลาไม่เคยล่ม ไม่จริงครับ Uptime ไม่ใช่ 100% มันเคยพลาดและหยุดทำงานมาแล้ว เพราะเป็น Open Source ที่มีคนทั่วโลกช่วยตรวจ (เพิ่มความปลอดภัยจริง) แต่ไม่ได้แปลว่าไม่มีบั๊กเลย มีมาแล้ว 3 ครั้งสำคัญ:
- 2010 Integer Overflow เสกเหรียญขึ้นมา 184,000 ล้าน BTC ในบล็อกเดียว ยุคนั้น Satoshi ยังอยู่ รีบ rollback ทิ้ง ไม่มีใครเจ็บ (เพราะยังตั้งไข่)
- 2013 Chain Split เวอร์ชัน 0.8 ไม่ยอมรับบล็อกของเวอร์ชัน 0.7 ทำให้ Bitcoin หยุดทำงานราว 6 ชั่วโมง ก่อน rollback ลองคิดภาพถ้าเกิดวันนี้ 6 ชั่วโมงคือเรื่องใหญ่มาก
- 2018 Inflation Bug (CVE) ช่องโหว่ Zero-day ใน Bitcoin Core v0.14 ที่ซ่อนอยู่ราวปีครึ่ง เปิดโอกาสให้ปั๊มปริมาณ Bitcoin เพิ่มได้ พอมีคนเจอก็รีบแจ้งทีม แก้และปล่อยอัปเดตภายใน 1 วัน แล้วค่อยประกาศทีหลัง

ภาพ: ไล่ไทม์ไลน์บั๊กสำคัญที่เคยเกิดขึ้นในโค้ด Bitcoin ปี 2010, 2013 และ 2018 พร้อมวิธีที่ทีมพัฒนาแก้ไขและ rollback ได้ทุกครั้งโดยไม่ทำให้เครือข่ายล่มสลาย
จุดที่ต้องย้ำ: ทุกครั้งที่พลาด ระบบแก้ได้และ rollback ได้ ไม่เคยถึงขั้นล่มสลาย แต่มันพิสูจน์ว่า "ไม่มีที่ติ 100%" เป็นความเชื่อที่อันตราย ระบบที่มีคนตรวจเจอบั๊กเรื่อยๆ ต่างหากที่แข็งแรงกว่าระบบที่ "ไม่มีปัญหาเลย"
สรุป: อะไรน่ากลัวจริง เรียงตามความเป็นไปได้
ตอบตามตรงแบบไม่กาว ทั้งหมดนี้เกิดขึ้นได้ในทางทฤษฎี แต่ไม่มีอันไหนง่าย:
- บั๊กในโค้ด มีโอกาสเกิดมากที่สุด (แต่ก็ยังลิบหรี่ และ rollback ได้)
- 51% Attack เป็นไปได้ทางทฤษฎี แต่กับ Bitcoin แทบเป็นไปไม่ได้เพราะต้นทุน/ค่าเสียโอกาสมหาศาล
- Quantum สักวันหนึ่งจะแตะ address เก่าๆ ได้จริง แต่เป็นความเสี่ยงร่วมของทั้งโลก (ธนาคารโดนก่อน) และฝั่งป้องกันพัฒนาตลอด
และต่อให้เกิดจริงสักอย่าง Bitcoin ก็ fork/rollback กลับมาได้ อาจเสียหายหนัก (เพราะมันใหญ่มากแล้ว) แต่ไม่ถึงล่มสลาย คำถามนี้ไม่มีคำตอบขาว-ดำ ใครบอก "แฮ็กไม่ได้ 100%" ก็มั่ว ใครบอก "เดี๋ยว Quantum ทุบตายแน่" ก็ตื่นตูมเกิน ความจริงมันอยู่ตรงกลาง น่าเบื่อแต่จริง
คำถามที่พบบ่อย
สรุป Bitcoin เคยถูกแฮ็กไหม?
ตัวเครือข่ายไม่เคยถูกโจมตีขโมยเหรียญสำเร็จ เคยมีบั๊กในโค้ด 3 ครั้ง (2010/2013/2018) ที่ถูกแก้และ rollback ได้ ส่วนข่าวแฮ็กที่เห็นคือเว็บเทรด/ผู้ใช้ถูกโจมตี ไม่ใช่ตัวโปรโตคอล
51% Attack เกิดกับ Bitcoin ได้ไหม?
ได้ในทางทฤษฎี แต่ในทางปฏิบัติแทบเป็นไปไม่ได้ เพราะกำลังขุด Bitcoin สูงมากจนต้องลงทุนระดับล้านล้านดอลลาร์ และค่าเสียโอกาสสูงจนไม่คุ้ม เคยเกิดกับเหรียญเล็กอย่าง ETC (2020) ที่กำลังขุดน้อยเท่านั้น
Quantum Computer จะทำให้ Bitcoin เป็นศูนย์ไหม?
เป็นความเสี่ยงร่วมของระบบเข้ารหัสทั้งโลก (ธนาคาร/อินเทอร์เน็ตโดนก่อน Bitcoin) และยังไกลอีกราว 20 ปีตามรายงาน GRI จุดที่เสี่ยงจริงคือ address เก่าที่เปิด Public Key ไปแล้ว (เคยโอน หรือ address รุ่นเก่ามากๆ) ที่ยังมีเหรียญค้าง รวมถึงราว 1 ล้าน BTC ของ Satoshi ที่ไม่เคยถูกย้าย ทางกันคือ ไม่ใช้ address ซ้ำ ย้ายไป address ใหม่ และอัปเกรด Taproot/BIP-360 ส่วนเหรียญใน address ใหม่ที่ไม่เคยโอนถือว่าปลอดภัยสุดเพราะผู้โจมตีต้องทุบ SHA-256 ก่อน
เก็บเหรียญบนเว็บเทรด ปลอดภัยไหม?
มีความเสี่ยงเพราะเว็บถือกุญแจแทนเรา (บทเรียน Mt.Gox/BX) เว็บมีใบอนุญาตยุคนี้ดีขึ้นมาก แต่ "Not your keys, not your coins" ยังจริงเสมอ ถือมากถือยาวศึกษา Wallet ของตัวเอง
ลืม Private Key/Seed Phrase ใครกู้ให้ได้ไหม?
ไม่มีใครกู้ได้ ระบบไร้ตัวกลางไม่มีปุ่ม "ลืมรหัสผ่าน" นี่คือราคาของการเป็นเจ้าของเต็มรูปแบบ
Sybil Attack กับ Eclipse Attack ต่างจาก 51% Attack ยังไง?
51% Attack ต้องคุมกำลังขุดเกินครึ่งของทั้งเครือข่ายซึ่งเสียค่าใช้จ่ายมหาศาล ส่วน Sybil/Eclipse Attack เล่นงานที่การเชื่อมต่อเครือข่าย P2P แทน ไม่ต้องใช้กำลังขุดเลย แต่ทำได้แค่เล่นงาน Node เป้าหมายเดี่ยวๆ ไม่กระทบทั้งเครือข่าย
เคส Bybit เกี่ยวกับ Bitcoin โดยตรงไหม?
ไม่โดยตรง เพราะ Bybit เป็นการแฮ็กกระเป๋าเย็น Ethereum ผ่านช่องโหว่ของซอฟต์แวร์ Safe{Wallet} ไม่ใช่การเจาะเครือข่าย Bitcoin แต่หลักการเดียวกันคือทุกครั้งที่มีข่าวแฮ็กคริปโตมูลค่าสูง มักเป็นการโจมตีระดับผู้ใช้หรือแพลตฟอร์ม ไม่ใช่ตัวโปรโตคอลบล็อกเชนเอง
📌 อ่านต่อในชุดความรู้พื้นฐาน: Bitcoin เป็นแชร์ลูกโซ่ไหม? · ทำไม Bitcoin มีแค่ 21 ล้าน · ใครควบคุม Bitcoin?
📖 เรียบเรียงจากรายการ Behind the Crypto EP.16 เสริมด้วยเนื้อหาจากหนังสือ Bitcoin & Blockchain 101 เงินดิจิทัลเปลี่ยนโลก (ฉบับ UPDATE 2024) ของผู้เขียน หาซื้อฉบับเต็ม (พร้อมลายเซ็นผู้เขียน) ได้ที่นี่