Binance เตือนผู้ใช้ iPhone ช่องโหว่ worse_query ให้แอปอันตรายอ่านไฟล์แอปอื่นได้ เสี่ยง Seed Phrase หลุด
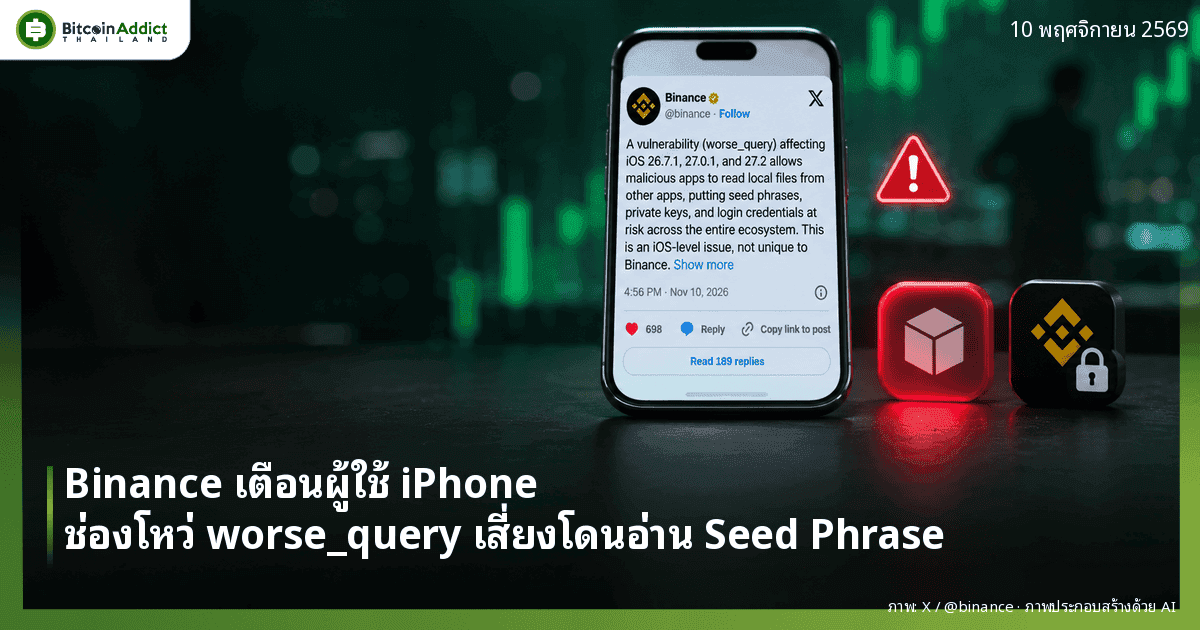
Binance ออกคำเตือนผ่านบัญชี X ทางการเมื่อเวลา 16:56 น. วันที่ 10 พฤศจิกายน 2569 ตามเวลาไทย ว่าช่องโหว่ชื่อ worse_query บน iOS ทำให้แอปอันตรายอ่านไฟล์ภายในเครื่องของแอปอื่นได้ และเสี่ยงต่อ seed phrase (ชุดคำสำหรับกู้กระเป๋าคริปโต) private key และข้อมูลล็อกอินของผู้ใช้ Binance ระบุว่าช่องโหว่กระทบ iOS 26.7.1, 27.0.1 และ 27.2 และเป็นปัญหาระดับ iOS ไม่ได้เกิดเฉพาะกับ Binance ด้าน SlowMist บริษัทความปลอดภัยบล็อกเชน ผ่านโพสต์ของ 23pds ประธานเจ้าหน้าที่ฝ่ายความปลอดภัยข้อมูลของบริษัท อธิบายว่าเป็นการหลุดออกจากพื้นที่แยกที่ iOS กันไว้ให้แต่ละแอป ไม่ใช่การปลดล็อกระบบทั้งเครื่อง และตัวช่องโหว่ไม่ขโมยทรัพย์สินเองโดยอัตโนมัติ
Binance เตือนอะไร
ตามโพสต์ของ Binance ช่องโหว่ worse_query ทำให้แอปอันตรายอ่านไฟล์ในเครื่องที่เป็นของแอปอื่นได้ ข้อมูลที่ Binance ยกว่ามีความเสี่ยงคือ seed phrase, private key และข้อมูลล็อกอิน Binance ระบุว่าความเสี่ยงครอบคลุมทั้งระบบนิเวศของ iOS ไม่ใช่เฉพาะแอปของ Binance และย้ำว่านี่เป็นปัญหาระดับ iOS ไม่ได้เกิดเฉพาะกับ Binance
เวอร์ชันที่ได้รับผลกระทบตามโพสต์ของ Binance คือ iOS 26.7.1, 27.0.1 และ 27.2 รายงานของ SlowMist ที่ Bitcoinaddict.com อ่านผ่าน PANews และ KuCoin Flash ไม่ได้ระบุเวอร์ชัน ตัวเลขเวอร์ชันในข่าวนี้จึงมาจากโพสต์ของ Binance เพียงแหล่งเดียว
คำแนะนำ 3 ข้อที่ Binance ให้ไว้
Binance ใช้หัวข้อว่าต้องดำเนินการทันที และแนะนำไว้ 3 ข้อ ข้อแรก ลบแอปที่ติดตั้งจากแหล่งที่ไม่น่าไว้ใจ เช่น แอปที่ลงด้วยไฟล์ IPA นอกระบบ หรือไฟล์ที่เซ็นรับรองเอง ข้อสอง อัปเดต iOS และแอปทุกตัวเป็นเวอร์ชันทางการล่าสุด
ข้อสาม ถ้าสงสัยว่าข้อมูลรั่ว ให้โอนเงินไปยังกระเป๋าใหม่ที่สร้างบนเครื่องที่สะอาด และรีเซ็ตเซสชันล็อกอินที่เปิดค้างอยู่ทั้งหมด Binance ปิดโพสต์ด้วยการเตือนว่าอย่าติดตั้งแพ็กเกจที่ไม่ได้รับอนุญาต และอัปเดตซอฟต์แวร์อยู่เสมอ
SlowMist อธิบายว่าช่องโหว่ทำงานอย่างไร
โดยปกติ iOS เก็บข้อมูลของแต่ละแอปไว้ในพื้นที่แยกที่เรียกว่า sandbox แอปหนึ่งจึงเปิดดูไฟล์ของอีกแอปไม่ได้ SlowMist ระบุว่า worse_query เป็นการหลุดจากกรอบของ container sandbox ซึ่งทำให้ข้อสันนิษฐานว่าแอปมองไม่เห็นข้อมูลของกันและกันใช้ไม่ได้อีก 23pds ย้ำในโพสต์ว่านี่ไม่ใช่ jailbreak ซึ่งหมายถึงการปลดล็อกระบบทั้งเครื่อง
ตัวช่องโหว่ไม่ขโมยทรัพย์สินเองโดยอัตโนมัติ ตามที่ SlowMist ระบุ ตัวกระตุ้นความเสี่ยงจริงคือการที่ผู้ใช้ติดตั้งไฟล์ IPA (ไฟล์ติดตั้งแอปของ iOS ที่ลงนอก App Store ได้) จากแหล่งที่ไม่ทราบที่มา เมื่อแอปนั้นทำงานแล้ว ก็อ่านข้อมูลในคอนเทนเนอร์ของแอปอื่นได้
SlowMist ระบุว่ากระเป๋าที่เก็บ seed phrase ไฟล์เก็บกุญแจกระเป๋า (keystore) หรือแคชของหน้าเว็บในแอปไว้ในเครื่องแบบไม่เข้ารหัสมีความเสี่ยง ทั้งสองฝั่งพูดถึงข้อมูลชุดใกล้เคียงกัน ต่างกันที่ SlowMist ชี้ว่าความเสี่ยงสูงขึ้นเมื่อกระเป๋าเก็บข้อมูลแบบนั้น
ใครเสี่ยง และเงื่อนไขที่ต้องเกิดขึ้น
จากข้อมูลทั้งสองฝั่ง เงื่อนไขที่ทำให้เสี่ยงจริงคือมีแอปอันตรายทำงานอยู่บนเครื่อง SlowMist ระบุว่าเกิดจากการติดตั้ง IPA ที่ไม่ทราบที่มา ส่วน Binance ระบุแหล่งที่ไม่น่าไว้ใจ เช่น แอปที่ลงนอกระบบหรือเซ็นรับรองเอง
สองฝั่งไม่ได้พูดถึงแอปบน App Store ในกรณีนี้ แต่ Bitcoinaddict.com เคยรายงานกรณี แอป FomoPeek บน App Store แฝงโค้ดเจาะ iOS ขโมย USDT 580,000 ดอลลาร์ ตามชื่อข่าว ซึ่งเป็นเรื่องแยกกัน เท่าที่เราตรวจ ยังไม่พบข้อมูลที่เชื่อมสองเรื่องเข้าด้วยกัน การยืนยันว่าแอปใดปลอดภัยจึงต้องอาศัยมากกว่าการดูว่าลงจากแหล่งไหน
SlowMist แนะนำอะไรเพิ่ม
SlowMist แนะนำสองข้อ คืออัปเดตระบบเป็นเวอร์ชันล่าสุด และหลีกเลี่ยงการติดตั้งแอปจากแหล่งที่ไม่ทราบที่มา พร้อมเตือนให้ระวังกระเป๋าที่เก็บ seed phrase แบบไม่เข้ารหัสในเครื่อง รายงานที่เราอ่านไม่ได้ระบุชื่อกระเป๋าหรือแอปใดว่าเก็บข้อมูลแบบนี้
คำแนะนำของ SlowMist ตรงกับของ Binance ในเรื่องการอัปเดตและการเลี่ยงแอปนอกระบบ ส่วนที่เพิ่มมาคือการตรวจว่ากระเป๋าที่ใช้อยู่เก็บ seed phrase ไว้อย่างไร ซึ่งผู้ใช้ตรวจเองจากภายนอกไม่ได้เสมอไป
สิ่งที่รายงานยังไม่ได้บอก
รายงานที่เราอ่านไม่ได้กล่าวถึงคำชี้แจงจาก Apple และไม่ได้บอกว่ามีแพตช์เฉพาะช่องโหว่นี้แล้วหรือยัง Binance ให้อัปเดตเป็นเวอร์ชันล่าสุด แต่ไม่ได้ระบุว่าเวอร์ชันไหนปิดช่องโหว่ได้ Bitcoinaddict.com อ่านโพสต์เต็มของ Binance บน X แล้ว ส่วนคำอธิบายของ SlowMist อ่านจาก PANews และ KuCoin Flash ซึ่งอ้างโพสต์ของ 23pds เรายังไม่ได้เปิดโพสต์ต้นทางของ 23pds เอง
รายงานไม่ระบุชื่อผู้ค้นพบหรือรายละเอียดทางเทคนิคของช่องโหว่ ไม่ระบุชื่อกระเป๋าหรือแอปที่เสี่ยง และไม่มีการกล่าวถึงผู้เสียหายจริง Binance กับ SlowMist ไม่ได้บอกว่ามีการโจมตีเกิดขึ้นแล้ว ผู้ใช้ที่ต้องการยืนยันเวอร์ชันที่กระทบควรเทียบกับประกาศด้านความปลอดภัยของ Apple โดยตรง เพราะเวอร์ชันในข่าวนี้มาจากโพสต์ Binance แหล่งเดียว
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
👉 เตือนภัย! แอป FomoPeek บน App Store แฝงโค้ดเจาะ iOS ขโมย USDT 580,000 ดอลลาร์
🔗 อ้างอิงต้นฉบับ: โพสต์ทางการของ Binance บน X และ PANews (คำอธิบายของ SlowMist)
💬 ความเห็นบรรณาธิการ Bitcoinaddict
ข้อสังเกตคือคำเตือนนี้มีน้ำหนักกับผู้ใช้ iPhone ที่ถือกระเป๋าคริปโตแบบดูแลเอง โดยเฉพาะคนที่เคยลงแอปนอก App Store หรือไฟล์ IPA ที่ไม่แน่ใจที่มา ควรตรวจรายการแอปในเครื่องและลบตัวที่ไม่รู้จัก รวมถึงไม่เก็บ seed phrase เป็นภาพหน้าจอหรือโน้ตในเครื่อง คำเตือนนี้ไม่ได้บอกว่าผู้ใช้ iPhone ทุกคนจะสูญเงิน และตามที่ SlowMist ระบุ ตัวช่องโหว่ไม่ขโมยทรัพย์สินเอง ข้อมูลนี้ไม่ใช่คำแนะนำการลงทุน
ภาพ: X / @binance · ภาพประกอบสร้างด้วย AI
รายงานโดยทีมข่าว Bitcoinaddict.com