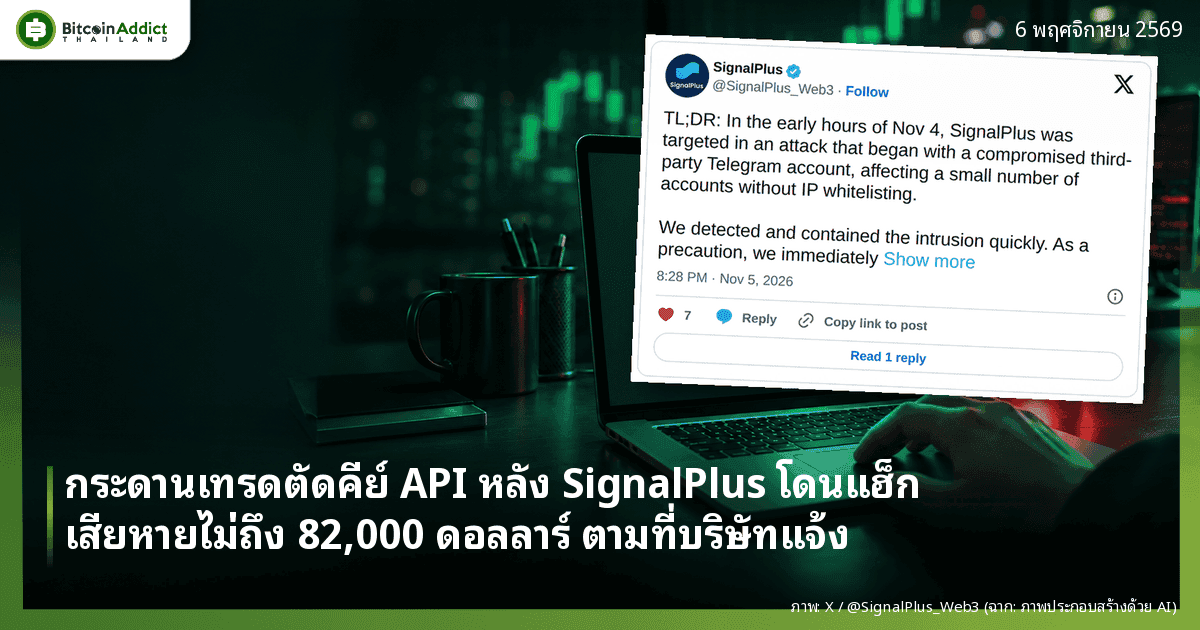
Binance-Deribit ตัดคีย์ API หลัง SignalPlus โดนแฮ็กผ่านนัด Teams ปลอม บริษัทแจ้งเสียหายไม่ถึง 82,000 ดอลลาร์
SignalPlus (แพลตฟอร์มเทรดอนุพันธ์คริปโต เน้นออปชันหรือสัญญาสิทธิ์ซื้อขายเหรียญในราคาที่ตกลงไว้ล่วงหน้า สำหรับเทรดเดอร์มืออาชีพ) แจ้งว่าถูกเจาะระบบ หลังวิศวกรคนหนึ่งโดนลวงด้วยลิงก์ประชุม Microsoft Teams ปลอมที่ส่งจากบัญชี Telegram ของผู้ติดต่อซึ่งถูกยึด ความเสียหายรวมไม่ถึง 82,000 ดอลลาร์ ตามที่บริษัทระบุ ขณะที่ Binance และ Deribit ตัดคีย์ API ที่เชื่อมกับ SignalPlus เพื่อป้องกันไว้ก่อน ตามรายงานของ Cointelegraph และโพสต์บน X ของ SignalPlus กับ Binance เมื่อวันพฤหัสบดีที่ 5 พฤศจิกายน
ทั้ง Binance และ Deribit (กระดานซื้อขายออปชันคริปโต) บอกว่าระบบของตัวเองไม่ได้รับผลกระทบ ส่วน SignalPlus ปิดบริการชั่วคราว และคาดว่าจะกลับมาเต็มรูปแบบภายในไม่กี่วัน
Binance และ Deribit ตัดคีย์ API ทั้งหมดที่เชื่อมกับ SignalPlus
API key (กุญแจที่ให้โปรแกรมภายนอกส่งคำสั่งซื้อขายและดูข้อมูลบัญชีบนกระดานแทนผู้ใช้) เป็นช่องทางที่ SignalPlus ใช้เชื่อมกับกระดานหลายแห่ง Binance ระบุในโพสต์ว่าหลังได้รับรายงานปัญหาด้านความปลอดภัยที่อาจเกิดขึ้นจาก SignalPlus ได้ถอดคีย์ API ที่เชื่อมกับ SignalPlus ทั้งหมดไว้ก่อน ระบบของ Binance ไม่ได้รับผลกระทบ และเงินของผู้ใช้ยังปลอดภัย
Deribit แจ้งลูกค้าว่าการเทรด การติดตามสถานะ และระบบอัตโนมัติที่ทำผ่าน SignalPlus หยุดทำงานแล้ว ตามที่ Cointelegraph รายงาน
ลวงด้วยบัญชี Telegram ของคู่ค้าและลิงก์ประชุม Teams ปลอม
SignalPlus เล่าบน X ว่าบริษัทถูกโจมตีในช่วงเช้ามืดของวันที่ 4 พฤศจิกายน โดยต้นเรื่องคือบัญชี Telegram ของผู้ติดต่อที่บริษัทผู้ให้บริการภายนอกซึ่งถูกยึด ผู้โจมตีปลอมตัวเป็นคนคนนั้นแล้วส่งลิงก์ประชุม Microsoft Teams (แอปประชุมออนไลน์) ปลอมให้วิศวกรของ SignalPlus ทำให้เครื่องของเขาถูกเจาะ
ตามที่ SignalPlus ระบุ ผู้โจมตีรออยู่เงียบๆ บนเครื่องที่ถูกยึด ก่อนใช้สิทธิ์ของวิศวกรเข้าสู่เครือข่ายภายในของบริษัทในช่วงเช้ามืดวันพุธ
SignalPlus แจ้งเสียหายไม่ถึง 82,000 ดอลลาร์ สัญญาชดเชยเต็มจำนวนและปิดบริการชั่วคราว
SignalPlus ระบุว่าตรวจพบและควบคุมการบุกรุกได้อย่างรวดเร็ว ผู้ใช้ที่ได้รับผลกระทบเป็นกลุ่มเล็กที่ไม่ได้เปิด IP whitelisting (การจำกัดให้เรียกใช้ API ได้เฉพาะที่อยู่ไอพีที่อนุมัติไว้) ความเสียหายรวมไม่ถึง 82,000 ดอลลาร์ และผู้ใช้ที่ได้รับผลกระทบทั้งหมดจะได้รับการชดเชยเต็มจำนวน บริษัทบอกว่าจะแจ้งอัปเดตและคำแนะนำผู้ใช้ผ่านช่องทางทางการ
ตัวเลขความเสียหายและการชดเชยเป็นข้อมูลที่ SignalPlus แจ้งเอง ต้นทางยังไม่ได้ระบุว่ามีหน่วยงานหรือบุคคลภายนอกยืนยัน และตามที่ Cointelegraph รายงาน บริษัทเริ่มชดเชยผู้ใช้ที่ได้รับผลกระทบแล้ว แต่ยังไม่ได้ระบุว่าจ่ายครบหรือไม่
SignalPlus ยังยอมรับว่าไม่ได้บังคับ IP whitelisting สำหรับการเชื่อม API กับกระดาน และกล่าวว่ารับผิดชอบความบกพร่องนี้ พร้อมบอกว่าจะเข้มงวดข้อกำหนดการเข้าถึง API และเสริมระบบควบคุมความปลอดภัยภายใน
Yi He ขอแพลตฟอร์มที่เชื่อมกับ Binance ทบทวนความปลอดภัย
Yi He ผู้ร่วมก่อตั้ง Binance โพสต์ว่า Binance ขอให้แพลตฟอร์มภายนอกที่เชื่อมกับ Binance ทุกแห่งทบทวนระบบความปลอดภัย เฝ้าดูความเคลื่อนไหวที่ผิดปกติ และติดต่อ Binance ทันทีหากพบปัญหา และบอกว่านี่ไม่ใช่ปัญหาของบริษัทใดบริษัทหนึ่ง
เหตุนี้เกิดไม่กี่วันหลัง Binance เปิดรายละเอียดเหตุแฮ็กมูลค่า 6.3 พันล้านดอลลาร์ที่เกิดเมื่อวันที่ 29 ตุลาคม ซึ่งเราเคยรายงานว่าเริ่มจากการหลอกวิศวกรผ่านการสัมภาษณ์งานปลอม ตามรายงานหลังเหตุการณ์ของ Binance ซึ่งเกี่ยวข้องกับเครื่องคอมพิวเตอร์ของพนักงานที่ถูกยึดเช่นกัน Yi He ยังบอกเมื่อวันอังคารว่าปีนี้ Binance ตรวจพบและป้องกันภัยไซเบอร์ที่สงสัยว่าเชื่อมโยงกับเกาหลีเหนือได้ 57 ครั้ง รวมถึงการสัมภาษณ์งานปลอม ซอฟต์แวร์อันตราย และความพยายามขโมยข้อมูลเข้าระบบของพนักงาน
ต้นทางเป็นการเปรียบเทียบรูปแบบของสองเหตุการณ์ และยังไม่ได้ระบุว่าผู้โจมตี SignalPlus คือใคร หรือเกี่ยวข้องกับเหตุแฮ็ก Binance หรือเกาหลีเหนือหรือไม่
สิ่งที่ยังต้องรอดู
- ผู้โจมตีคือใครและมีเป้าหมายอะไร ซึ่งต้นทางยังไม่ระบุ
- SignalPlus จะกลับมาให้บริการเต็มรูปแบบเมื่อไร และกระดานอื่นนอกจาก Binance กับ Deribit จะตัดคีย์ด้วยหรือไม่
- ผู้ใช้ที่ได้รับผลกระทบมีกี่ราย เพราะบริษัทบอกแค่ว่าเป็นกลุ่มเล็ก
- ตัวเลขความเสียหายไม่ถึง 82,000 ดอลลาร์จะมีการยืนยันจากภายนอกหรือไม่
ภาพปก: โพสต์ของ SignalPlus บน X (แคปเมื่อ 6 พฤศจิกายน 2569) วางบนภาพประกอบสร้างด้วย AI
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
👉 FBI ชี้เกาหลีเหนืออยู่เบื้องหลังแฮ็กกว่า 6 พันล้านดอลลาร์ กระดานเทรดเปิดถอนช่วงแรกแล้ว ชดเชยราว 95%
🔗 อ้างอิงต้นฉบับ: Cointelegraph (5 พฤศจิกายน 2569), โพสต์ของ SignalPlus บน X (5 พฤศจิกายน 2569), โพสต์ของ Yi He บน X (5 พฤศจิกายน 2569)
💬 ความเห็นบรรณาธิการ Bitcoinaddict
ข้อสังเกตคือเหตุนี้ไม่ได้เกิดจากช่องโหว่ในกระดาน แต่เริ่มจากการหลอกคนในบริษัทเครื่องมือที่ผู้ใช้ผูกคีย์ API ไว้ด้วย คนไทยที่เชื่อม API ของกระดานเข้ากับบอทหรือเครื่องมือของบริษัทอื่น ควรตรวจว่าคีย์เปิดสิทธิ์อะไรไว้บ้าง และตั้งจำกัดไอพีหรือยัง เหตุผลคือ SignalPlus เองยอมรับว่าเรื่องนี้เป็นจุดอ่อน นี่เป็นข้อสังเกตของกองบรรณาธิการ ไม่ใช่คำแนะนำจาก Binance Deribit หรือ SignalPlus ข้อมูลทั้งหมดอ้างอิงจากรายงานของ Cointelegraph และโพสต์ของ SignalPlus, Binance และ Yi He บน X
รายงานโดยทีมข่าว Bitcoinaddict.com