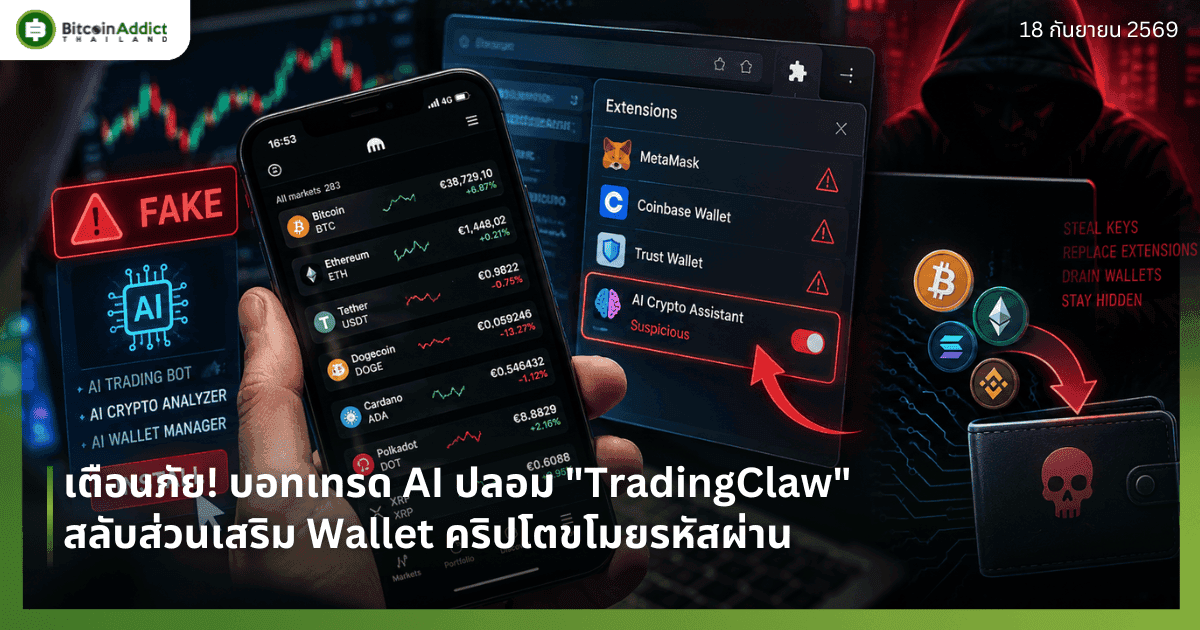
เตือนภัย! บอทเทรด AI ปลอม "TradingClaw" สลับส่วนเสริม Wallet คริปโตขโมยรหัสผ่าน
HP Wolf Security ทีมวิจัยความปลอดภัยไซเบอร์ของ HP เปิดเผยแคมเปญมัลแวร์ที่แฝงมากับบอทเทรด AI ปลอมชื่อ "TradingClaw" ซึ่งอ้างว่าเป็นผู้ช่วย AI ที่สามารถดำเนินกลยุทธ์การเทรดส่วนตัวได้แบบอัตโนมัติ แต่แท้จริงแล้วเป็นช่องทางแพร่มัลแวร์ชื่อ Needle Stealer ที่สลับส่วนเสริม Wallet คริปโตในเบราว์เซอร์ของเหยื่อให้กลายเป็นตัวปลอมสำหรับขโมยรหัสผ่าน
วิธีแพร่กระจายและกลไกทางเทคนิค
ผู้โจมตีโปรโมท TradingClaw ผ่านเทคนิค Search Engine Poisoning และโฆษณาแบบเสียเงิน หลอกให้เหยื่อดาวน์โหลดไฟล์ ZIP ที่มีตัวติดตั้งอันตราย ภายในไฟล์ติดตั้งประกอบด้วยสองส่วนหลัก คือ Trading Agent.exe ซึ่งเป็นโปรแกรม OLE/COM Object Viewer ของไมโครซอฟท์ที่มีลายเซ็นดิจิทัลถูกต้องตามกฎหมาย และ iviewers.dll ซึ่งเป็นไฟล์ DLL อันตราย เมื่อรันโปรแกรมที่มีลายเซ็นถูกต้อง มันจะโหลดไฟล์ DLL อันตรายด้วยเทคนิค DLL Side-Loading ซึ่งจะถอดรหัสมัลแวร์ Needle Stealer และใช้เทคนิค Process Hollowing รันโค้ดอันตรายภายในโปรเซสที่ดูน่าเชื่อถือ เพื่อหลบเลี่ยงการตรวจจับ
Wallet คริปโต 7 ตัวที่ตกเป็นเป้าหมาย
Needle Stealer จะตรวจสอบส่วนเสริมเบราว์เซอร์ที่ติดตั้งไว้ เทียบกับรายชื่อ Wallet คริปโตที่กำหนดไว้ล่วงหน้า 7 ตัว ได้แก่ Phantom, Trust Wallet, Atomic Wallet, Coinbase Wallet, OKX Wallet, MetaMask และ Tonkeeper โดยตรวจสอบผ่านรหัส ID ส่วนเสริม 32 ตัวอักษร เมื่อพบส่วนเสริมที่ตรงกัน มัลแวร์จะปิดเบราว์เซอร์แล้วแตกไฟล์ส่วนเสริมปลอมเข้าไปแทนที่โฟลเดอร์เดิม ส่วนเสริมปลอมเหล่านี้แสดงหน้าล็อกอินที่เหมือนของจริงมาก เพื่อดักจับรหัสผ่าน Wallet แล้วส่งกลับไปยังเซิร์ฟเวอร์ควบคุมของผู้โจมตี
ช่วงเวลาแคมเปญและกลยุทธ์เสริม
HP ระบุว่าพบหลักฐานแคมเปญนี้ตั้งแต่เดือนเมษายนถึงมิถุนายน 2569 ก่อนเผยแพร่รายงานฉบับเต็มในเดือนกันยายนที่ผ่านมา นอกจากเทคนิคหลักนี้แล้ว HP ยังพบว่าผู้โจมตีบางรายใช้ QR Code เพื่อย้ายเหยื่อจากคอมพิวเตอร์ไปยังอุปกรณ์มือถือที่มีการป้องกันน้อยกว่า แล้วเปลี่ยนเส้นทางไปยังเว็บไซต์ฟิชชิงที่อาจถูกบล็อกอยู่แล้วบนคอมพิวเตอร์ เพื่อหลบเลี่ยงระบบตรวจจับ EDR
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
👉 Chainalysis เผยมัลแวร์ฝังบนบล็อกเชนพุ่ง 420% ในรอบปี เกาหลีเหนือ-อิหร่านอยู่เบื้องหลัง
👉 สะเทือนวงการ! Anthropic แฉ AI ถูกใช้แฮกองค์กรรัฐ 20 แห่ง สอดแนม 25 ล้านซิมการ์ด
💬 ความเห็นบรรณาธิการ Bitcoinaddict
แคมเปญนี้เป็นตัวอย่างที่ชัดเจนว่าผู้โจมตีเริ่มใช้กระแสความสนใจใน AI มาเป็นเหยื่อล่อโดยตรง ทีมข่าวมองว่าวิธีป้องกันที่ได้ผลที่สุดคือติดตั้งส่วนเสริม Wallet จากร้านค้าอย่างเป็นทางการของเบราว์เซอร์เท่านั้น หลีกเลี่ยงการดาวน์โหลดซอฟต์แวร์เทรดจากโฆษณาหรือผลการค้นหาที่ไม่คุ้นเคย และหมั่นตรวจสอบว่าส่วนเสริม Wallet ที่ติดตั้งอยู่ยังเป็นเวอร์ชันของผู้พัฒนาจริงอยู่เสมอ
— รายงานโดยทีมข่าว Bitcoinaddict.com