เกิดอะไรขึ้นกับ Bitget สรุปเหตุแฮก 11,700 ล้านบาท ไทม์ไลน์ เงินไหลไปไหน ใครต้องสงสัย
ข้อมูลในบทความนี้เป็นสถานะ ณ บ่ายวันที่ 25 กันยายน 2569 (เวลาไทย) ก่อน Bitget เผยแพร่รายงานเหตุการณ์ฉบับเต็ม ตัวเลขและรายละเอียดอาจเปลี่ยนได้
Bitget กระดานเทรดคริปโตรายใหญ่ ถูกโอนสินทรัพย์ออกจากกระเป๋าร้อน (Hot Wallet) และกระเป๋าอุ่น (Warm Wallet) โดยไม่ได้รับอนุญาต ตั้งแต่ 01.31 น. ถึงราว 03.55 น. ของวันที่ 25 กันยายน 2569 ตามเวลาไทย บริษัทยืนยันความเสียหายราว 351.6 ล้านดอลลาร์ หรือราว 11,700 ล้านบาท ซึ่ง Decrypt ระบุว่าถ้าตัวเลขนี้ยืนยันตามนั้น จะเป็นการขโมยคริปโตครั้งใหญ่ที่สุดของปีนี้ ทีมข่าว Bitcoin Addict รวบรวมไทม์ไลน์ เส้นทางเงินจากผู้วิเคราะห์ข้อมูลออนเชน และแยกให้เห็นว่าข้อมูลส่วนไหน Bitget ยืนยันแล้ว ส่วนไหนยังเป็นแค่ข้อสงสัย
ไทม์ไลน์เหตุแฮก Bitget: 3 ชั่วโมงจากโอนทดสอบถึงประกาศทางการ
เวลาทั้งหมดด้านล่างเป็นเวลาไทย แปลงจากเวลา UTC ที่ Wu Blockchain, Unchained และ CoinGape บันทึกไว้
- 01.31 น. ระบบความปลอดภัยของ Bitget ตรวจพบการโอนที่ไม่ได้รับอนุญาต ธุรกรรมแรกเป็นการโอนทดสอบเพียง 0.84 ETH
- 02.01 และ 02.16 น. กระเป๋าของ Bitget บน XRP Ledger ส่ง XRP รวมราว 93.7 ล้านเหรียญ มูลค่าราว 143 ล้านดอลลาร์ ออกไปยังกระเป๋าที่เพิ่งสร้างใหม่
- ช่วงเดียวกัน กระเป๋าใหม่นำ USDT0 ราว 19.67 ล้านดอลลาร์ไปแลกเป็น ETH ราว 7,111 เหรียญภายใน 6 นาที ผ่าน UniswapX และ 1inch Fusion โดยยอมจ่ายแพงกว่าราคาตลาดราว 5% สัญญาณว่าผู้โจมตีเน้นความเร็วมากกว่าราคา
- 03.24 น. Arkham (แพลตฟอร์มวิเคราะห์ข้อมูลออนเชน) ประกาศตัวเลขแรกราว 178 ล้านดอลลาร์ แล้วปรับเป็นราว 183 ล้านดอลลาร์ใน 11 นาทีต่อมา
- 03.55 น. การโอนออกครั้งสุดท้ายที่ติดตามได้ คือ USDC ราว 8.2 ล้านดอลลาร์บนเครือข่าย Avalanche
- 04.06 น. Bubblemaps แจ้งเตือนว่าเงินราว 180 ล้านดอลลาร์ถูกรวมเข้ากระเป๋าเดียวกัน และปรับเป็นราว 190 ล้านดอลลาร์ในเวลาต่อมา
- 04.30 น. Gracy Chen ซีอีโอ Bitget โพสต์แจ้งเหตุบน X และ Bitget ออกประกาศทางการ ยืนยันความเสียหาย 351.6 ล้านดอลลาร์ ระงับการถอนชั่วคราว
สิ่งที่น่าสังเกตจากไทม์ไลน์คือ ผู้วิเคราะห์ออนเชนภายนอกเห็นความผิดปกติและประกาศตัวเลขก่อนคำแถลงของ Bitget ราวหนึ่งชั่วโมง และการโอนออกยังเกิดต่อเนื่องเกือบ 2 ชั่วโมงครึ่งหลังระบบของ Bitget ตรวจพบครั้งแรก
เงินที่หายไปมีอะไรบ้าง และทำไมตัวเลขแรกมีแค่ครึ่งเดียว
Lookonchain (บัญชีวิเคราะห์ข้อมูลออนเชนบน X) แยกสินทรัพย์ที่ถูกขโมยได้ 9 ประเภท รวมมูลค่า 356.86 ล้านดอลลาร์ ก้อนใหญ่ที่สุดคือ XRP ราว 102.93 ล้านเหรียญ มูลค่าราว 157.48 ล้านดอลลาร์ ตามด้วย ETH 31,890 เหรียญ ราว 85.75 ล้านดอลลาร์ ที่เหลือเป็นสเตเบิลคอยน์ USDT, USDC และ USDT0 รวมราว 75.48 ล้านดอลลาร์ โทเคนทองคำ XAUt 3,000 ออนซ์ ราว 12.82 ล้านดอลลาร์ และ BNB, AVAX, TRX อีกรวมราว 25.34 ล้านดอลลาร์
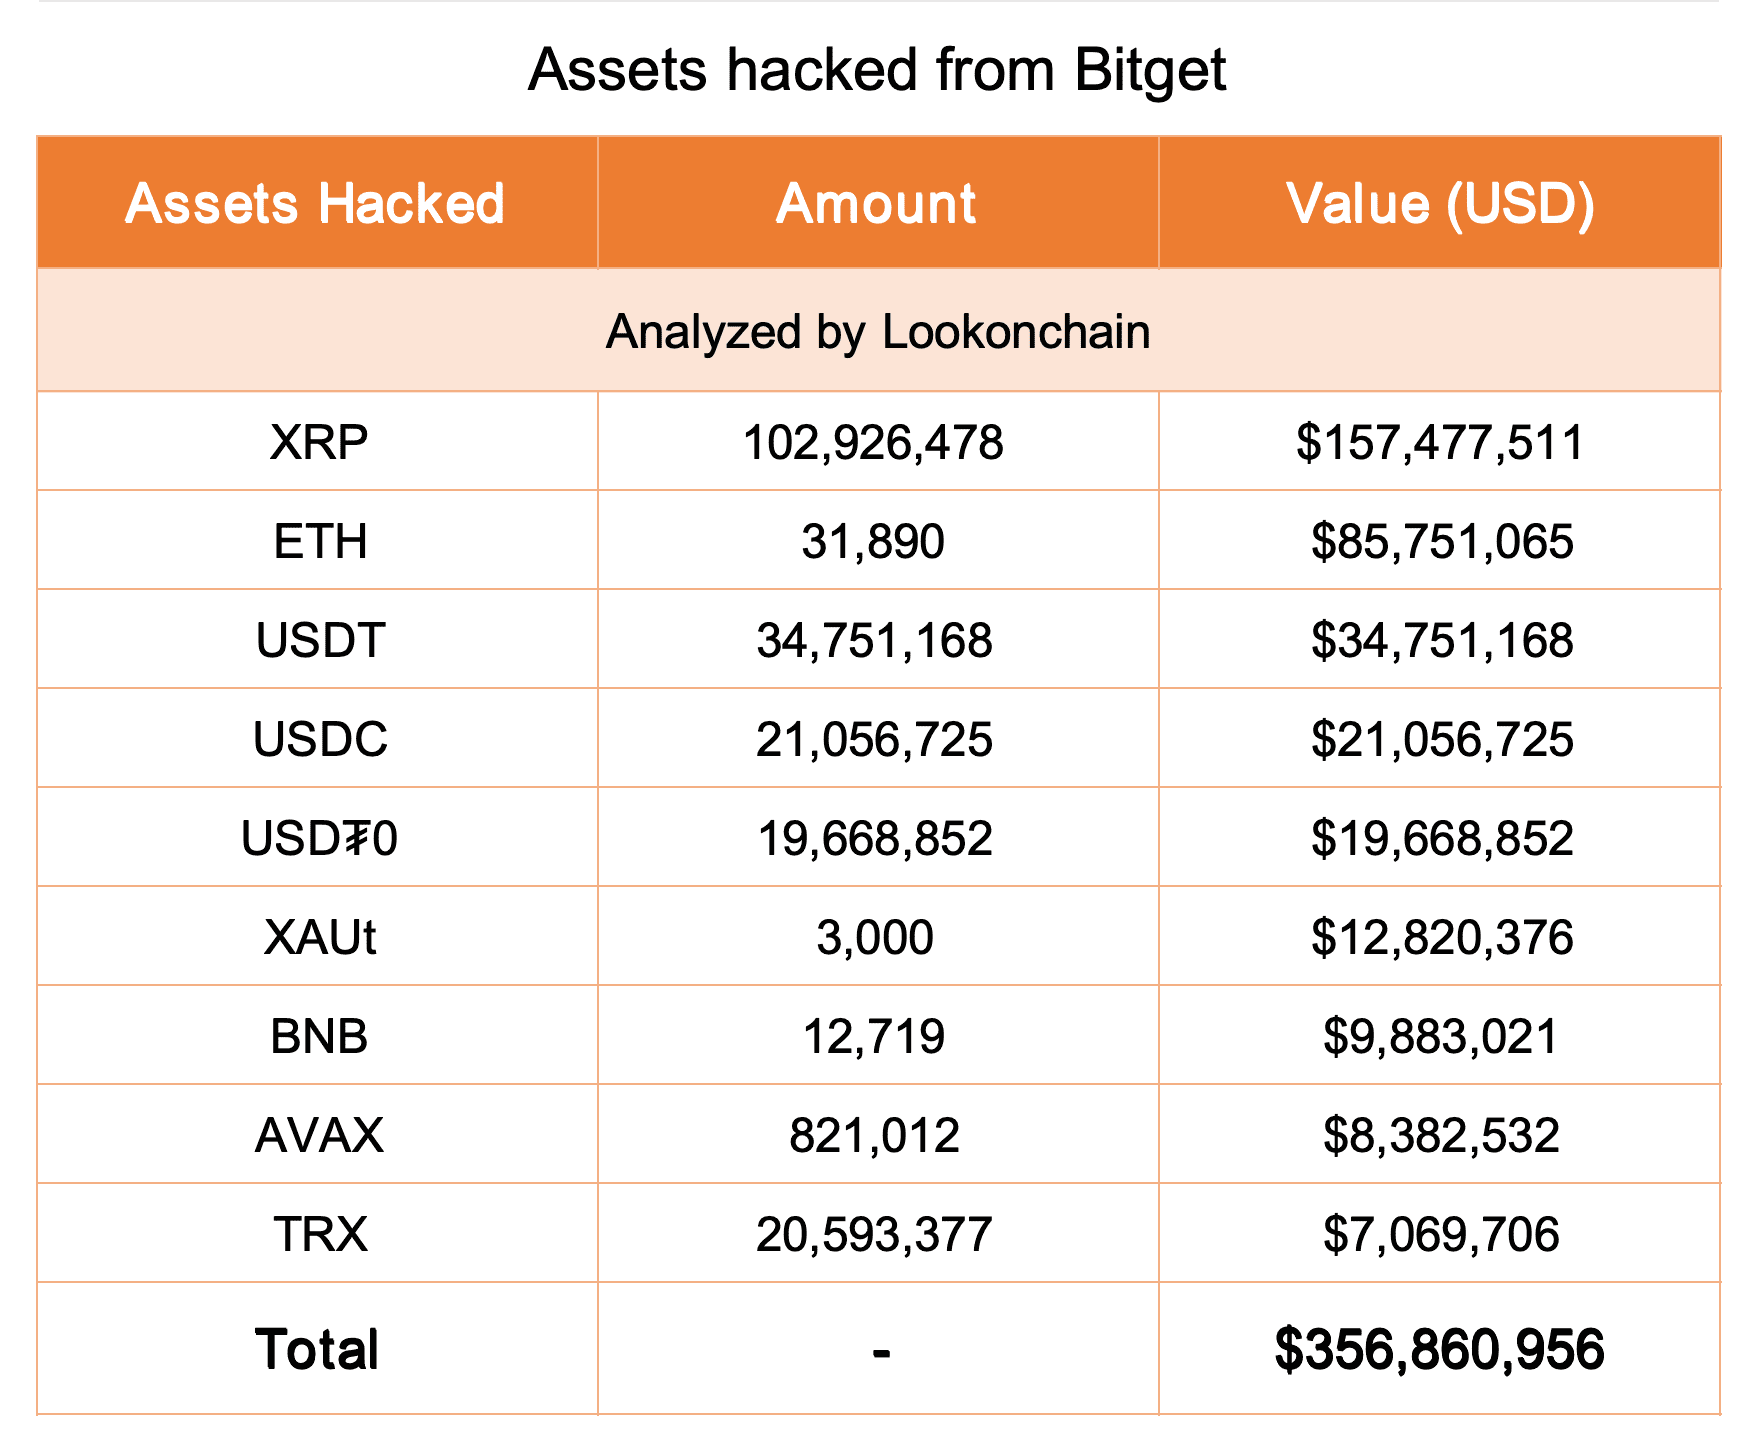
ภาพ: ตารางสินทรัพย์ที่ถูกขโมยจาก Bitget (เครดิต: Lookonchain) มูลค่าคำนวณตามราคา ณ เวลาที่ Lookonchain โพสต์
ข่าวก่อนหน้าของเราตั้งข้อสังเกตว่าตัวเลขที่นักวิเคราะห์ติดตามได้ช่วงแรกราว 183 ล้านดอลลาร์ ต่างจากที่ Bitget แถลงเกือบ 2 เท่า ตารางของ Lookonchain ช่วยตอบคำถามนี้ได้ เมื่อตัด XRP ออก จะเหลือราว 199.38 ล้านดอลลาร์ และถ้าตัด TRX ที่อยู่บนเครือข่าย Tron ออกอีก จะเหลือราว 192.31 ล้านดอลลาร์ ใกล้กับราว 190 ล้านดอลลาร์ที่ Bubblemaps อัปเดตไว้สำหรับฝั่งเครือข่ายตระกูล Ethereum พูดง่ายๆ คือตัวเลขช่วงแรกนับเกือบแต่ฝั่ง Ethereum ยังไม่รวมก้อน XRP ซึ่งเป็นก้อนใหญ่ที่สุด ส่วนต่างราว 5 ล้านดอลลาร์ระหว่าง 356.86 กับ 351.6 ล้านดอลลาร์ ทีมข่าวยังไม่พบคำอธิบายจาก Bitget และอาจมาจากราคาอ้างอิงคนละเวลา
เงินไหลไปไหน: กระเป๋า Bitget Exploiter 1 และสะพานข้ามเชน
เงินฝั่งเครือข่าย Ethereum ถูกรวมไว้ที่กระเป๋า 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee ซึ่ง Etherscan ติดป้ายว่า "Bitget Exploiter 1" แล้ว รายการธุรกรรมจาก Arkham แสดงให้เห็นว่าเงินไหลเข้ากระเป๋านี้จากกระเป๋าที่ติดป้ายว่า Bitget Hot Wallet 3 ใบ และจากกระเป๋าอีกใบที่ Arkham ติดป้ายว่า Bitget Cold Wallet
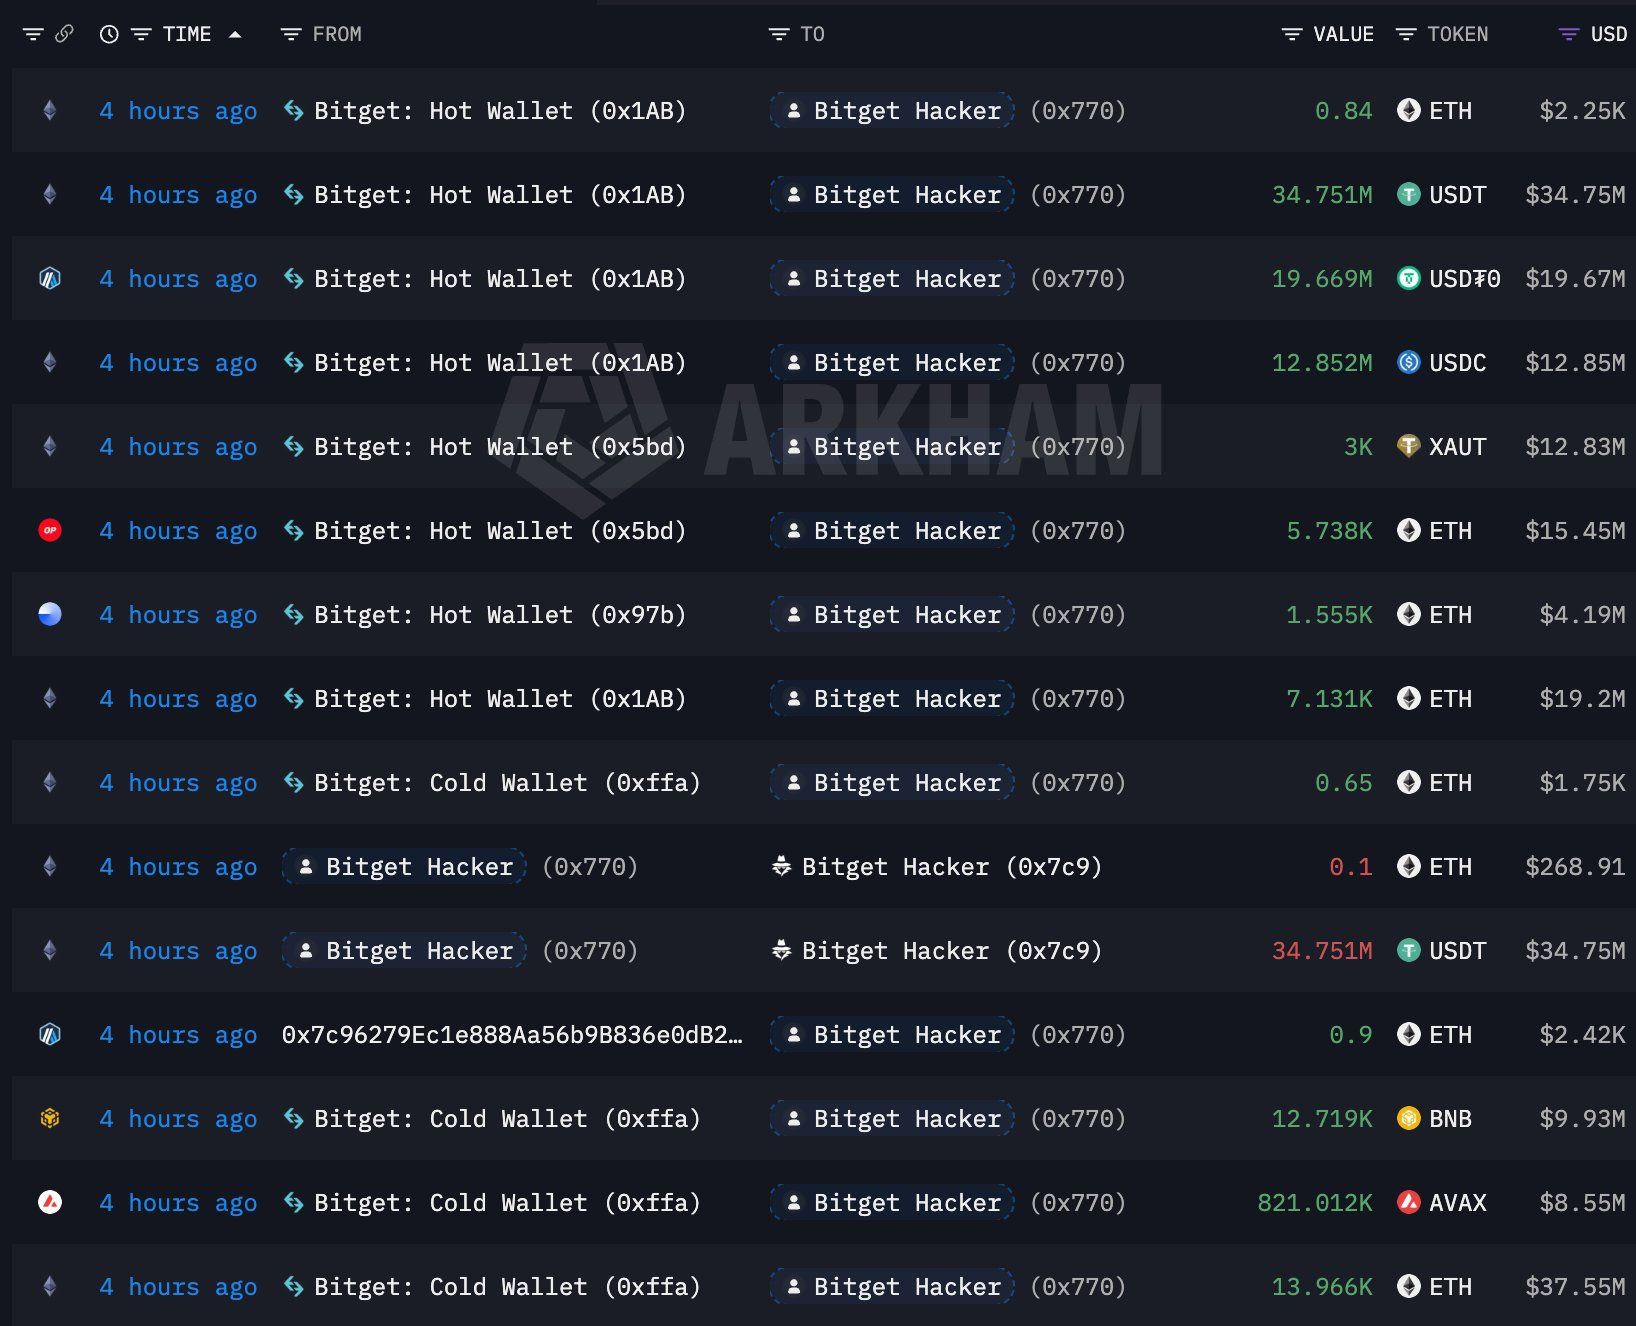
ภาพ: รายการธุรกรรมบน Arkham ที่ Lookonchain เผยแพร่ (เครดิต: Lookonchain / Arkham) ป้าย "Cold Wallet" เป็นป้ายของ Arkham ไม่ใช่การแบ่งชั้นกระเป๋าภายในของ Bitget
หลังรวมเงินแล้ว ผู้โจมตีเร่งแลกสเตเบิลคอยน์เป็น ETH เหตุผลคือผู้ออก USDT และ USDC สามารถสั่งอายัดเหรียญในกระเป๋าที่ถูกระบุว่าเป็นของผู้กระทำผิดได้ แต่ ETH ไม่มีใครสั่งอายัดได้ จากนั้นเงินบางส่วนถูกโยกข้ามเชนผ่านสะพาน Stargate และ Celer cBridge ไปยัง Arbitrum และ BNB Chain ตามที่ Unchained รายงาน ณ เวลาที่เขียน ทีมข่าวยังไม่พบรายงานจากแหล่งที่ตรวจสอบได้ว่ามีการใช้บริการผสมเหรียญอย่าง Tornado Cash
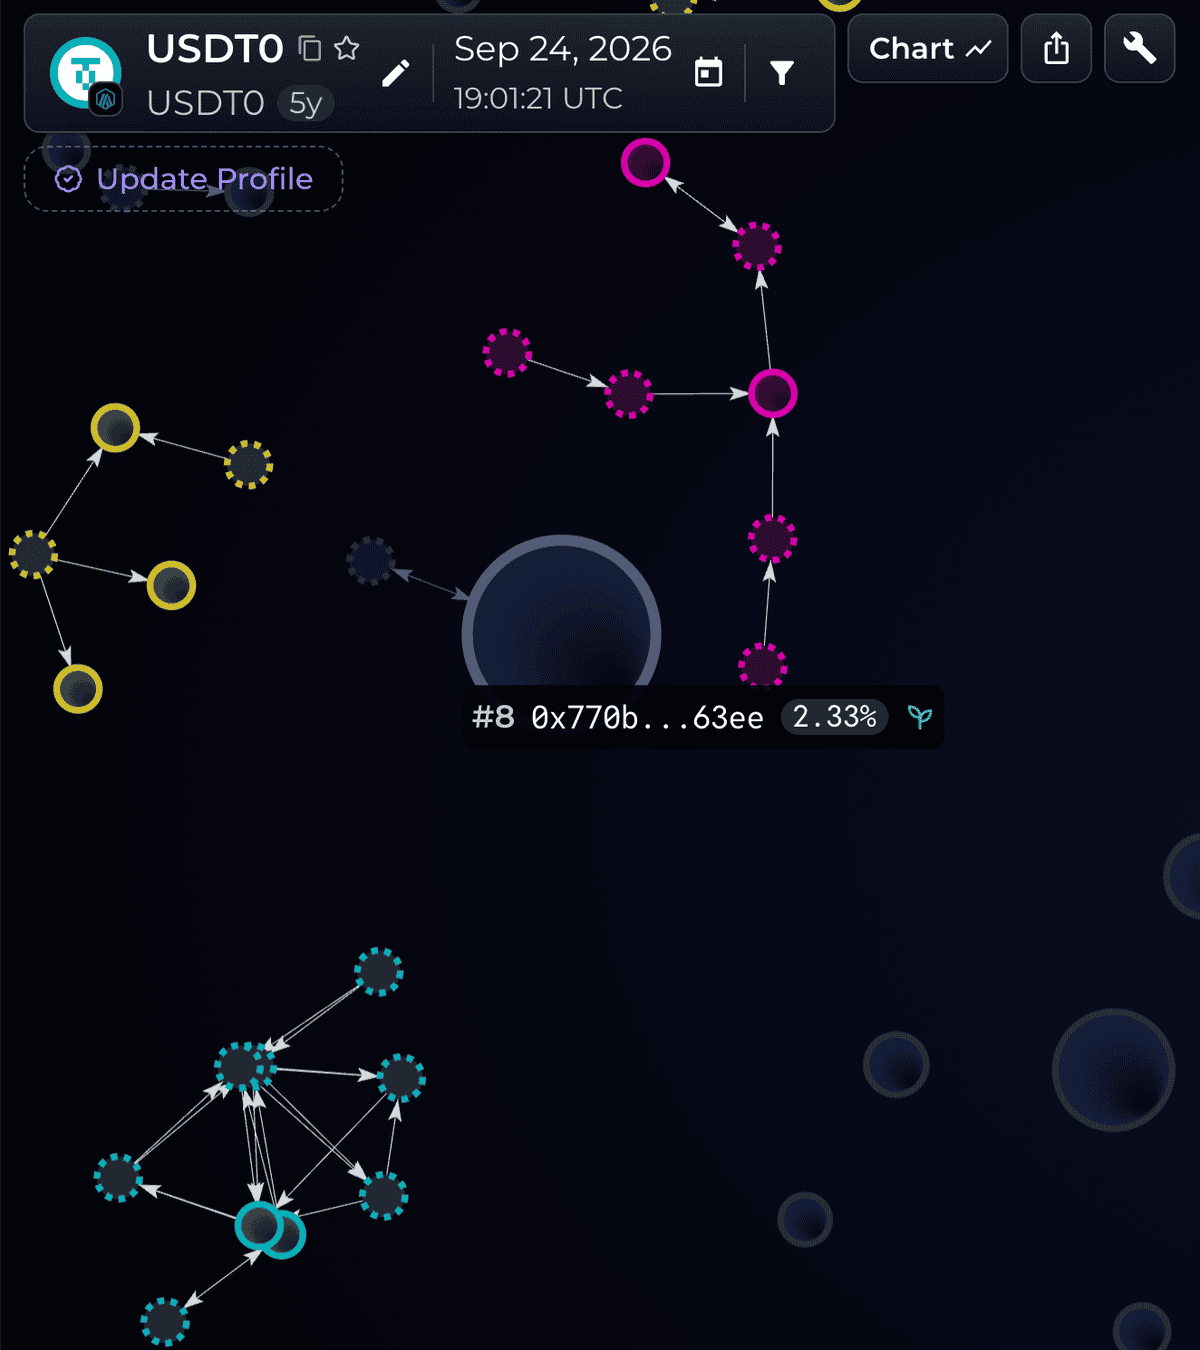
ภาพ: แผนที่กระเป๋าผู้ถือ USDT0 ณ 19.01 น. UTC วันที่ 24 กันยายน กระเป๋าผู้โจมตีที่ขึ้นต้นด้วย 0x770b ขึ้นเป็นผู้ถือรายใหญ่อันดับ 8 ราว 2.33% (เครดิต: Bubblemaps)
ข้อที่ Bitget ยืนยันแล้ว
- ส่วนที่ถูกโจมตีคือบางส่วนของกระเป๋าร้อนและกระเป๋าอุ่น ส่วนกระเป๋าเย็น (Cold Wallet) ปลอดภัย ตามประกาศทางการของ Bitget
- ผู้โจมตีเจาะระบบหลังบ้านของกระเป๋า แล้วปลอมข้อมูลการโอนเพื่อเรียกใช้กระบวนการเซ็นอนุมัติของกระดานเอง ไม่ได้ปลอมคำขอถอนของผู้ใช้ และไม่ได้กุญแจส่วนตัว (Private Key) ของกระเป๋าใบใดไป
- ความเสียหายทั้งหมดอยู่ในขอบเขตที่กองทุนคุ้มครองผู้ใช้ (User Protection Fund) ครอบคลุม หน้าเว็บของ Bitget ระบุว่ากองทุนนี้ถือ 5,500 BTC ที่ราคา BTC ช่วงเกิดเหตุราว 84,400 ดอลลาร์ คิดเป็นราว 464 ล้านดอลลาร์ หรือราว 15,500 ล้านบาท ตรงกับที่ Bitget แถลงว่ากองทุนมีมากกว่า 464 ล้านดอลลาร์
- ระงับการถอนชั่วคราว การฝากและการเทรดยังทำได้ตามปกติ ยังไม่มีกำหนดเปิดถอน บริษัทระบุว่าจะเปิดเมื่อตรวจสอบความปลอดภัยเสร็จ
- กู้เงินที่ถูกขโมยคืนได้บางส่วนแล้ว แต่ไม่เปิดเผยจำนวน และไม่เชื่อว่าเป็นการกระทำของคนในองค์กร ตามที่ Cointelegraph รายงาน
"พวกเขาไม่ได้ปลอมคำขอถอนของผู้ใช้ และไม่ได้กุญแจส่วนตัวของกระเป๋าเย็น หรือกระเป๋าร้อน กระเป๋าอุ่นใบใดของเราไป"
Gracy Chen ซีอีโอ Bitget อ้างโดย Cointelegraph
ข้อที่ยังเป็นข้อสงสัย ยังไม่มีใครยืนยัน
เกาหลีเหนืออยู่เบื้องหลังหรือไม่
Chen ระบุว่าทีมสืบสวนพบที่อยู่ IP บางส่วนที่ตรงกับ VPN ซึ่งกลุ่มแฮกเกอร์เกาหลีเหนือกลุ่มหนึ่งเลือกใช้ และรูปแบบการโจมตีดูคล้ายสิ่งที่ทีมเกาหลีเหนือเคยทำมาก่อน ขณะที่ Specter (นักวิเคราะห์ออนเชนอิสระบน X) ตามรอย XRP ที่ถูกขโมย ซึ่งถูกโยกผ่าน NEAR Intents (บริการแลกเหรียญข้ามเชน) ไปเป็น ETH แล้วพบว่ากระเป๋าปลายทางรับ USDT 68,808 เหรียญจากกระเป๋าที่เคยจ่ายค่าธรรมเนียมให้กระเป๋าของผู้แฮก AFX
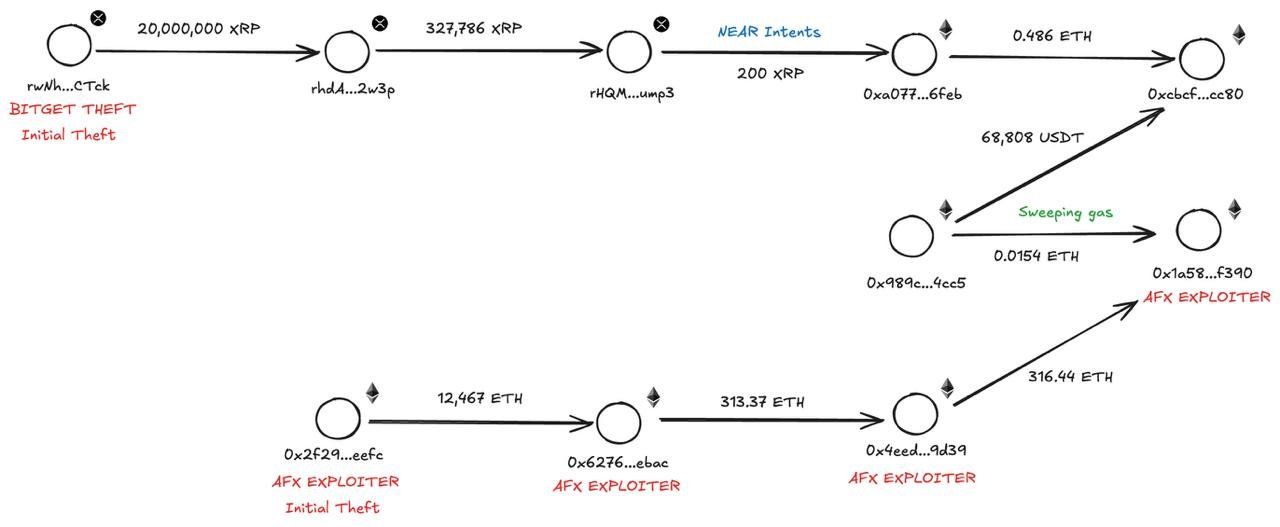
ภาพ: แผนภาพเส้นทางเงินที่ Specter วาดเชื่อมเหตุแฮก Bitget กับกระเป๋าผู้แฮก AFX (เครดิต: Specter)
AFX ถูกแฮกราว 24 ล้านดอลลาร์เมื่อเดือนกรกฎาคม และรายงานสรุปเหตุของ AFX เองระบุว่าสงสัย TraderTraitor กลุ่มแฮกเกอร์ที่เชื่อมโยงกับเกาหลีเหนือและ Lazarus Group ทั้งหมดนี้ยังเป็นหลักฐานแวดล้อม IP จาก VPN เป็นสิ่งที่ใครก็ใช้ได้ ส่วนการเชื่อมกระเป๋าเป็นการวิเคราะห์ของนักวิเคราะห์รายเดียว ณ เวลาที่เขียน ยังไม่มีหน่วยงานรัฐหรือบริษัทวิเคราะห์ออนเชนรายใหญ่ประกาศยืนยันตัวผู้โจมตี
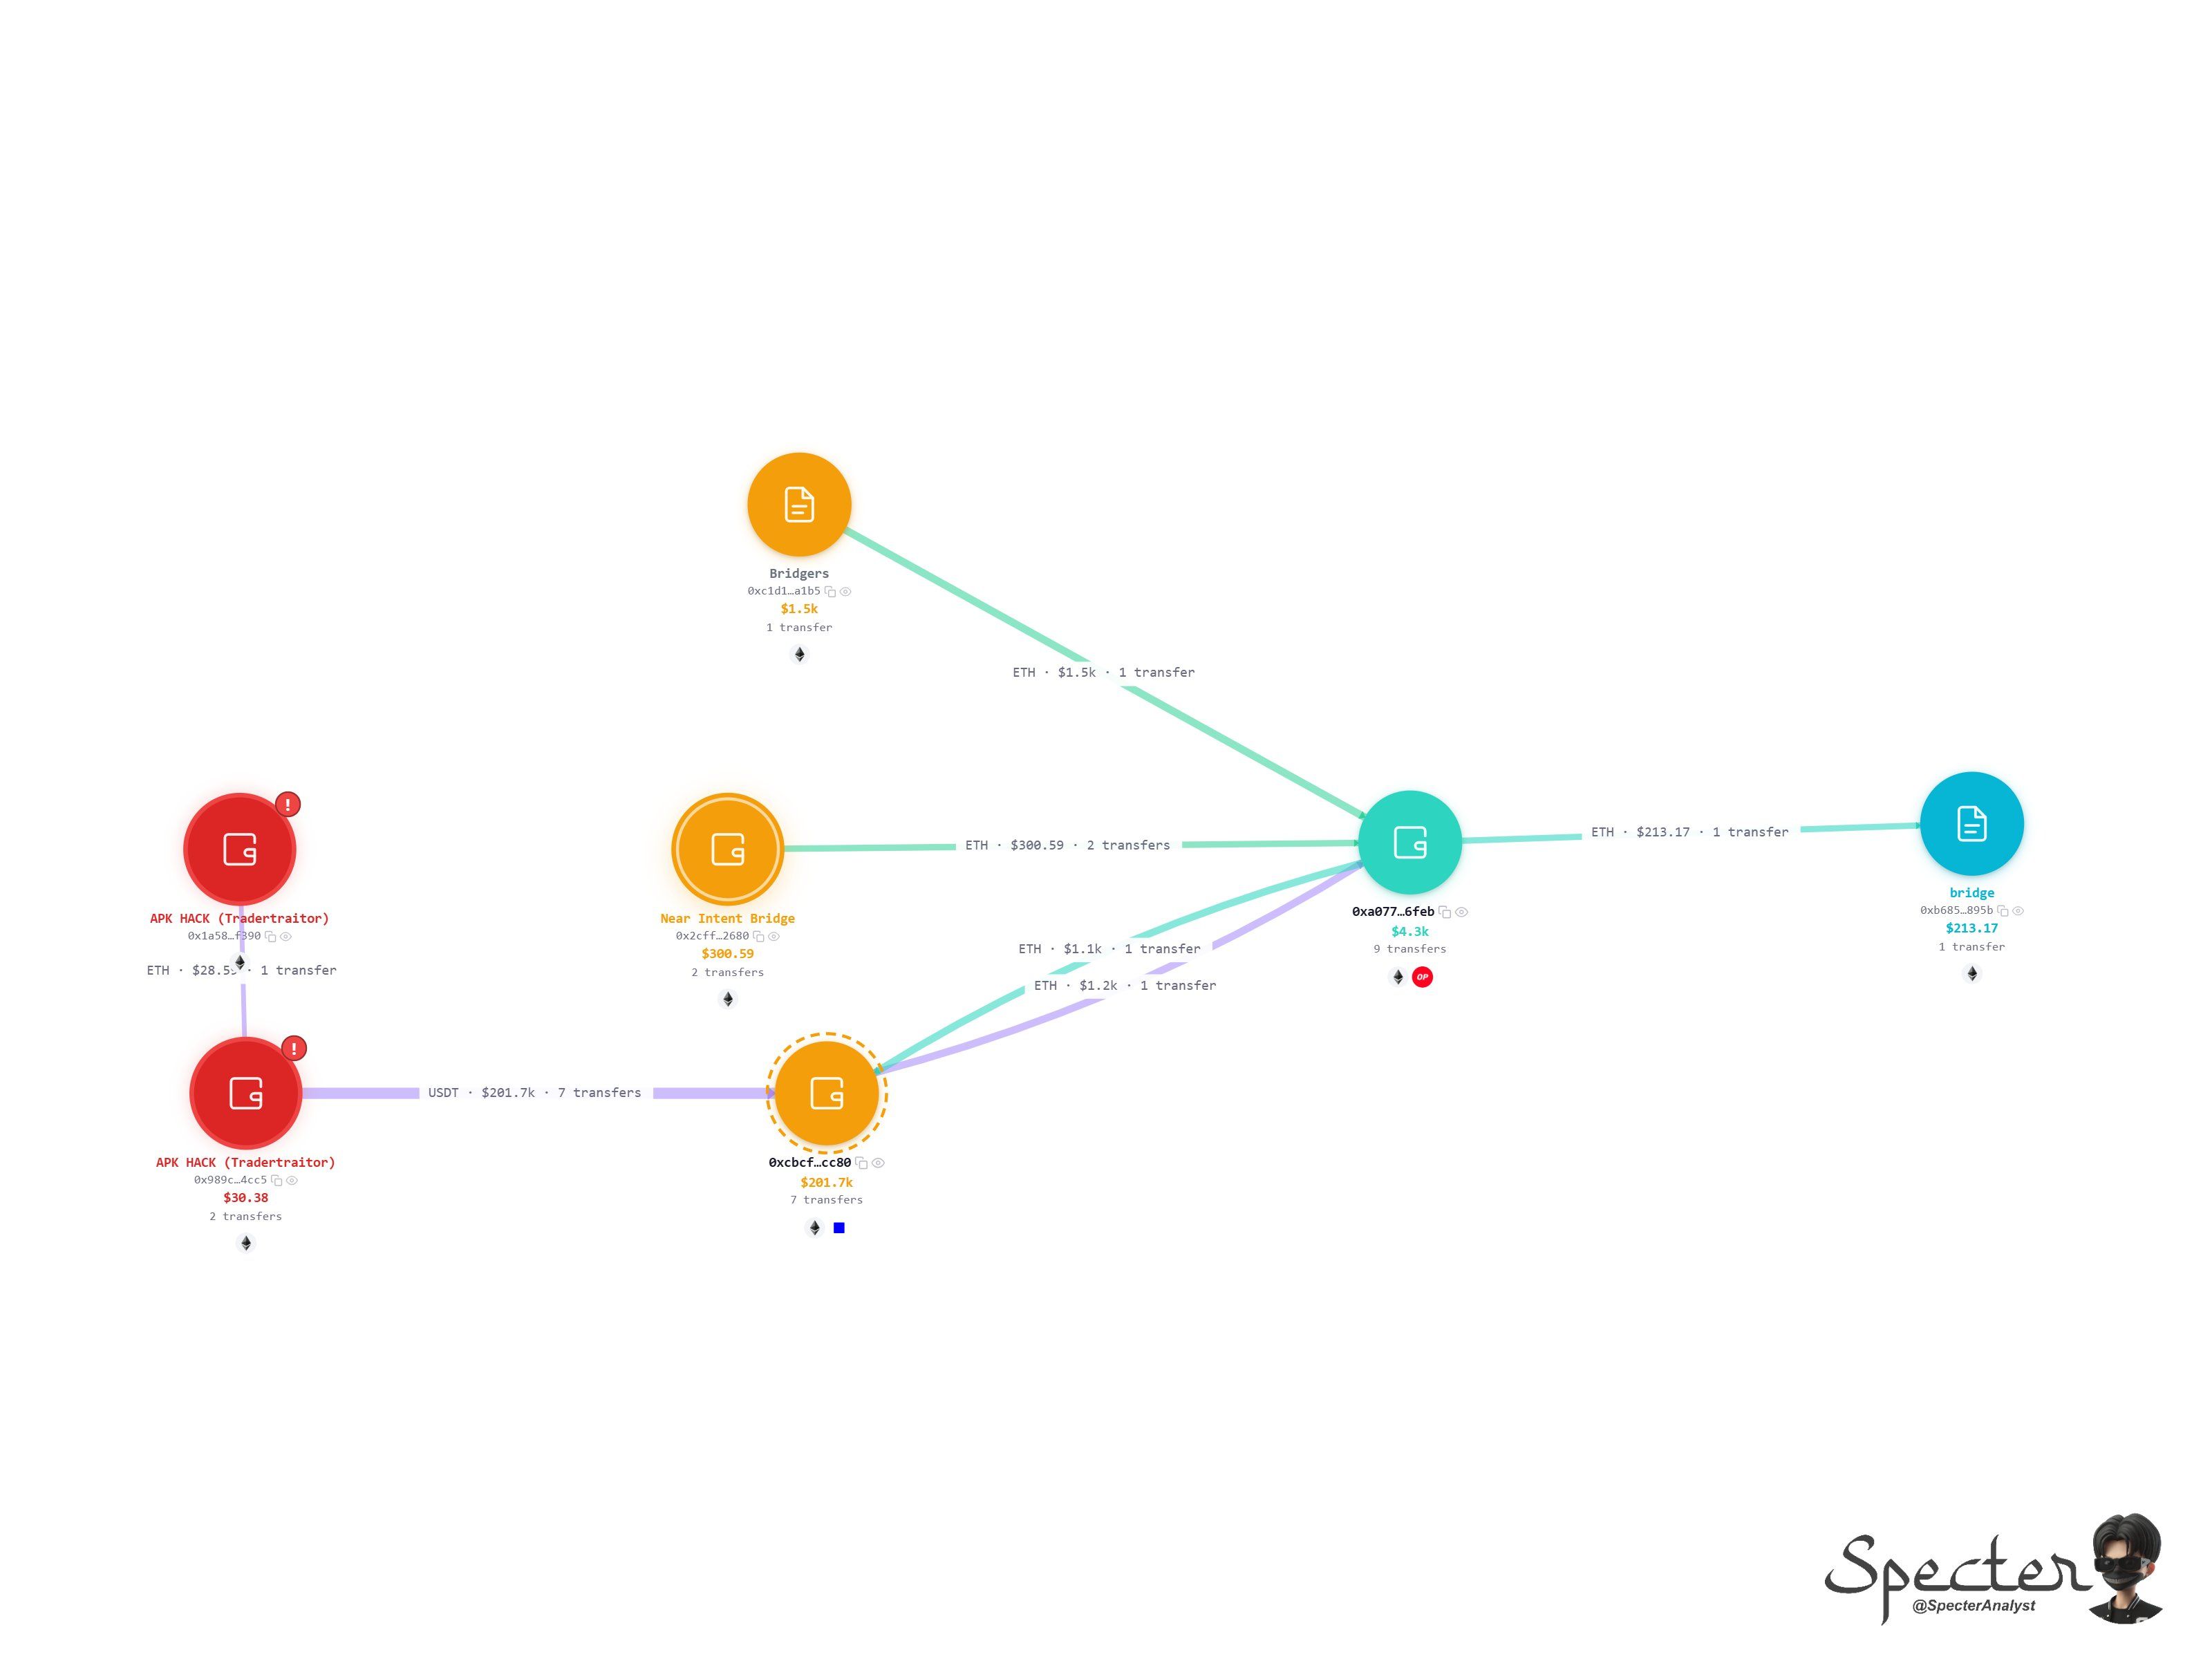
ภาพ: กราฟเส้นทางเงินที่เชื่อมไปยังกระเป๋าซึ่งติดป้ายเหตุแฮกของกลุ่ม TraderTraitor (เครดิต: Specter)
เจาะผ่านเครื่องมือของบุคคลที่สามจริงไหม
TechFlow สื่อคริปโตภาษาจีนรายงานว่าผู้โจมตีอาจเจาะผ่านเครื่องมือของบุคคลที่สามที่ Bitget ใช้งานประจำ ทีมข่าวยังไม่พบคำยืนยันเรื่องนี้จากคำแถลงเป็นลายลักษณ์อักษรของ Bitget เอง ประกาศทางการระบุเพียงว่าจะไม่คาดเดาช่องทางโจมตีจนกว่าการสอบสวนจะเสร็จ
กระเป๋าเย็นโดนด้วยหรือไม่
ข้อมูลที่ว่ากระเป๋าเย็นถูกโจมตีมาจากป้ายกำกับบนเครื่องมือของ Arkham และผู้วิเคราะห์ภายนอก แต่ Bitget ยืนยันว่ากระเป๋าเย็นปลอดภัย Wu Blockchain ชี้ว่าป้าย "Cold Wallet" บนเครื่องมือวิเคราะห์ไม่จำเป็นต้องตรงกับการแบ่งชั้นกระเป๋าร้อน อุ่น เย็น ภายในของกระดาน
สิ่งที่ผู้ใช้ Bitget ควรรู้ตอนนี้
ผู้ใช้ยังถอนเงินไม่ได้จนกว่า Bitget จะตรวจสอบระบบหลังบ้านเสร็จ บริษัทยืนยันว่ายอดคงเหลือในบัญชีผู้ใช้ยังถูกต้อง ข่าวเรื่องการเปิดถอนหรือการชดเชยควรติดตามจากช่องทางทางการของ Bitget เท่านั้น เพราะหลังเหตุแฮกใหญ่แต่ละครั้งมักมีลิงก์ปลอมอ้างว่าเป็นช่องทาง "ถอนฉุกเฉิน" หรือ "รับเงินชดเชย" ตามมา ผู้ที่ถือสินทรัพย์บนกระดานเทรดหลายแห่ง ลองทบทวนวิธีเก็บเหรียญของตัวเองตามคู่มือใช้ Exchange อย่างปลอดภัยที่ทีมงานรวบรวมไว้
คำถามที่ยังไม่มีคำตอบ ณ ตอนนี้ ได้แก่ ช่องทางที่ผู้โจมตีใช้เจาะเข้ามา ยอดเงินที่กู้คืนได้จริง วันที่เปิดให้ถอนอีกครั้ง และผู้ออกสเตเบิลคอยน์จะอายัดเหรียญที่ยังไม่ถูกแลกได้หรือไม่ Chen เคยระบุว่าจะเผยแพร่รายงานเหตุการณ์ฉบับเต็มภายใน 24 ชั่วโมงหลังเกิดเหตุ ทีมข่าวจะอัปเดตเมื่อรายงานออก
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
บทความนี้สรุปรวมจากข่าวที่เราติดตามตั้งแต่เกิดเหตุ
👉 Bitget ยืนยันโดนแฮก สูญราว 11,700 ล้านบาท ระงับถอนชั่วคราว อ้างกองทุนคุ้มครองครอบคลุมทั้งหมด
👉 ซีอีโอ Bitget สงสัยเกาหลีเหนืออยู่เบื้องหลังแฮก 11,700 ล้านบาท ชี้ IP ตรงกับ VPN ที่กลุ่ม DPRK ใช้
👉 Bybit ฟ้องเกาหลีเหนือและ Lazarus Group คดีแฮก $1.5 พันล้านดอลลาร์ ศาลสั่งอายัดทรัพย์แล้ว
🔗 อ้างอิงต้นฉบับ: ประกาศทางการของ Bitget, หน้ากองทุนคุ้มครองของ Bitget, Cointelegraph, Unchained, Wu Blockchain, Decrypt, CoinGape, Lookonchain, Arkham, Bubblemaps, Specter
💬 ความเห็นบรรณาธิการ Bitcoinaddict
บทเรียนแรกจากเหตุนี้คือตัวเลขช่วงชั่วโมงแรกของเหตุแฮกมักยังไม่ครบ รอบนี้ตัวเลขที่วนในโซเชียลช่วงแรกคือราว 180 ล้านดอลลาร์ เพราะนักวิเคราะห์นับได้เร็วแต่ฝั่ง Ethereum ส่วนก้อน XRP ที่ใหญ่ที่สุดเพิ่งถูกนับรวมทีหลัง ผู้อ่านที่ตัดสินใจอะไรจากตัวเลขชั่วโมงแรกจึงควรเผื่อใจไว้เสมอ
บทเรียนที่สองคือคำว่า "เงินผู้ใช้ปลอดภัย" กับ "ถอนได้" เป็นคนละเรื่องกัน กองทุนคุ้มครองที่ใหญ่กว่าความเสียหายช่วยให้ยอดในบัญชียังอยู่ครบ แต่ผู้ใช้ยังเข้าถึงเงินไม่ได้จนกว่ากระดานจะเปิดถอน สำหรับผู้ใช้ไทยที่เก็บสินทรัพย์ไว้บนกระดานต่างประเทศ ความเสี่ยงแบบนี้ไม่ได้เกิดเฉพาะกับกระดานที่มีปัญหาการเงิน กระดานที่มีเงินสำรองแข็งแรงก็เจอได้ เนื้อหานี้เป็นข้อมูลข่าว ไม่ใช่คำแนะนำการลงทุน
รายงานโดยทีมข่าว Bitcoinaddict.com