Bitcoin Whitepaper มีอะไรอยู่ใน 9 หน้า ไล่อ่านเอกสารต้นฉบับทีละหัวข้อ
Bitcoin Whitepaper เอกสาร 9 หน้า 12 หัวข้อที่ Satoshi ส่งเข้าเมลลิงลิสต์นักเข้ารหัส 31 ตุลาคม 2008 ไล่อ่านทีละหัวข้อว่าแก้ปัญหาอะไร พร้อมปฏิกิริยาจริงในเดือนแรก
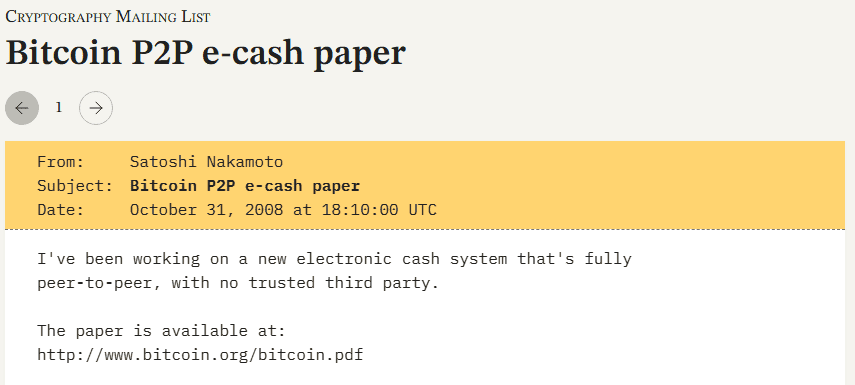
วันที่ 31 ตุลาคม 2008 เวลา 14:10 ตามเวลาชายฝั่งตะวันออกของสหรัฐฯ ซึ่งตรงกับตีหนึ่งกว่าของวันที่ 1 พฤศจิกายนในไทย มีอีเมลฉบับหนึ่งเข้าเมลลิงลิสต์ของนักเข้ารหัส หัวข้อว่า "Bitcoin P2P e-cash paper" ผู้ส่งใช้ชื่อ Satoshi Nakamoto และแนบลิงก์ไปยังเอกสาร PDF ความยาว 9 หน้า บทความนี้พาไปดูว่าในเอกสาร 9 หน้านั้นมีอะไรอยู่บ้าง แต่ละหัวข้อแก้ปัญหาอะไร และทำไมมันถึงต่างจากข้อเสนอเรื่องเงินดิจิทัลที่เคยมีมาก่อนหน้าหลายสิบชิ้น
ผู้ที่อยากอ่านเอกสารฉบับเต็มควบคู่ไปด้วย อ่านได้ที่ Bitcoin Whitepaper ฉบับแปลภาษาไทยเต็มเล่ม พร้อม PDF ของ Bitcoin Addict
อีเมลฉบับนั้นเขียนว่าอะไร
ข้อความเปิดของอีเมลสั้นมาก Satoshi บอกว่าเขากำลังพัฒนา "ระบบเงินสดอิเล็กทรอนิกส์แบบใหม่ที่เป็น peer-to-peer เต็มรูปแบบ ไม่มีบุคคลที่สามที่ต้องไว้ใจ" แล้วให้ลิงก์ไปที่ bitcoin.org/bitcoin.pdf พร้อมสรุปคุณสมบัติหลักไว้เป็นข้อๆ
- ป้องกันการใช้จ่ายซ้ำซ้อนด้วยเครือข่ายแบบ peer-to-peer
- ไม่มีโรงกษาปณ์หรือตัวกลางที่ต้องเชื่อใจ
- ผู้เข้าร่วมสามารถไม่เปิดเผยตัวตนได้
- เหรียญใหม่เกิดจาก proof-of-work แบบเดียวกับ Hashcash
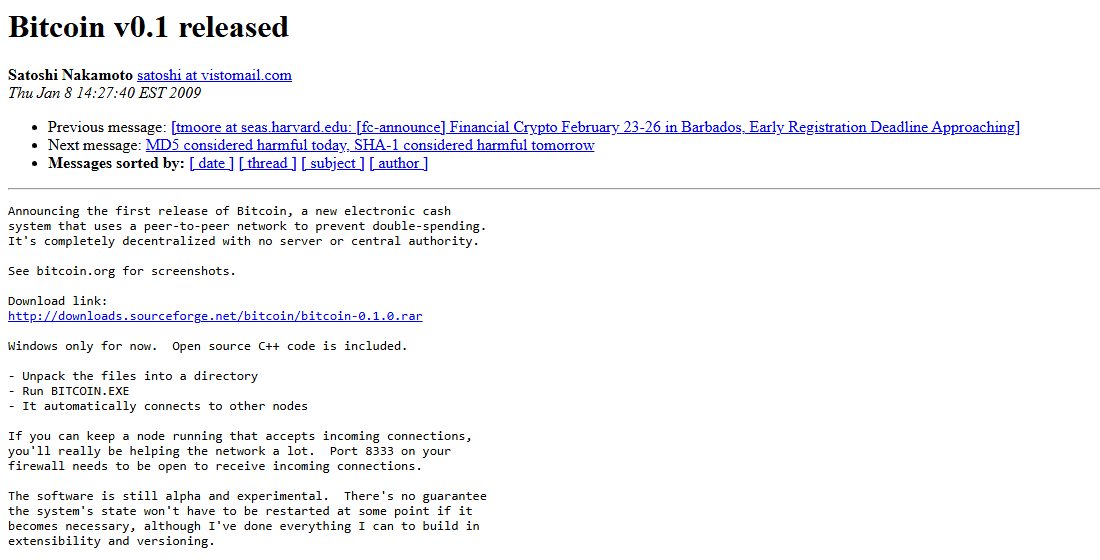
สี่บรรทัดนี้คือสาระทั้งหมดของ Bitcoin และมันถูกเขียนไว้ตั้งแต่อีเมลฉบับแรกก่อนที่ซอฟต์แวร์จะมีอยู่จริงด้วยซ้ำ ซอฟต์แวร์ตัวแรกปล่อยออกมาอีกสองเดือนกว่าถัดมาในเดือนมกราคม 2009
เมลลิงลิสต์ cryptography เป็นที่แบบไหน
อีเมลฉบับนั้นไม่ได้ส่งเข้าเว็บบอร์ดสาธารณะหรือประกาศผ่านสื่อ แต่ส่งเข้าเมลลิงลิสต์ชื่อ cryptography ที่ดูแลโดย Perry Metzger ซึ่งเป็นที่รวมของนักเข้ารหัส นักวิจัย และโปรแกรมเมอร์ที่สนใจเรื่องความเป็นส่วนตัวและระบบที่ไม่ต้องพึ่งอำนาจส่วนกลาง คนกลุ่มนี้สืบสายมาจากขบวนการ Cypherpunk ในทศวรรษ 1990
การเลือกส่งเข้าที่นี่บอกอะไรสองอย่าง อย่างแรกคือ Satoshi รู้ว่าเขากำลังพูดกับใคร คนในลิสต์นี้เคยเห็นข้อเสนอเรื่องเงินดิจิทัลมาแล้วนับสิบชิ้นและเห็นมันล้มมาแล้วเกือบทั้งหมด อย่างที่สองคือเขาคาดหวังการโต้แย้งทางเทคนิค ไม่ใช่เสียงปรบมือ
และเขาก็ได้สิ่งนั้นจริง บรรยากาศตอนนั้นไม่ใช่การเปิดตัวที่มีคนแห่กันมาสนใจ เป็นการโยนเอกสารเข้าไปในห้องที่เต็มไปด้วยคนขี้สงสัย ซึ่งจะเห็นชัดจากสิ่งที่เกิดขึ้นในอีกสองวันถัดมา
สองวันต่อมา มีคนบอกว่ามันไปไม่รอด
วันที่ 2 พฤศจิกายน 2008 James A. Donald ตอบกลับเข้าลิสต์ ข้อความของเขาเปิดด้วยการยอมรับว่าโลกต้องการระบบแบบนี้จริง แล้วตามด้วยข้อโต้แย้งทันที
เราต้องการระบบแบบนี้มากจริงๆ แต่เท่าที่ผมเข้าใจข้อเสนอของคุณ มันดูจะขยายขนาดไปถึงระดับที่จำเป็นไม่ได้ ... ถ้าจะตรวจจับและปฏิเสธการใช้จ่ายซ้ำให้ทันเวลา เราต้องมีธุรกรรมในอดีตส่วนใหญ่ของเหรียญนั้น ซึ่งถ้าทำแบบตรงไปตรงมา แปลว่าทุกโหนดต้องเก็บธุรกรรมในอดีตเกือบทั้งหมด ถ้ามีคนหลายร้อยล้านคนทำธุรกรรม นั่นคือแบนด์วิดท์มหาศาล
ข้อโต้แย้งนี้ถูกยิงเข้ามาภายใน 48 ชั่วโมงหลังเอกสารเผยแพร่ และมันคือข้อถกเถียงเดียวกับที่วงการยังเถียงกันอยู่จนถึงวันนี้ ทุกครั้งที่มีการพูดเรื่องขนาดบล็อก ค่าธรรมเนียมที่แพงขึ้นตอนเครือข่ายแน่น หรือการผลักธุรกรรมไปชั้นบน คำถามตั้งต้นก็คือคำถามของ Donald เมื่อวันที่ 2 พฤศจิกายน 2008
Satoshi ตอบกลับในวันเดียวกัน โดยชี้ไปที่หัวข้อ 7 และ 8 ของเอกสาร ซึ่งเป็นส่วนที่เขาเขียนไว้ล่วงหน้าแล้วว่าโหนดไม่จำเป็นต้องเก็บทุกอย่าง และผู้ใช้ทั่วไปตรวจสอบธุรกรรมได้โดยไม่ต้องเป็นโหนดเต็ม นี่คือเหตุผลว่าทำไมครึ่งหลังของเอกสารถึงสำคัญกว่าที่หน้าตามันดู
Hal Finney เป็นหนึ่งในคนแรกที่ตอบ
วันที่ 7 พฤศจิกายน 2008 Hal Finney ตอบเข้าลิสต์ เขาเรียกมันว่า "ไอเดียที่มีอนาคตมาก" และชมโมเดลความปลอดภัยที่วางอยู่บนกำลังประมวลผลของผู้เข้าร่วมที่ซื่อสัตย์ แต่ส่วนที่เหลือของข้อความเป็นคำถามเชิงเทคนิคชุดใหญ่ ทั้งเรื่องขั้นตอนการตรวจบล็อก สิ่งที่เกิดขึ้นเมื่อโหนดพลาดการรับข้อมูล โครงสร้างข้อมูล และรูปแบบข้อความ
เขาปิดท้ายด้วยการขอให้มีคำอธิบายที่เป็นลำดับขั้นตอนพร้อมรายละเอียดที่จับต้องได้มากกว่านี้ พูดง่ายๆ คือบอกว่าไอเดียดีแต่เอกสารยังไม่ละเอียดพอจะเอาไปสร้างจริง
คำถามของเขามีน้ำหนักเพราะเขาไม่ใช่คนนอก ย้อนไปปี 2004 Finney เคยสร้างระบบชื่อ RPOW ซึ่งพยายามทำให้หลักฐานการทำงานถูกส่งต่อและใช้ซ้ำได้ นั่นแปลว่าเขาเคยลงมือแก้โจทย์ใกล้เคียงกันนี้มาแล้วด้วยตัวเอง และรู้ดีว่าจุดไหนที่ข้อเสนอบนกระดาษมักพังตอนเอาไปสร้างจริง
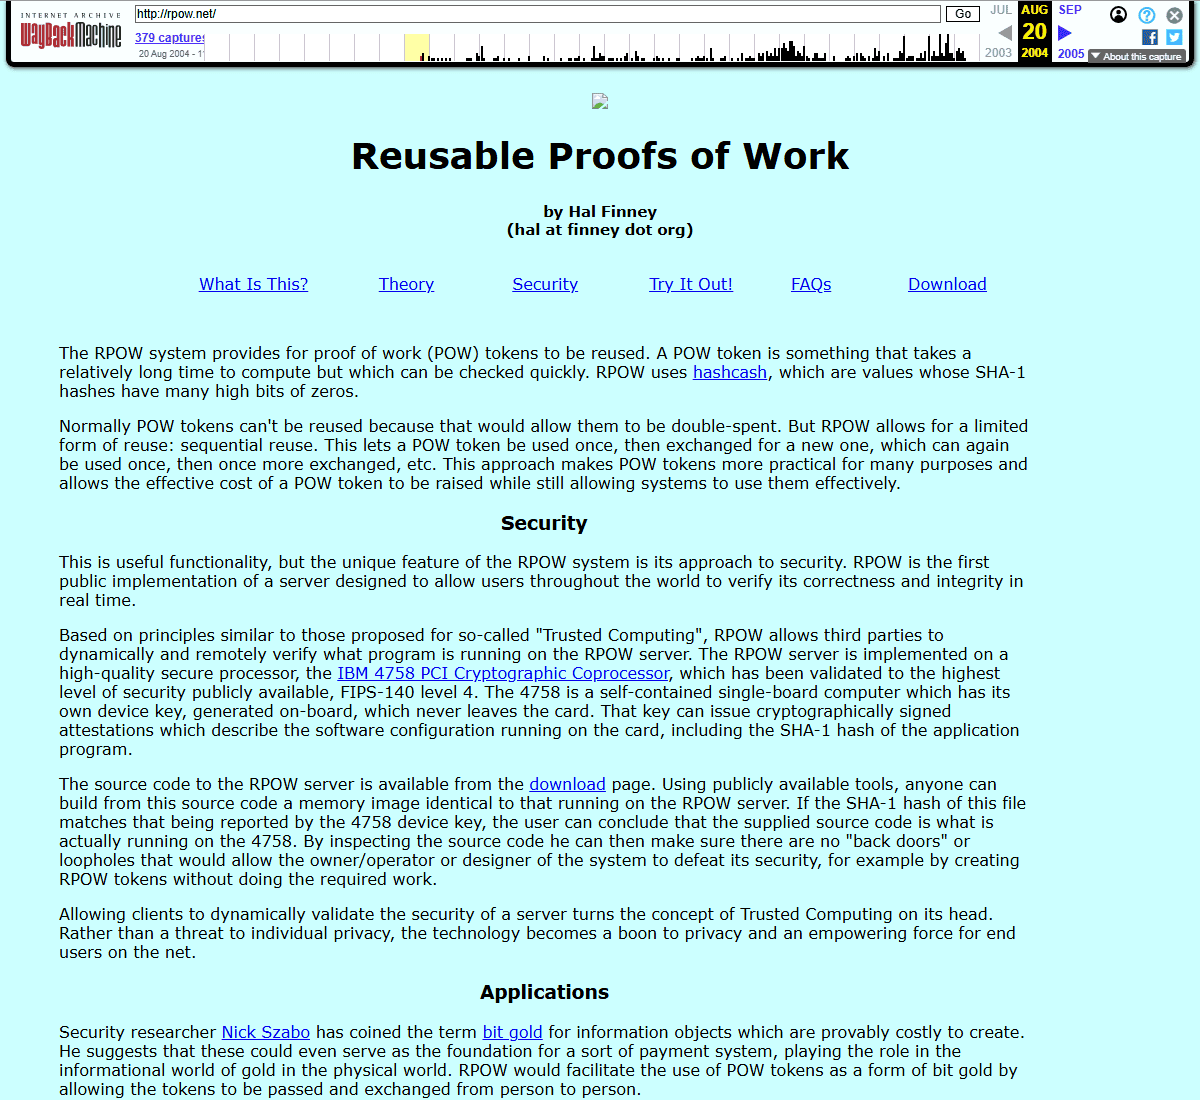
ที่น่าสนใจคือ Finney เป็นคนแรกๆ ที่โยง Bitcoin เข้ากับข้อเสนอ bit gold ของ Nick Szabo ทั้งที่เอกสารไม่ได้อ้างถึง bit gold เลยสักบรรทัด คนที่อยู่ในวงการนี้มานานมองออกทันทีว่ามันต่อยอดมาจากอะไร
สองเดือนถัดมา Finney กลายเป็นคนที่รันซอฟต์แวร์ตัวนี้เป็นคนแรกๆ และเป็นผู้รับธุรกรรมแรกของเครือข่าย
บทสนทนาจบลงด้วยคำว่า ADMIN
การถกเถียงในลิสต์ดำเนินต่อไปตลอดเดือนพฤศจิกายน 2008 มีทั้ง James A. Donald ที่ตอบกลับไปมาหลายรอบ Ray Dillinger, Hal Finney, John Levine และคนอื่นๆ โดย Satoshi ตอบคำถามเองนับสิบครั้ง
แล้วบทสนทนาก็จบลงด้วยข้อความจาก Perry Metzger ผู้ดูแลลิสต์ หัวข้อว่า "ADMIN: end of bitcoin discussion for now" หรือ "ขอปิดการถกเรื่อง bitcoin ไว้ก่อน"
นี่คือปฏิกิริยาที่โลกมีต่อ Bitcoin Whitepaper ในเดือนแรก ไม่ใช่การต้อนรับว่าเป็นสิ่งประดิษฐ์ที่จะเปลี่ยนโลก แต่เป็นการถกเถียงทางเทคนิคยาวเหยียดจนผู้ดูแลลิสต์ต้องขอให้หยุดเพราะกินพื้นที่มากเกินไป
เอกสาร 9 หน้าประกอบด้วยอะไรบ้าง
สิ่งที่ทำให้เอกสารนี้อ่านง่ายกว่าที่หลายคนคิดคือมันสั้นและแบ่งเป็นหัวข้อที่ชัดเจน 12 หัวข้อ บวกบทคัดย่อและรายการอ้างอิง ไล่ตามลำดับดังนี้
- 1. Introduction ตั้งโจทย์ว่าการค้าบนอินเทอร์เน็ตต้องพึ่งสถาบันการเงินเป็นตัวกลาง และนั่นมีต้นทุนอะไรบ้าง
- 2. Transactions นิยามว่าเหรียญหนึ่งเหรียญคือโซ่ของลายเซ็นดิจิทัล
- 3. Timestamp Server เสนอวิธีประทับเวลาให้ข้อมูลโดยไม่ต้องมีผู้ออกใบรับรอง
- 4. Proof-of-Work อธิบายกลไกที่ทำให้การแก้ไขประวัติย้อนหลังมีต้นทุน
- 5. Network ไล่ขั้นตอนการทำงานของโหนดหกข้อ ตั้งแต่กระจายธุรกรรมจนถึงรับบล็อก
- 6. Incentive อธิบายว่าทำไมคนถึงยอมใช้ทรัพยากรมาทำงานให้เครือข่าย
- 7. Reclaiming Disk Space วิธีตัดข้อมูลเก่าทิ้งโดยไม่ทำลายความถูกต้อง
- 8. Simplified Payment Verification วิธีตรวจสอบธุรกรรมโดยไม่ต้องเก็บข้อมูลทั้งหมด
- 9. Combining and Splitting Value การรวมและแยกมูลค่าในธุรกรรมเดียว
- 10. Privacy ความเป็นส่วนตัวในระบบที่ทุกธุรกรรมเปิดเผย
- 11. Calculations คณิตศาสตร์ว่าผู้โจมตีมีโอกาสไล่ทันแค่ไหน
- 12. Conclusion สรุปหนึ่งย่อหน้า
สังเกตว่าครึ่งหลังของเอกสาร ตั้งแต่หัวข้อ 7 ถึง 11 ไม่ใช่การเสนอแนวคิดใหม่แล้ว แต่เป็นการตอบคำถามเชิงปฏิบัติว่าระบบนี้จะใช้งานจริงได้ยังไง ซึ่งเป็นจุดที่ข้อเสนอก่อนหน้านี้หลายชิ้นไปไม่ถึง
บทคัดย่อย่อหน้าเดียวที่สรุปทั้งระบบ
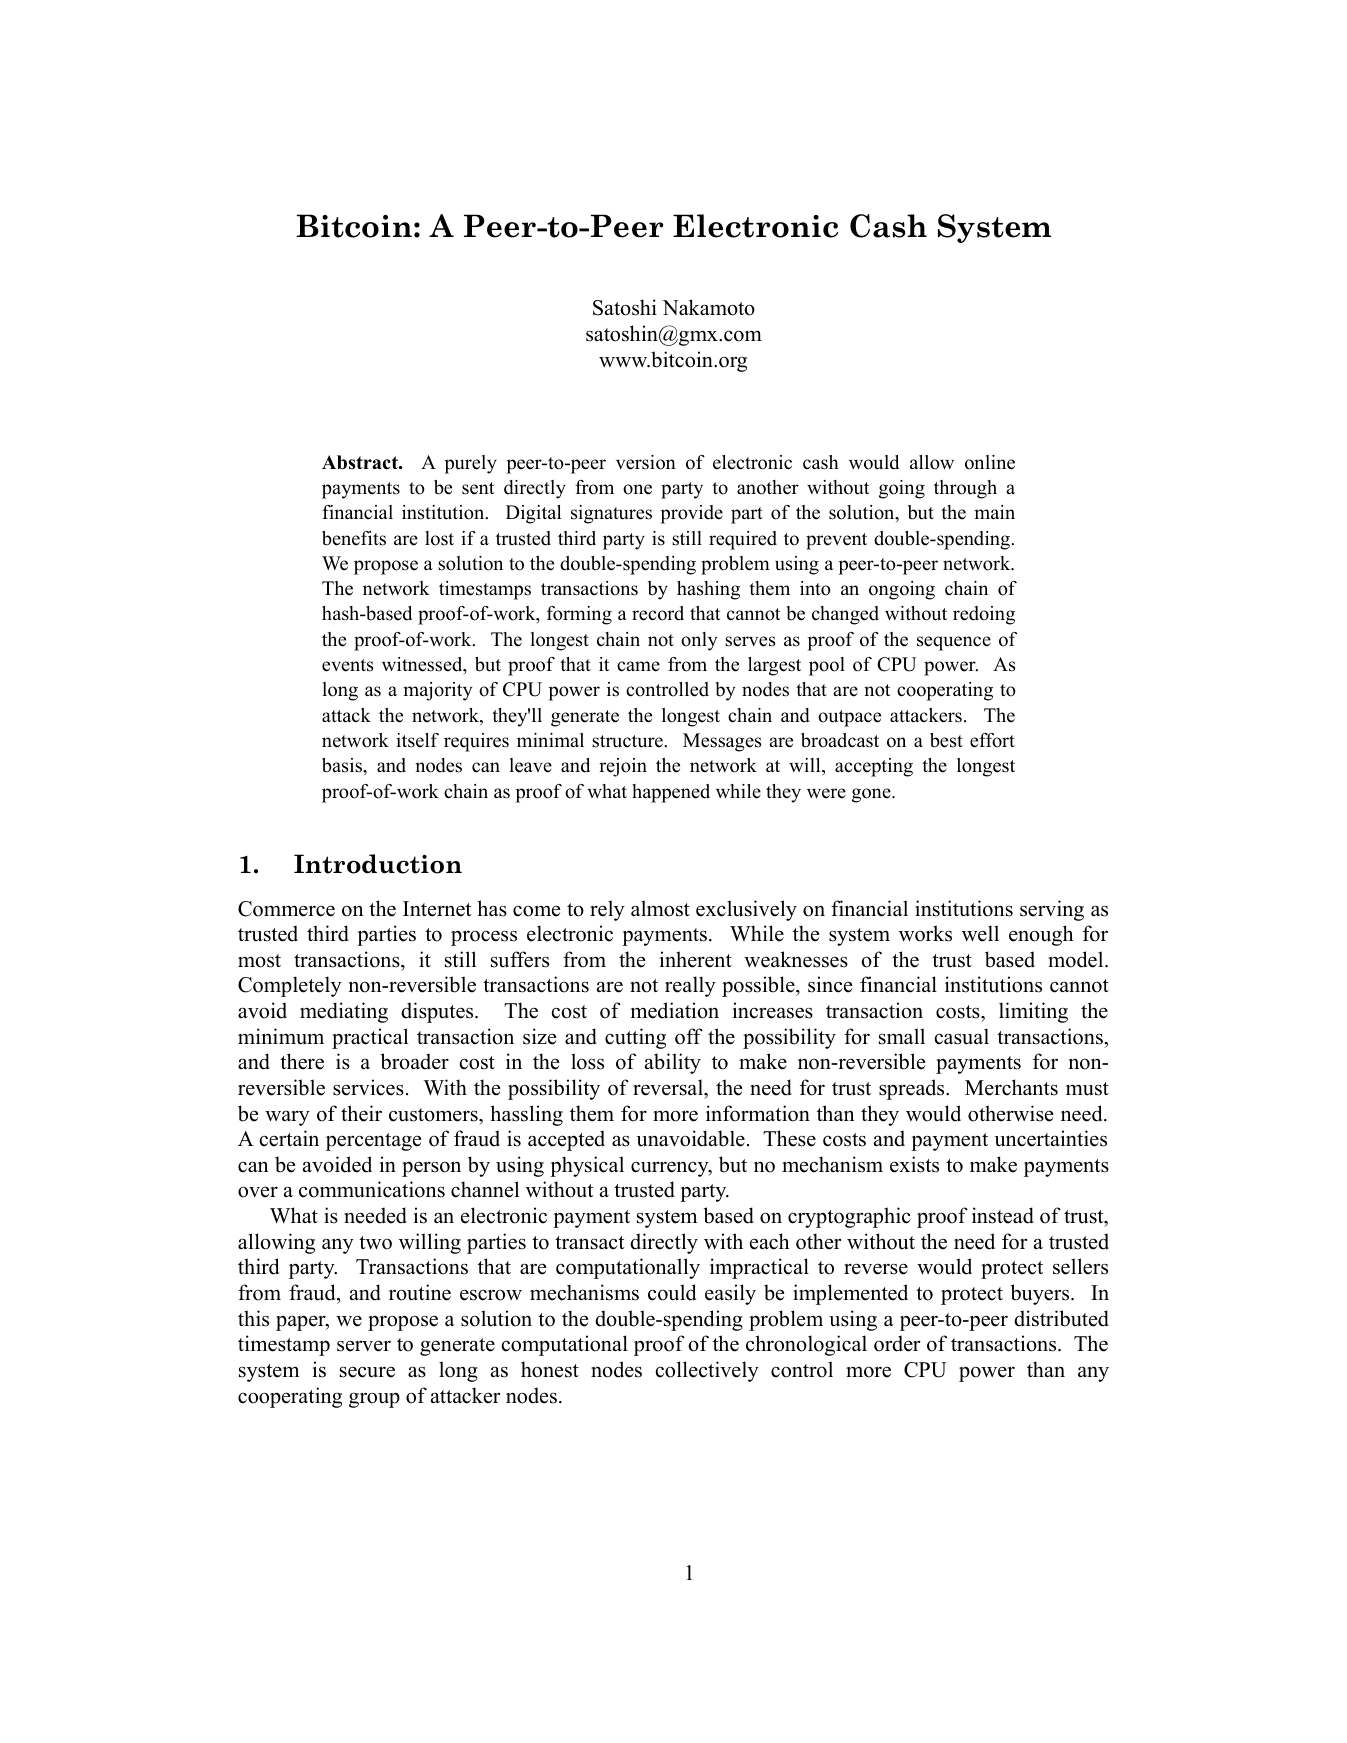
บทคัดย่อของเอกสารยาวย่อหน้าเดียว และมันบรรจุสาระทั้งหมดไว้แล้ว แปลใจความได้ประมาณนี้
เงินสดอิเล็กทรอนิกส์แบบ peer-to-peer ล้วนๆ จะทำให้การจ่ายเงินออนไลน์ส่งตรงจากฝ่ายหนึ่งไปอีกฝ่ายได้โดยไม่ต้องผ่านสถาบันการเงิน ลายเซ็นดิจิทัลแก้ปัญหาได้ส่วนหนึ่ง แต่ประโยชน์หลักจะหายไปถ้ายังต้องมีบุคคลที่สามที่เชื่อถือได้มาคอยกันการใช้จ่ายซ้ำ เราเสนอทางแก้ปัญหาการใช้จ่ายซ้ำด้วยเครือข่าย peer-to-peer เครือข่ายจะประทับเวลาให้ธุรกรรมด้วยการแฮชมันเข้าไปในโซ่ของ proof-of-work ที่ต่อกันไปเรื่อยๆ เกิดเป็นบันทึกที่แก้ไม่ได้ถ้าไม่ทำ proof-of-work ใหม่ทั้งหมด
ประโยคที่สำคัญที่สุดคือประโยคที่สอง "ลายเซ็นดิจิทัลแก้ปัญหาได้ส่วนหนึ่ง แต่ประโยชน์หลักจะหายไปถ้ายังต้องมีบุคคลที่สาม" เพราะมันบอกว่าปัญหาที่เอกสารนี้ตั้งใจแก้ไม่ใช่เรื่องการเข้ารหัส เรื่องนั้นมีคนแก้ไปแล้วตั้งแต่ทศวรรษ 1970 ปัญหาที่เหลือคือเรื่องว่า ใครเป็นคนตัดสินว่าธุรกรรมไหนเกิดก่อน
หัวข้อ 1-2 ปัญหาที่เอกสารตั้งไว้
หัวข้อแรกไม่ได้เริ่มด้วยเทคโนโลยี แต่เริ่มด้วยต้นทุน Satoshi ชี้ว่าเมื่อการค้าออนไลน์ต้องมีตัวกลาง ตัวกลางนั้นต้องรับภาระไกล่เกลี่ยข้อพิพาท ซึ่งทำให้ต้นทุนต่อธุรกรรมสูงขึ้นจนการจ่ายเงินก้อนเล็กๆ ทำไม่ได้ในทางปฏิบัติ และทำให้ร้านค้าต้องขอข้อมูลลูกค้ามากกว่าที่จำเป็น
หัวข้อที่สองให้นิยามที่กลายเป็นหัวใจของระบบ เหรียญหนึ่งเหรียญคือโซ่ของลายเซ็นดิจิทัล เจ้าของโอนเหรียญด้วยการเซ็นแฮชของธุรกรรมก่อนหน้าบวกกับกุญแจสาธารณะของผู้รับคนถัดไป ใครก็ตามสามารถไล่ตรวจย้อนกลับได้ว่าเหรียญนี้เดินทางมายังไง
แต่นิยามนี้เปิดช่องหนึ่งไว้ทันที ผู้รับไม่มีทางรู้ว่าเจ้าของคนก่อนเคยเซ็นโอนเหรียญเดียวกันนี้ให้คนอื่นไปแล้วหรือยัง นี่คือ ปัญหาการใช้จ่ายซ้ำซ้อน และทางแก้แบบเดิมคือให้ทุกธุรกรรมผ่านโรงกษาปณ์กลางที่รู้ทุกอย่าง ซึ่งก็คือกลับไปมีตัวกลางอีกครั้ง
หัวข้อ 3-4 ประทับเวลาและ proof-of-work
ทางออกที่เอกสารเสนอคือถ้าจะรู้ว่าธุรกรรมไหนมาก่อน ต้องประกาศธุรกรรมทั้งหมดต่อสาธารณะ แล้วให้ผู้เข้าร่วมส่วนใหญ่เห็นตรงกันว่าลำดับเป็นแบบไหน
หัวข้อ 3 ยืมแนวคิด timestamp server ที่มีคนทำไว้ก่อนแล้ว คือเอาข้อมูลหลายชิ้นมาแฮชรวมกันแล้วประกาศค่าแฮชนั้นออกไป ค่าแฮชแต่ละรอบจะรวมค่าแฮชรอบก่อนหน้าเข้าไปด้วย เกิดเป็นโซ่ที่ยิ่งต่อยาวยิ่งยืนยันของเก่าแน่นขึ้น
หัวข้อ 4 แก้ช่องโหว่ที่เหลือ ถ้าใครก็สร้างโซ่ได้ฟรี ผู้โจมตีก็สร้างโซ่ปลอมได้ไม่จำกัด ทางแก้คือทำให้การต่อโซ่มีต้นทุน โดยบังคับให้ค่าแฮชของบล็อกต้องขึ้นต้นด้วยศูนย์จำนวนหนึ่ง ซึ่งหาทางลัดไม่ได้ ต้องสุ่มลองไปเรื่อยๆ กลไกนี้ยืมมาจาก Hashcash ตรงๆ และ Satoshi ก็เขียนไว้ในอีเมลเองว่ายืมมา รายละเอียดว่ามันมาจากไหนอยู่ในบทความเรื่อง Hashcash กับต้นกำเนิด Proof of Work และกลไกทำงานอย่างละเอียดอยู่ในบทความ Proof of Work คืออะไร
ประโยคที่มักถูกยกไปอ้างจากหัวข้อนี้คือการตัดสินใจว่าโซ่ไหนคือของจริง เสียงข้างมากไม่ได้นับตามจำนวนหัวคน แต่นับตามปริมาณงานที่ทำ เพราะถ้านับตามจำนวนบัญชีหรือที่อยู่ไอพี ใครก็สร้างขึ้นมาเป็นล้านได้

หัวข้อ 5-6 เครือข่ายและแรงจูงใจ
หัวข้อ 5 สั้นที่สุดในเอกสารแต่เป็นส่วนที่บอกว่าระบบทำงานยังไงจริงๆ มันไล่ขั้นตอนไว้หกข้อ ตั้งแต่ธุรกรรมใหม่ถูกกระจายไปทุกโหนด แต่ละโหนดรวบรวมธุรกรรมใส่บล็อก หาค่า proof-of-work กระจายบล็อกออกไป โหนดอื่นตรวจแล้วยอมรับ และเริ่มทำบล็อกถัดไปโดยใช้แฮชของบล็อกที่เพิ่งยอมรับ
จุดที่คนมักมองข้ามคือประโยคที่บอกว่าโหนดถือว่าโซ่ที่ยาวที่สุดคือโซ่ที่ถูกต้องเสมอ และจะทำงานต่อจากโซ่นั้น นี่คือกฎข้อเดียวที่ทำให้เครือข่ายที่ไม่มีใครสั่งการกลับมาเห็นตรงกันได้เองหลังเกิดความขัดแย้ง
หัวข้อ 6 ตอบคำถามว่าทำไมถึงมีคนยอมเสียไฟฟ้าทำงานนี้ คำตอบคือบล็อกแรกของแต่ละบล็อกจะสร้างเหรียญใหม่ให้ผู้ที่หาค่าได้ และเมื่อถึงวันที่เหรียญใหม่หมดลง แรงจูงใจจะเปลี่ยนไปเป็นค่าธรรมเนียมธุรกรรมแทน เอกสารเขียนเรื่องนี้ไว้ตั้งแต่ปี 2008 ทั้งที่ค่าธรรมเนียมยังไม่มีความหมายอะไรเลยในตอนนั้น
ท้ายหัวข้อนี้มีข้อสังเกตที่แหลมคมว่า ถ้าผู้โจมตีมีกำลังประมวลผลมากพอ เขาจะพบว่าการเอากำลังนั้นไปขุดตามกติกาให้ผลตอบแทนมากกว่าการเอาไปโกงระบบที่ตัวเองก็ถือทรัพย์สินอยู่ด้วย
หัวข้อ 7-9 ส่วนที่ทำให้มันใช้งานได้จริง
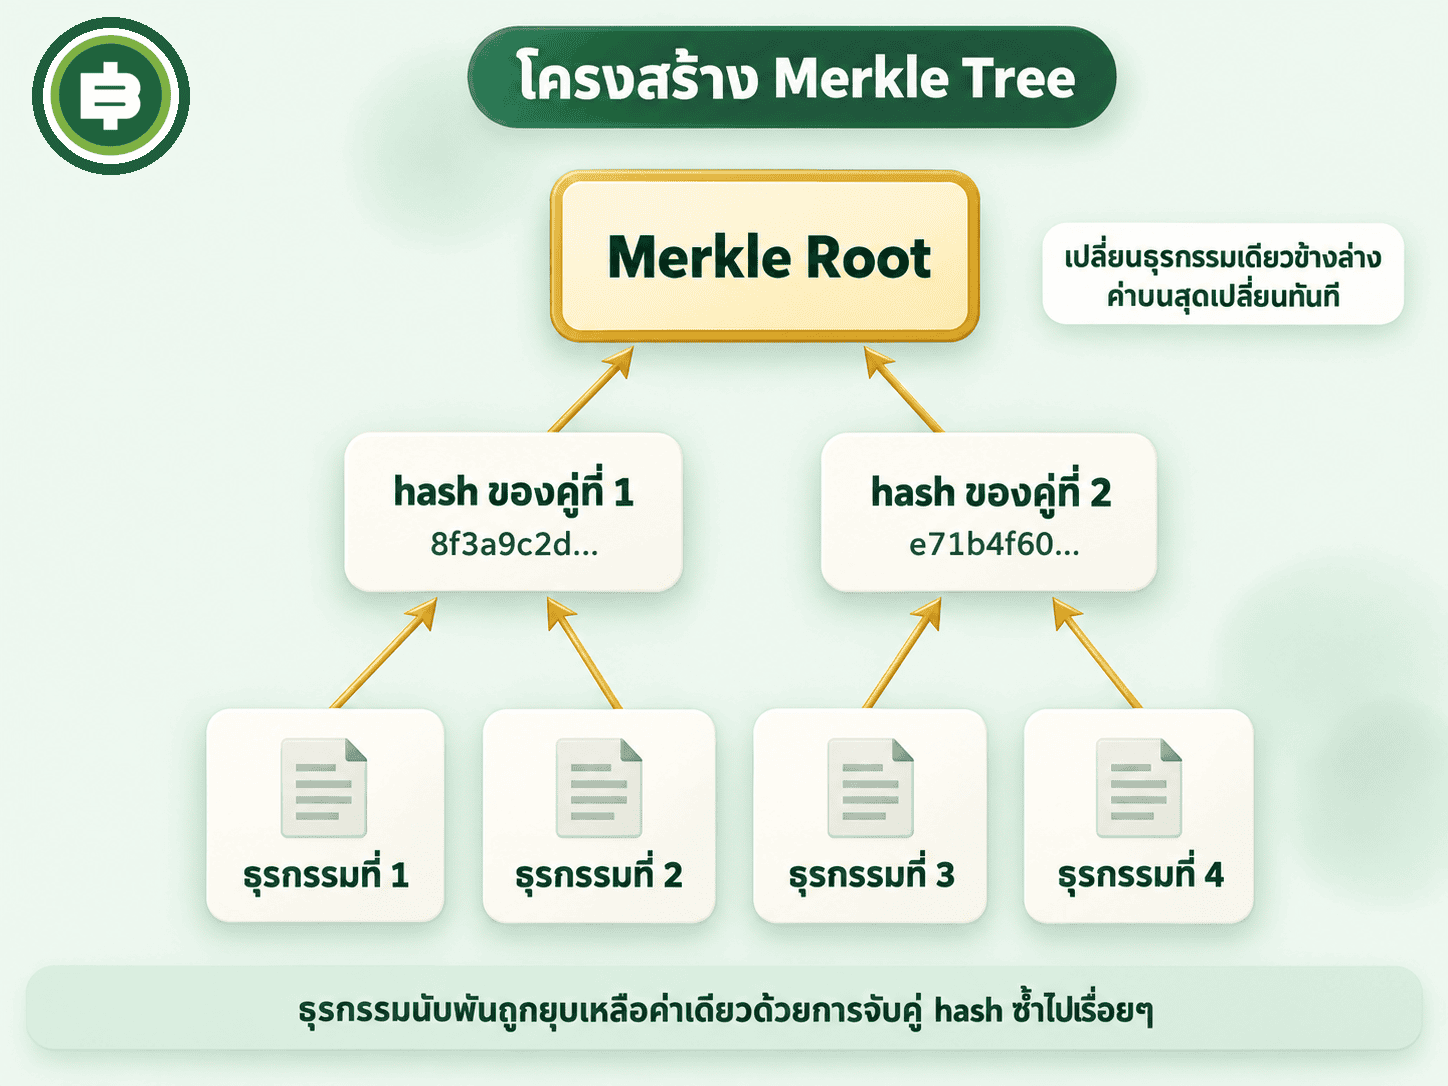
หัวข้อ 7 แก้ปัญหาที่ตามมาทันทีเมื่อโซ่ยาวขึ้นเรื่อยๆ นั่นคือพื้นที่เก็บข้อมูล วิธีที่เสนอคือใช้โครงสร้าง Merkle tree ซึ่งทำให้ตัดกิ่งที่ใช้แล้วทิ้งได้โดยที่แฮชของบล็อกยังคงเดิม เอกสารคำนวณให้ดูว่าหัวบล็อกมีขนาดราว 80 ไบต์ ถ้าเกิดบล็อกทุก 10 นาที หนึ่งปีจะใช้พื้นที่ราว 4.2 เมกะไบต์
หัวข้อ 8 ตอบว่าผู้ใช้ทั่วไปที่ไม่อยากเก็บข้อมูลทั้งเครือข่ายจะตรวจสอบธุรกรรมได้ยังไง คำตอบคือเก็บแค่หัวบล็อกแล้วขอหลักฐานเส้นทางใน Merkle tree มาตรวจ วิธีนี้คือรากฐานของกระเป๋าเงินบนมือถือทุกใบที่เราใช้กันทุกวันนี้
หัวข้อ 9 เป็นเรื่องเชิงปฏิบัติล้วนๆ ว่าธุรกรรมหนึ่งรายการรับเข้าได้หลายทางและจ่ายออกได้หลายทาง ไม่ต้องทำทีละเหรียญ
หัวข้อ 10-11 ความเป็นส่วนตัวและคณิตศาสตร์ที่ไม่ค่อยมีใครอ่าน
หัวข้อ 10 พูดเรื่องที่มักถูกเข้าใจผิดมากที่สุด เอกสารไม่เคยอ้างว่า Bitcoin ไม่เปิดเผยตัวตน สิ่งที่มันบอกคือโมเดลความเป็นส่วนตัวแบบเดิมเก็บข้อมูลไว้ที่ตัวกลางแล้วปิดไม่ให้คนนอกเห็น ส่วนโมเดลของ Bitcoin เปิดธุรกรรมทั้งหมดให้เห็นแต่ตัดชื่อออก ความเป็นส่วนตัวจึงมาจากการที่กุญแจสาธารณะไม่ผูกกับตัวตน และคำแนะนำในเอกสารคือให้ใช้คู่กุญแจใหม่ทุกครั้งที่ทำธุรกรรม
หัวข้อ 11 เป็นส่วนที่คนข้ามมากที่สุดและเป็นส่วนที่ทำให้เอกสารนี้เป็นงานวิชาการจริงๆ มันคำนวณว่าถ้าผู้โจมตีตามหลังอยู่ z บล็อก โอกาสที่เขาจะไล่ทันเป็นเท่าไร โดยใช้การแจกแจงแบบปัวซง และเทียบกับปัญหาคลาสสิกที่เรียกว่า gambler's ruin
เอกสารไม่ได้บอกแค่ว่าโอกาสลดลง แต่พิมพ์ตัวเลขออกมาให้ดูเลย กรณีที่ผู้โจมตีคุมกำลังประมวลผล 10% ของเครือข่าย ตัวเลขเป็นแบบนี้
100%
รอ 1 บล็อก 20.5%
20.46%
รอ 6 บล็อก 0.024%
0.0243%
0.00012%
รอ 1 บล็อกโอกาสที่ผู้โจมตีไล่ทันคือ 20.5% รอ 3 บล็อกเหลือ 1.3% รอ 6 บล็อกเหลือ 0.024% และรอ 10 บล็อกเหลือ 0.00012% ตัวเลขเหล่านี้คือที่มาของธรรมเนียมรอยืนยันหกบล็อก แม้ตัวเลขหกจะไม่ได้ถูกระบุเป็นกฎไว้ในเอกสารก็ตาม
เอกสารยังคำนวณอีกชุดสำหรับกรณีผู้โจมตีคุม 30% ซึ่งภาพเปลี่ยนไปคนละเรื่อง รอถึง 20 บล็อกโอกาสยังอยู่ที่ 0.25% และต้องรอถึง 25 บล็อกจึงจะลงมาเหลือ 0.061% เทียบกับกรณี 10% ที่รอแค่ 5 บล็อกก็ลงมาต่ำกว่า 0.1% แล้ว จุดนี้อธิบายว่าสัดส่วนกำลังขุดของผู้โจมตีสำคัญกว่าจำนวนบล็อกที่รอมาก การรอเพิ่มอีกไม่กี่บล็อกชดเชยผู้โจมตีที่แข็งแรงขึ้นไม่ได้
ท้ายหัวข้อมีโค้ดภาษาซีสั้นๆ ให้ไปรันดูเองได้ ซึ่งบอกนิสัยของผู้เขียนได้ดีว่าเป็นคนที่คิดว่าผู้อ่านควรตรวจสอบเองได้
รายการอ้างอิง 8 ชิ้นบอกอะไรเรา
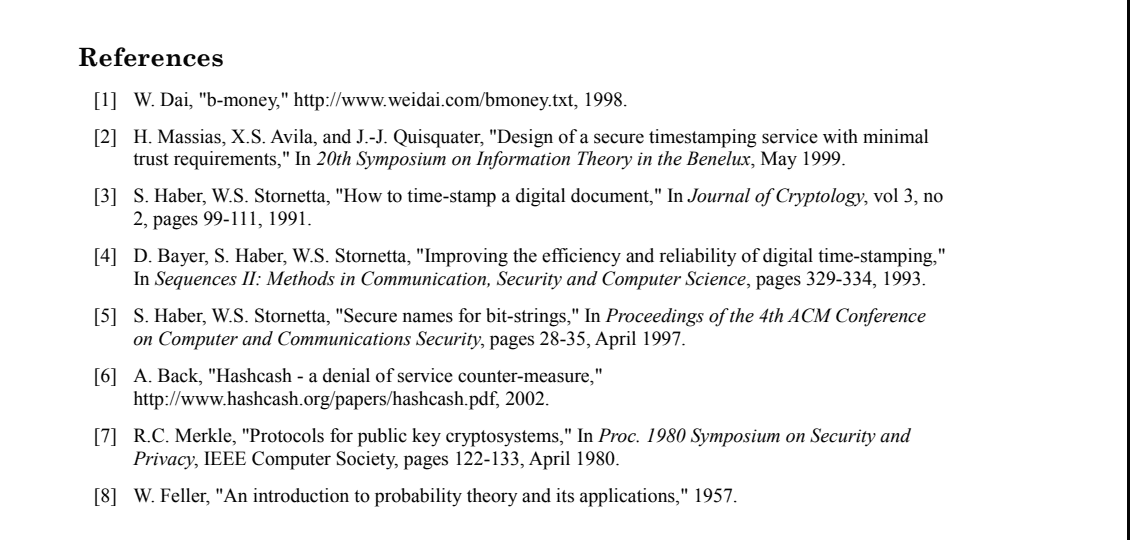
ท้ายเอกสารมีรายการอ้างอิงแค่ 8 รายการ ซึ่งน้อยมากสำหรับงานที่เปลี่ยนวงการ และตัวรายชื่อเองก็เล่าเรื่องได้
- W. Dai (1998) ข้อเสนอ b-money
- H. Massias, X.S. Avila และ J.-J. Quisquater (1999) งานเรื่องการประทับเวลา
- S. Haber และ W.S. Stornetta (1991) การประทับเวลาเอกสารดิจิทัล
- D. Bayer, S. Haber และ W.S. Stornetta (1993) การเพิ่มประสิทธิภาพการประทับเวลา
- S. Haber และ W.S. Stornetta (1997) การประทับเวลาแบบปลอดภัย
- A. Back (2002) Hashcash
- R.C. Merkle (1980) โปรโตคอลสำหรับระบบกุญแจสาธารณะ
- W. Feller (1957) ตำราความน่าจะเป็น
สามในแปดรายการเป็นงานของ Haber และ Stornetta เรื่องการประทับเวลาเอกสาร ซึ่งบอกชัดว่าแกนของเอกสารนี้ไม่ใช่เรื่องเงิน แต่เป็นเรื่องการทำให้คนหมู่มากเห็นตรงกันว่าอะไรเกิดขึ้นก่อนหลัง
ที่น่าสังเกตพอกันคือสิ่งที่ไม่อยู่ในรายการ ข้อเสนอ Bit Gold ของ Nick Szabo ซึ่งใกล้เคียงกับ Bitcoin ที่สุดในบรรดาข้อเสนอก่อนหน้า ไม่ได้ถูกอ้างถึงเลย เช่นเดียวกับ DigiCash ของ David Chaum ส่วน b-money ของ Wei Dai นั้นมีหลักฐานว่า Satoshi รู้จักหลังจากมีคนแนะนำให้เขารู้จักทางอีเมลในเดือนสิงหาคม 2008 แล้วจึงเติมเข้าไปในรายการอ้างอิง
คำที่ไม่มีอยู่ในเอกสารเลย
คำว่า blockchain ไม่ปรากฏในเอกสารฉบับนี้เลย แม้แต่แบบแยกสองคำว่า block chain ก็ไม่มี สิ่งที่เอกสารใช้คือคำว่า "โซ่ของ proof-of-work ที่ต่อกันไปเรื่อยๆ" และ "โซ่ที่ยาวที่สุด" คำว่า blockchain เป็นคำที่วงการสร้างขึ้นมาทีหลังเพื่อเรียกโครงสร้างข้อมูลนี้ และต่อมาก็ถูกนำไปใช้เรียกอะไรก็ตามที่ไม่เกี่ยวกับ Bitcoin อีกมาก
อีกคำที่หายไปคือ นักขุด เอกสารทั้ง 9 หน้าใช้คำว่า node หรือโหนด รวม 38 ครั้ง ส่วนคำว่า miner ปรากฏแค่ ครั้งเดียว และไม่ได้ใช้เรียกผู้เข้าร่วมเครือข่ายด้วยซ้ำ มันอยู่ในประโยคที่เปรียบเทียบว่าการเพิ่มเหรียญใหม่เข้าระบบอย่างสม่ำเสมอ "คล้ายกับนักขุดทองที่ใช้ทรัพยากรเพื่อเพิ่มทองเข้าสู่การหมุนเวียน" ส่วนคำว่า mining ไม่มีเลยสักครั้ง
เรื่องนี้สำคัญกว่าที่คิด เพราะในเอกสารต้นฉบับ คนที่ทำ proof-of-work กับคนที่ตรวจสอบและเก็บข้อมูลคือคนเดียวกัน เรียกว่า node เหมือนกันหมด การแยกคำว่า "นักขุด" ออกมาเป็นอาชีพหนึ่งต่างหากเกิดขึ้นทีหลังตามสภาพจริงของอุตสาหกรรม ไม่ใช่สิ่งที่เอกสารออกแบบไว้
เรื่องนี้ไม่ใช่แค่เกร็ด มันอธิบายว่าทำไมการถกเถียงเรื่อง "blockchain โดยไม่ต้องมี Bitcoin" ถึงเกิดขึ้นได้ตั้งแต่แรก เพราะคนตั้งชื่อให้โครงสร้างข้อมูลแยกออกมาจากระบบแรงจูงใจที่ทำให้มันปลอดภัย ทั้งที่ในเอกสารต้นฉบับ สองอย่างนี้เป็นเรื่องเดียวกันและแยกกันไม่ได้
ประโยคปิดของเอกสาร
หัวข้อ 12 สรุปสั้นมาก เปิดด้วยการทวนว่าได้เสนอระบบธุรกรรมอิเล็กทรอนิกส์ที่ไม่ต้องพึ่งความไว้วางใจ แล้วปิดท้ายด้วยประโยคที่ว่า "กฎและแรงจูงใจใดๆ ที่จำเป็น สามารถบังคับใช้ได้ด้วยกลไกฉันทามตินี้"
ประโยคนี้กว้างกว่าเรื่องเงินมาก และเป็นประโยคที่คนหยิบไปต่อยอดเป็นอย่างอื่นนับไม่ถ้วนในสิบกว่าปีถัดมา
ทำไมเอกสารนี้ถึงรอด ในเมื่อข้อเสนอก่อนหน้าล้มหมด
ก่อนหน้านี้มีข้อเสนอเรื่องเงินดิจิทัลมาแล้วหลายชิ้น DigiCash แก้เรื่องความเป็นส่วนตัวได้แต่ยังมีบริษัทเป็นศูนย์กลางและล้มละลายในปี 1998 b-money กับ Bit Gold คิดเรื่องการกระจายอำนาจไว้แล้วแต่ไม่ได้ตอบให้จบว่าจะตัดสินลำดับเหตุการณ์ยังไงเมื่อคนไม่เห็นตรงกัน
สิ่งที่เอกสาร 9 หน้านี้ทำต่างออกไปไม่ใช่การคิดชิ้นส่วนใหม่ ชิ้นส่วนแทบทุกชิ้นมีคนทำไว้ก่อนแล้วและถูกอ้างอิงไว้ในเอกสารเอง สิ่งที่ต่างคือการประกอบชิ้นส่วนเหล่านั้นเข้าด้วยกันแล้วเติมกฎข้อเดียวที่ขาดไป คือให้เสียงข้างมากนับตามปริมาณงาน ไม่ใช่ตามจำนวนหัว
อีกอย่างที่มักถูกลืมคือเอกสารนี้มาพร้อมซอฟต์แวร์ที่รันได้จริงในอีกสองเดือนถัดมา ข้อเสนอก่อนหน้าหลายชิ้นหยุดอยู่แค่บนกระดาษ ใครสนใจเรื่องตัวผู้เขียนต่อ อ่านได้ที่บทความ Satoshi Nakamoto คือใคร
เรื่องนี้เกี่ยวกับคนไทยอย่างไร
เอกสารนี้อ่านจบได้ในเวลาไม่ถึงชั่วโมงและดาวน์โหลดฟรีจาก bitcoin.org ซึ่งเป็นเว็บที่ยังอยู่มาตั้งแต่ปี 2008 ส่วนผู้ที่ถนัดอ่านภาษาไทย อ่านฉบับแปลภาษาไทยเต็มเล่มได้ฟรีเช่นกัน พร้อมไฟล์ PDF ให้ดาวน์โหลด สำหรับคนที่ลงทุนใน Bitcoin อยู่แล้ว การได้อ่านต้นฉบับหนึ่งรอบช่วยแยกแยะได้ว่าอะไรคือสิ่งที่ระบบสัญญาไว้จริง กับอะไรคือสิ่งที่คนขายของพูดต่อกันมา
ตัวอย่างที่ชัดที่สุดคือเรื่องความเป็นส่วนตัว เอกสารเขียนไว้ตรงๆ ว่าทุกธุรกรรมเปิดเผยต่อสาธารณะ ใครที่เข้าใจว่า Bitcoin ใช้ซื้อของแบบตามรอยไม่ได้ จะได้เห็นว่าเอกสารต้นฉบับไม่เคยบอกแบบนั้น อีกตัวอย่างคือเรื่องค่าธรรมเนียม ซึ่งเอกสารบอกไว้ตั้งแต่ปี 2008 แล้วว่าวันหนึ่งมันจะกลายเป็นรายได้หลักของผู้ขุดแทนเหรียญใหม่
คำถามที่พบบ่อย
Whitepaper ของ Bitcoin ยาวกี่หน้า
9 หน้า แบ่งเป็น 12 หัวข้อ บวกบทคัดย่อและรายการอ้างอิง 8 รายการ
เผยแพร่วันไหน
31 ตุลาคม 2008 เวลา 14:10 ตามเวลาชายฝั่งตะวันออกของสหรัฐฯ ซึ่งตรงกับช่วงตีหนึ่งของวันที่ 1 พฤศจิกายนตามเวลาไทย ส่งเข้าเมลลิงลิสต์ cryptography หัวข้อ "Bitcoin P2P e-cash paper"
ในเอกสารมีคำว่า blockchain ไหม
ไม่มี เอกสารเรียกโครงสร้างนี้ว่าโซ่ของ proof-of-work และโซ่ที่ยาวที่สุด คำว่า blockchain ถูกสร้างขึ้นทีหลัง
ทำไมต้องรอยืนยันหกบล็อก
มาจากตารางในหัวข้อ 11 กรณีผู้โจมตีคุมกำลังขุด 10% รอ 1 บล็อกโอกาสไล่ทันคือ 20.5% รอ 6 บล็อกเหลือ 0.024% ตัวเลขหกเป็นธรรมเนียมที่วงการตกลงกันภายหลัง ไม่ได้ถูกกำหนดเป็นกฎไว้ในเอกสาร
ตอนเผยแพร่มีคนสนใจมากไหม
ไม่ มีการถกเถียงทางเทคนิคในเมลลิงลิสต์ตลอดเดือนพฤศจิกายน 2008 จนผู้ดูแลลิสต์ต้องโพสต์หัวข้อ "ADMIN: end of bitcoin discussion for now" เพื่อขอปิดการถกไว้ก่อน ผู้ตอบคนแรกๆ อย่าง James A. Donald ถึงกับบอกว่าระบบนี้น่าจะขยายขนาดไม่ได้
Satoshi อ้างอิง Bit Gold ไหม
ไม่ รายการอ้างอิงทั้ง 8 รายการไม่มี Bit Gold และไม่มี DigiCash มีแต่ b-money ของ Wei Dai
มี Bitcoin Whitepaper ภาษาไทยไหม
มี Bitcoin Addict แปลเอกสารทั้ง 9 หน้าเป็นภาษาไทย อ่านได้ที่ Bitcoin Whitepaper ฉบับแปลภาษาไทยเต็มเล่ม และดาวน์โหลดเป็นไฟล์ PDF ได้จากหน้าเดียวกัน
สรุป
Bitcoin Whitepaper ไม่ใช่เอกสารที่ประกาศการค้นพบใหม่ แต่เป็นเอกสารที่เอาของเก่าที่มีคนทำไว้แล้วมาประกอบกันแล้วเติมกฎข้อเดียวที่หายไป มันถูกส่งเข้าเมลลิงลิสต์เล็กๆ ในคืนวันฮาโลวีนปี 2008 โดยคนที่ไม่มีใครรู้จัก และไม่ได้ถูกต้อนรับเป็นพิเศษในตอนนั้น
สิ่งที่ทำให้มันต่างจากข้อเสนอก่อนหน้าคือความครบถ้วน มันตอบตั้งแต่ปัญหาเชิงแนวคิด ไปจนถึงเรื่องน่าเบื่ออย่างพื้นที่ดิสก์และการตรวจสอบบนเครื่องที่มีทรัพยากรจำกัด แล้วตามมาด้วยซอฟต์แวร์ที่รันได้จริงในอีกสองเดือน