ไม่ต้องเจาะชิป Ledger ชิ้นส่วนที่ฝังแค่อ่าน 24 คำบนหน้าจอแล้วส่งผ่านเครือข่ายมือถือ
Ledger ผู้ผลิตกระเป๋าคริปโตแบบฮาร์ดแวร์ (hardware wallet) จากฝรั่งเศส อธิบายต่อสาธารณะเป็นครั้งแรกเมื่อวันที่ 13 ตุลาคม 2569 ว่าชิ้นส่วนที่ถูกฝังในเครื่องบางเครื่องที่ขายผ่าน CryptoBilis ตัวแทนจำหน่ายในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์ ขโมยกุญแจของผู้ใช้ได้อย่างไร คำตอบคือชิ้นส่วนนี้อ่านชุดคำกู้คืนกระเป๋า (recovery phrase) 24 คำจากหน้าจอของเครื่องเอง แล้วส่งออกไปให้คนร้ายผ่านเครือข่ายโทรศัพท์มือถือ โดยไม่ต้องเจาะซอฟต์แวร์ของ Ledger เลย ตามรายงานของ CoinDesk ที่อ้างโพสต์อัปเดตการสอบสวนของ Ledger บน X
ก่อนหน้านั้นหนึ่งวัน (12 ตุลาคม) Bitquery บริษัทวิเคราะห์ข้อมูลบล็อกเชน ปรับยอดเงินที่ถูกดึงออกจากกระเป๋าผู้เสียหายเป็น 102.0 ล้านดอลลาร์ (ราว 3,420 ล้านบาท) จาก 324 กระเป๋า สูงกว่าตัวเลข 93.2 ล้านดอลลาร์ในรายงานฉบับก่อน
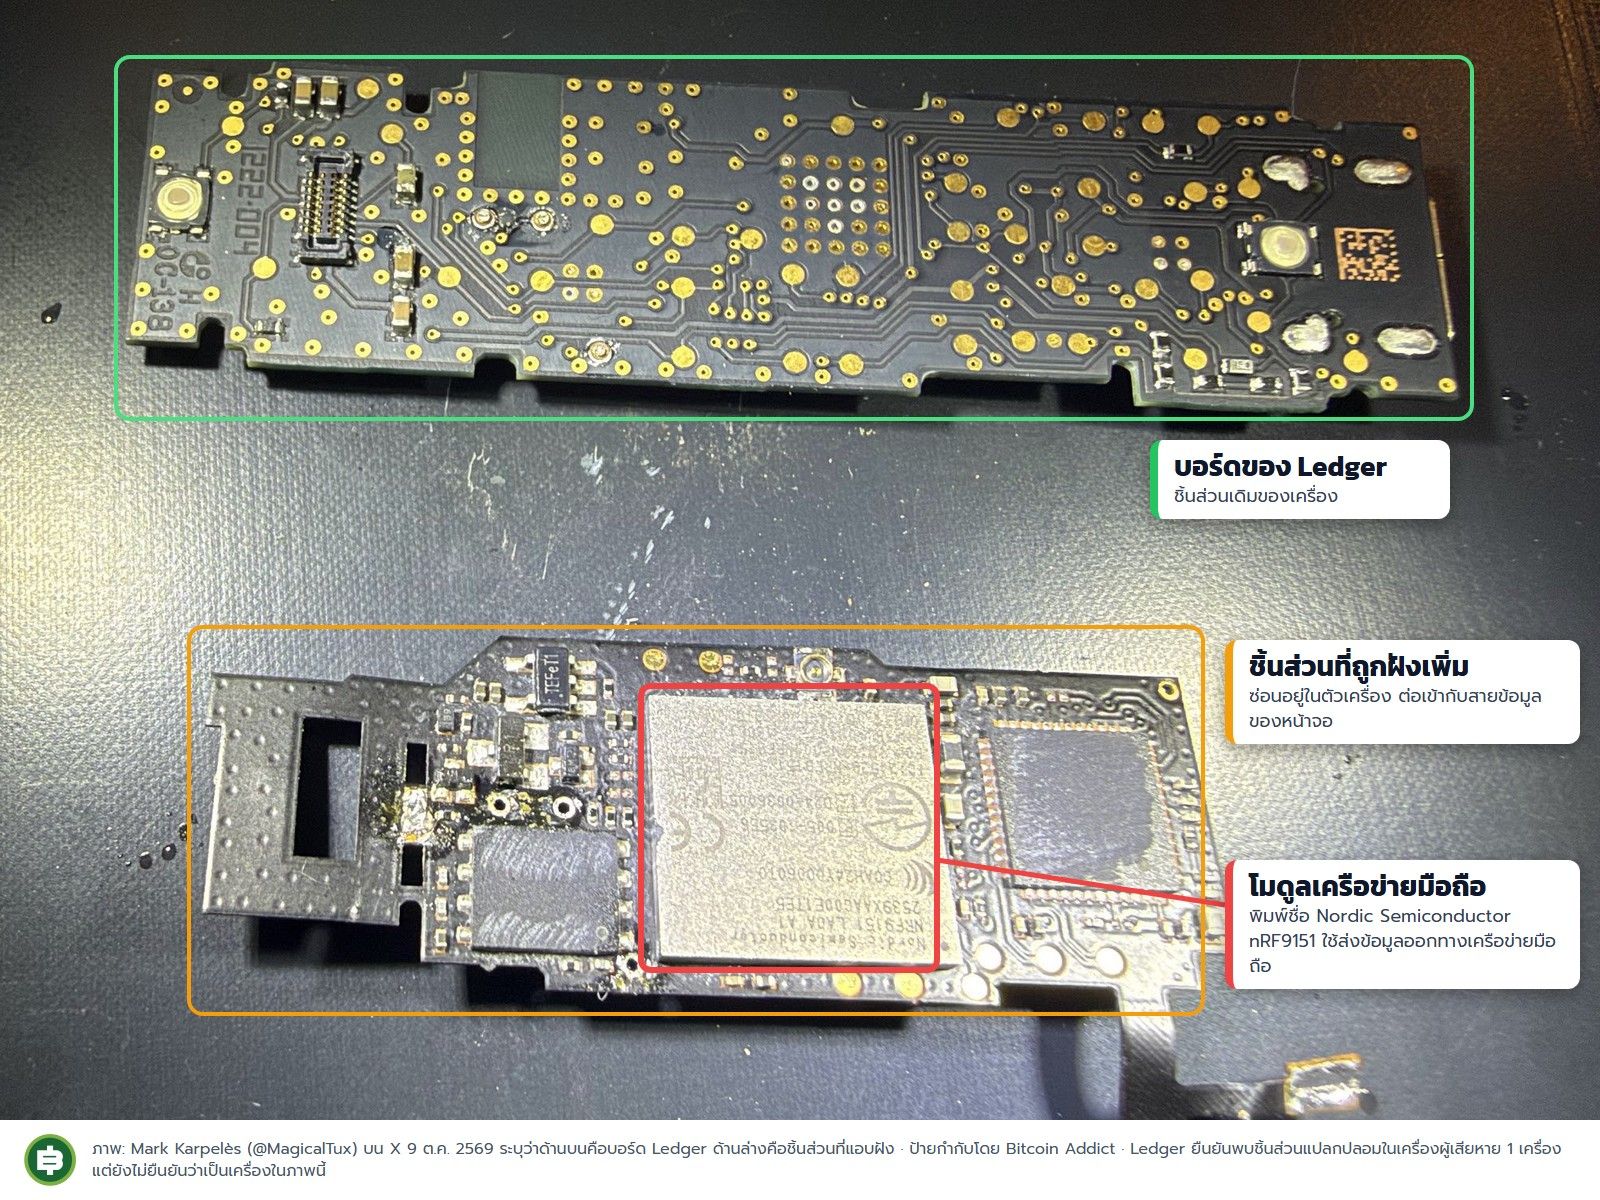
ภาพ: Mark Karpelès (@MagicalTux) บน X 9 ต.ค. 2569 ป้ายกำกับโดยทีมข่าว Bitcoin Addict Ledger ยืนยันพบชิ้นส่วนแปลกปลอมในเครื่องผู้เสียหาย 1 เครื่อง แต่ยังไม่ยืนยันว่าเป็นเครื่องในภาพนี้
ชิ้นส่วนที่ฝังทำงานอย่างไร
ตามคำอธิบายของ Ledger ที่ CoinDesk รายงาน ชิ้นส่วนแปลกปลอม (implant) ถูกซ่อนอยู่ภายในตัวเครื่อง เมื่อผู้ใช้ตั้งค่าเครื่องครั้งแรกและหน้าจอแสดงชุดคำกู้คืน ไมโครคอนโทรลเลอร์ของชิ้นส่วนนี้จะจับและถอดรหัสคำเหล่านั้น แล้วส่งออกไปทางเครือข่าย LTE ซึ่งเป็นเทคโนโลยีส่งข้อมูลแบบเดียวกับโทรศัพท์มือถือ โดยใช้ eSIM (ซิมแบบฝังในเครื่อง)
ชุดคำกู้คืนคือกุญแจหลักของกระเป๋าคริปโต ใครได้ไปก็สร้างกระเป๋าเดียวกันขึ้นใหม่บนอุปกรณ์อื่นแล้วโอนเงินออกได้ทันที ไม่ต้องมีตัวเครื่อง Ledger อยู่ในมือ และไม่ต้องไปแก้ธุรกรรมใดๆ บนเครื่องของเหยื่อ
Ledger ระบุว่าชิ้นส่วนนี้ไม่ได้แก้ไข Secure Element ซึ่งเป็นชิปที่ออกแบบมาเพื่อปกป้องกุญแจส่วนตัว ไม่ได้แก้ระบบปฏิบัติการของเครื่อง และไม่ได้แก้ธุรกรรมหรือลายเซ็น Ledger เรียกเหตุนี้ว่าการโจมตีห่วงโซ่อุปทาน (supply chain) ทางกายภาพ ไม่ใช่การเจาะซอฟต์แวร์หรือระบบภายในของบริษัท
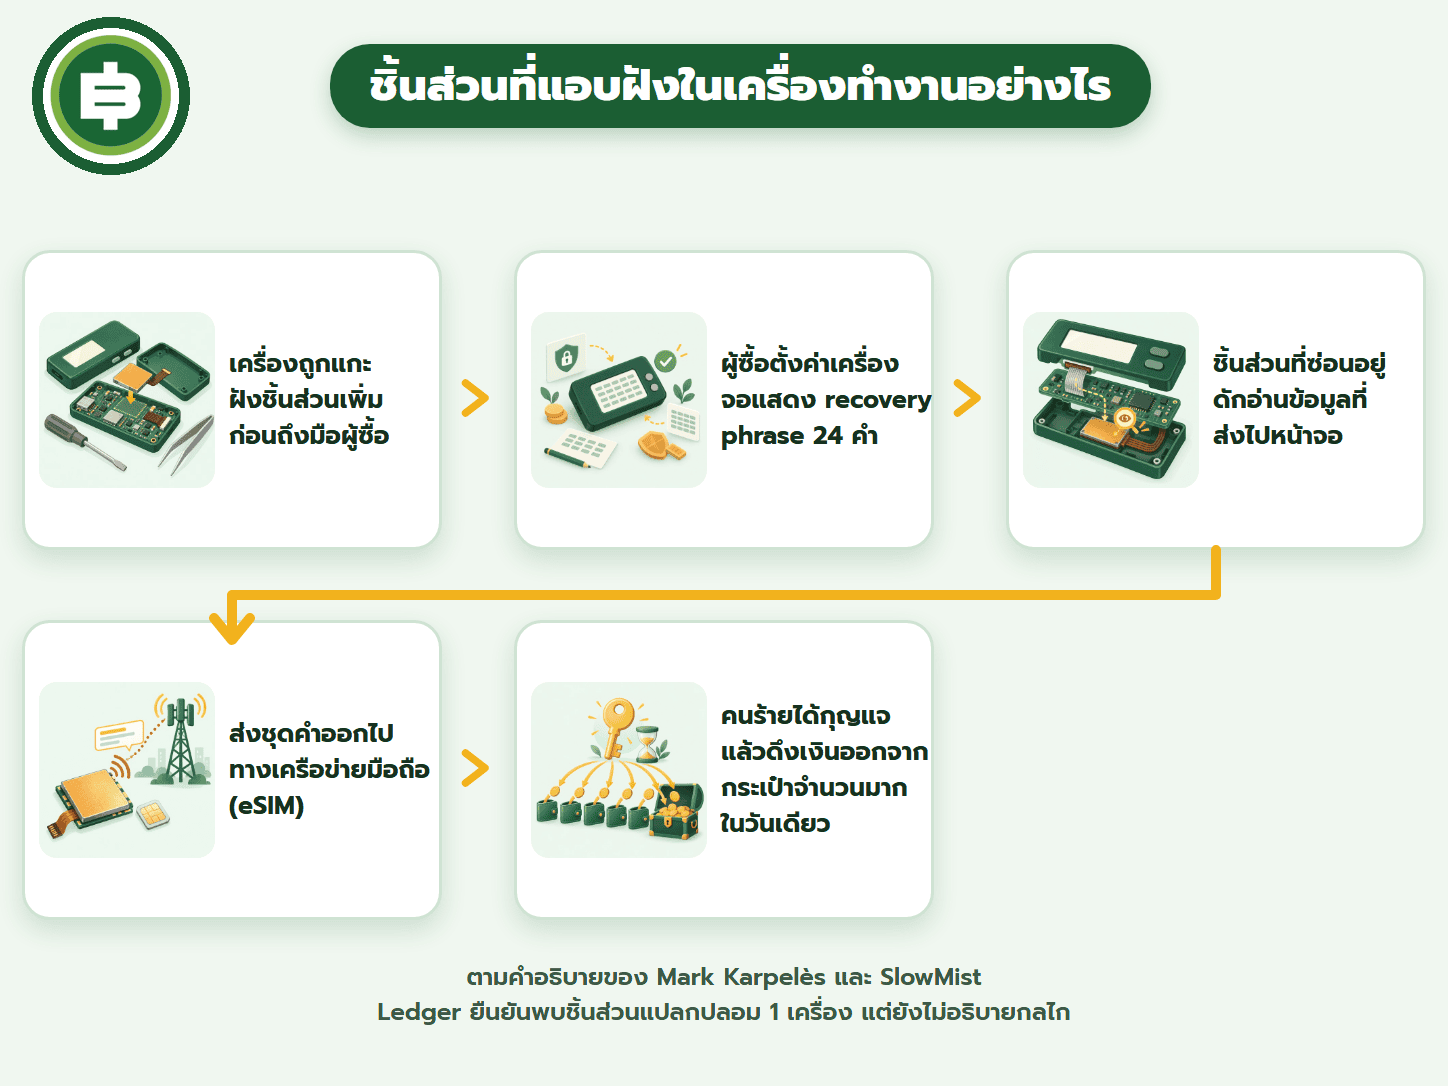
ภาพ: ไดอะแกรมขั้นตอนการแฮ็กตามคำอธิบายของ Mark Karpelès และ SlowMist จัดทำโดยทีมข่าว Bitcoin Addict Ledger ยืนยันพบชิ้นส่วนแปลกปลอม 1 เครื่อง และอธิบายกลไกเมื่อ 13 ต.ค. ในแนวเดียวกัน
Ledger ยืนยันอะไรแล้ว และยังไม่ยืนยันอะไร
Ledger ยืนยันว่าพบชิ้นส่วนที่ไม่ได้รับอนุญาตในเครื่องที่ได้รับผลกระทบ 1 เครื่อง และความเสียหายทุกกรณีที่ยืนยันแล้วในเหตุวันที่ 9 ตุลาคม เกี่ยวกับเครื่องที่ขายโดย CryptoBilis บริษัทระบุว่ายังไม่พบกรณีเงินหายที่ยืนยันได้จากเครื่องที่ซื้อจากช่องทางอื่น และกำลังตรวจสอบรายงานว่าพบชิ้นส่วนแบบนี้ในเครื่องอื่นและในพื้นที่อื่น
Ledger ยังไม่ได้เปิดเผยจำนวนผู้เสียหายหรือมูลค่าความเสียหายรวม ตัวเลขที่ใช้กันอยู่มาจากการวิเคราะห์บนเชนของบุคคลภายนอก
Bitquery ปรับยอดเป็น 102.0 ล้านดอลลาร์
รายงานของ Bitquery ฉบับอัปเดตวันที่ 12 ตุลาคม ระบุว่าพบการดึงเงินที่เคยตกหล่น เมื่อเวลา 20.49 น. ตามเวลา UTC วันที่ 9 ตุลาคม (03.49 น. วันที่ 10 ตุลาคม เวลาไทย) คนร้ายดึงเงินจากกระเป๋าบน TRON อีก 9 ใบ รวม 8.8 ล้าน USDT ยอดรวมจึงเป็น 102.0 ล้านดอลลาร์จาก 324 กระเป๋า บน TRON, Bitcoin, Ethereum, Solana, BNB Chain และ Polygon
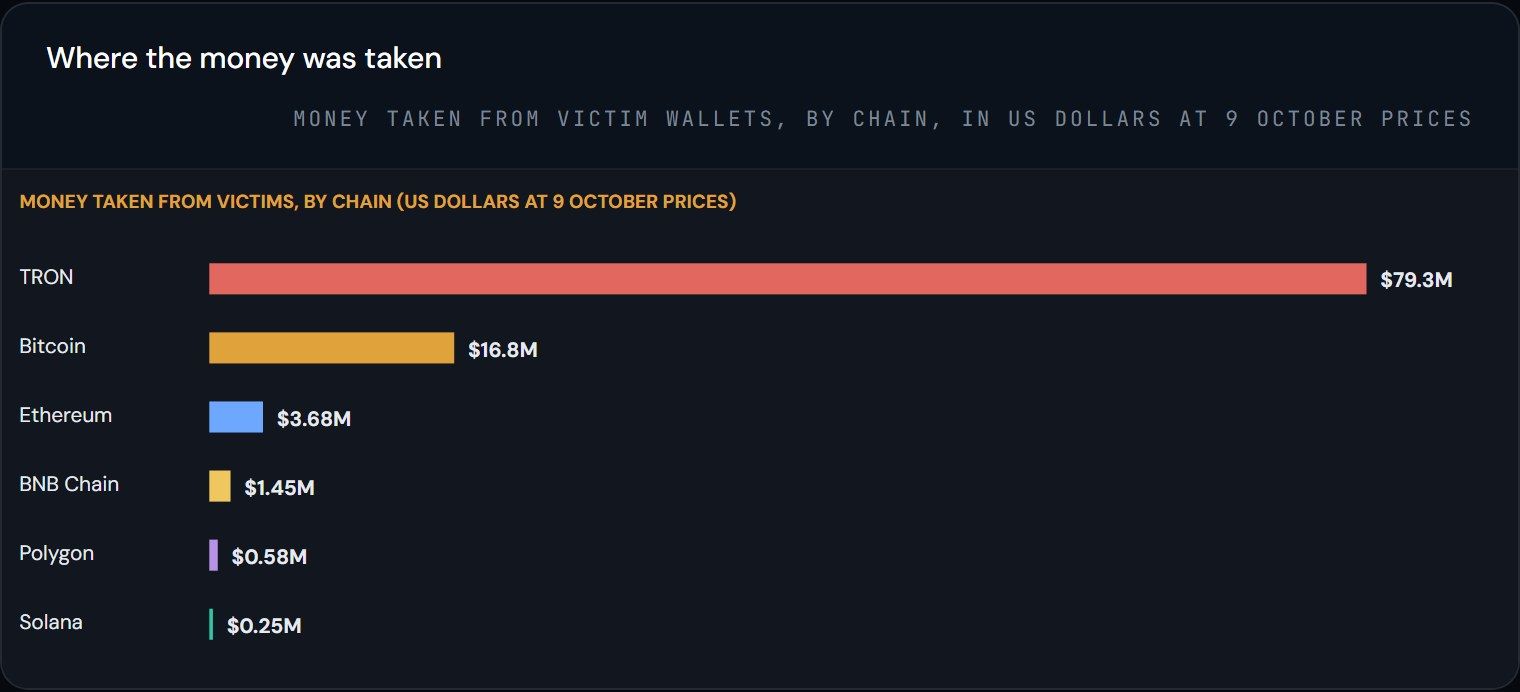
ภาพ: กราฟจากรายงานของ Bitquery ยอดที่ถูกดึงจากกระเป๋าผู้เสียหายแยกตามเครือข่าย คิดที่ราคาวันที่ 9 ต.ค. 2569 (แคปเมื่อ 13 ต.ค. 2569 ฉบับอัปเดต 12 ต.ค.)
ประเด็นอื่นในรายงานฉบับอัปเดตของ Bitquery
- Tether ผู้ออก USDT อายัดเงินไว้ได้ 10.0 ล้านดอลลาร์
- ช่วง 4 วัน คนร้ายส่ง ETH เข้า Tornado Cash ซึ่งเป็นบริการผสมเหรียญ (mixer) รวมราว 6,680 ETH
- USDD ที่คนร้ายแลกไว้บน TRON ถูกส่งผ่าน THORChain ไปแลกเป็น ETH จนหมด ก้อนสุดท้ายออกไปไม่นานหลัง 13.30 น. UTC วันที่ 12 ตุลาคม
- USDC ก้อนแรกใน 5 กระเป๋าที่ Circle ผู้ออก USDC อายัดได้ ถูกเทออกหมดก่อนจะมีการอายัด แต่ Bitquery พบอีก 2 กระเป๋าใหม่ที่น่าจะเป็นของคนร้าย ถือ USDC รวม 2.38 ล้าน ซึ่ง Circle ยังอายัดได้
- ณ 12.52 น. UTC วันที่ 12 ตุลาคม เงินที่ยังตามรอยบนเชนได้ลดลงเหลือราว 82 ล้านดอลลาร์
Bitquery ยังถอนข้อมูลเดิมที่เคยระบุว่าเงินส่วนหนึ่งไหลเข้าที่อยู่ฝากเงินของ Binance โดยระบุว่าเงินที่เข้า Binance เป็นของผู้ใช้ THORChain รายอื่น ไม่ใช่ของคนร้าย
Ledger แนะนำผู้ซื้ออย่างไร
ตามที่ CoinDesk รายงาน CryptoBilis หยุดขายเครื่องของ Ledger แล้ว Ledger แนะนำว่าผู้ที่ซื้อเครื่องจาก CryptoBilis และยังไม่ได้ใช้ อย่าตั้งค่าเครื่อง ส่วนผู้ที่ใช้ไปแล้ว ให้ย้ายสินทรัพย์ไปยังเครื่องใหม่ที่สร้างชุดคำกู้คืนชุดใหม่
💬 ความเห็นบรรณาธิการ Bitcoinaddict
คำอธิบายนี้ตอบคำถามที่หลายคนสงสัยมาตั้งแต่วันแรก ว่าทำไมเครื่องที่ชิปความปลอดภัยไม่ถูกแตะเลยถึงทำเงินหายได้ คำตอบคือคนร้ายไม่ได้ต้องเจาะชิป แค่ต้องเห็นหน้าจอในจังหวะเดียวที่เครื่องแสดงชุดคำกู้คืน ความปลอดภัยของ hardware wallet จึงเริ่มตั้งแต่ตัวเครื่องเดินทางมาถึงมือเรา ไม่ใช่แค่ตอนเปิดเครื่อง เรายังไม่มีรายงานว่ามีผู้ใช้ในไทยได้รับผลกระทบ โดย CryptoBilis ขายในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์ ผู้ที่อยากเข้าใจว่าเงิน 102.0 ล้านดอลลาร์ไปอยู่ที่ไหนบ้าง อ่านต่อได้ในบทความตามรอยเงินที่หายจาก Ledger ซึ่งทีมข่าวตรวจบนเชนเองและอัปเดตตามรายงานล่าสุด
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
🔗 อ้างอิงต้นฉบับ: CoinDesk (13 ต.ค. 2569) อ้างโพสต์อัปเดตการสอบสวนของ Ledger บน X, Bitquery (ฉบับอัปเดต 12 ต.ค. 2569), Mark Karpelès บน X (ภาพชิ้นส่วนที่ฝัง), Frankfurter (อัตราแลกเปลี่ยน 33.53 บาทต่อดอลลาร์ วันที่ 9 ต.ค. 2569)
รายงานโดยทีมข่าว Bitcoin Addict