เงิน 3,125 ล้านบาทที่หายจาก Ledger อยู่ไหน บิทคอยน์ยังไม่ขยับ แต่ USDC ส่วนใหญ่ที่ Circle อายัดได้ถูกย้ายแล้ว
ตามเงิน 93.2 ล้านดอลลาร์ที่หายจาก Ledger ผ่าน CryptoBilis ทีมข่าวตรวจซ้ำ 12 ต.ค. พบ BTC 203.8 ยังไม่ขยับ แต่ USDC ที่ Circle อายัดได้ถูกย้ายแล้ว 4.31 ล้าน
วันที่ 9 ตุลาคม 2569 (ค.ศ. 2026) ผู้ใช้ Ledger หลายรายในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์พบว่าเงินในกระเป๋าหายไป ทั้งที่ไม่ได้โอนออกเอง ตามที่ Bitquery สรุปไว้ จุดร่วมที่พบคืออุปกรณ์ถูกซื้อผ่าน CryptoBilis ตัวแทนจำหน่ายในอาเซียน ผ่านมา 3 วัน Ledger ยืนยันแล้วว่าพบชิ้นส่วนแปลกปลอมฝังในเครื่องของผู้เสียหายอย่างน้อย 1 เครื่อง และนักสืบบนเชนตามเส้นทางเงินได้ละเอียดขึ้นมาก Bitquery บริษัทข้อมูลบล็อกเชน นับยอดที่ถูกดึงออกจากกระเป๋าผู้เสียหายได้ 93.2 ล้านดอลลาร์ (ราว 3,125 ล้านบาท ที่ 33.53 บาทต่อดอลลาร์ ตามอัตรา Frankfurter 9 ต.ค. 2569) จาก 315 กระเป๋าบน 6 เครือข่าย และสรุปว่าเป็นฝีมือผู้กระทำรายเดียวที่ถือกุญแจของทุกกระเป๋า บทความนี้เล่าตั้งแต่ต้นว่าเกิดอะไรขึ้น เงินไปไหน และตอนนี้อยู่ที่ใคร โดยทีมข่าวตรวจยอดคงเหลือบนเชนซ้ำเองเมื่อ 13.03 น. วันที่ 12 ตุลาคม (เวลาไทย) และพบว่าเงิน USDC ราว 4.31 ล้านดอลลาร์ที่ Bitquery ระบุว่า Circle ยังอายัดได้ ถูกย้ายออกไปแล้วระหว่าง 11-12 ตุลาคม
เรื่องเริ่มต้นอย่างไร จากร้านตัวแทนในอาเซียนถึงชิ้นส่วนที่ซ่อนในเครื่อง
Ledger เป็นบริษัทฝรั่งเศสที่ผลิต Hardware Wallet หรือกระเป๋าคริปโตแบบอุปกรณ์ ทำหน้าที่เก็บกุญแจของกระเป๋าไว้นอกอินเทอร์เน็ต ตอนตั้งค่าเครื่อง อุปกรณ์จะแสดง recovery phrase (ชุดคำ 24 คำที่ใช้กู้กระเป๋า) ซึ่งเป็นกุญแจหลักของเงินทั้งหมด ใครได้ชุดคำนี้ไปก็สร้างกระเป๋าขึ้นใหม่บนเครื่องอื่นแล้วโอนเงินออกได้ทุกเครือข่าย โดยไม่ต้องแตะตัวเครื่องของเจ้าของเลย หน้าที่หลักของอุปกรณ์จึงเป็นการทำให้ไม่มีใครเห็นชุดคำนี้นอกจากเจ้าของ
CryptoBilis เป็นร้านค้าออนไลน์ในมาเลเซียที่เริ่มเมื่อธันวาคม 2563 ภายใต้บริษัท Fetch International และประกาศเมื่อปี 2564 ว่าเป็นตัวแทนจำหน่ายที่ได้รับอนุญาตของ Ledger ตามรายงานของ Cryptopolitan ขายอุปกรณ์ในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์ อดีตผู้ร่วมก่อตั้งระบุว่ากิจการถูกขายและทีมเดิมสละการเข้าถึงระบบทั้งหมดตั้งแต่เดือนมีนาคม 2569 และติดสัญญาห้ามเปิดเผยรายละเอียดจนถึง 19 ตุลาคม ตามที่ BitPinas และ TechFlow รายงาน ผู้ตรวจสอบยังไม่พบหลักฐานที่เชื่อมการเปลี่ยนเจ้าของกับเหตุครั้งนี้
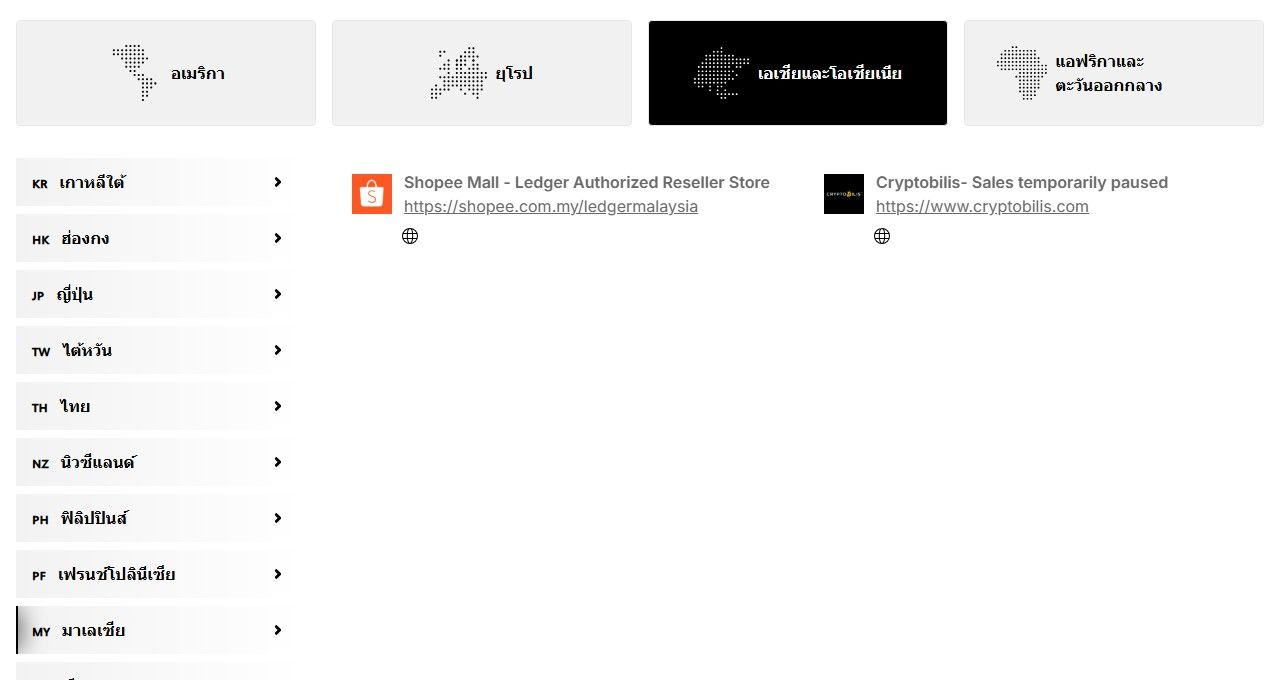
ภาพ: หน้ารายชื่อตัวแทนจำหน่ายบนเว็บไซต์ Ledger แท็บมาเลเซีย ชื่อ Cryptobilis มีข้อความ Sales temporarily paused (ทีมข่าวแคป 12 ต.ค. 2569)
ไล่ลำดับเหตุการณ์ตามเวลาไทย ราว 12.07 น. วันที่ 9 ตุลาคม เงินเริ่มถูกดึงออกจากกระเป๋าผู้เสียหาย ผู้ใช้เริ่มโพสต์บน X และ Reddit ว่าเงินหาย ราว 19.00 น. และ 19.24 น. นักสืบนามแฝง tanuki42 และ Specter เผยแพร่ที่อยู่ที่รับเงิน โดย Specter ประเมินความเสียหายกว่า 86 ล้านดอลลาร์ จากนั้นราว 20.32 น. Ledger ออกแถลงว่ากำลังสอบสวน ขอให้ CryptoBilis หยุดขายและหยุดส่งสินค้า แนะนำผู้ที่ซื้อจากร้านนี้ใน 90 วันที่ผ่านมาว่าอย่าตั้งค่าเครื่อง และผู้ที่ตั้งค่าไปแล้วให้ย้ายเงินไปเครื่องใหม่พร้อม recovery phrase ชุดใหม่
วันเดียวกัน Mark Karpelès อดีตซีอีโอ Mt. Gox โพสต์ภาพอุปกรณ์ Ledger ที่เขาบอกว่าซื้อในมาเลเซีย มีชิ้นส่วนซ่อนอยู่ใต้แผ่นรองหน้าจอ Lookonchain บริษัทวิเคราะห์ข้อมูลออนเชน รายงานผู้เสียหายรายใหญ่ 2 ราย คือรายที่เสีย 80 BTC (ราว 221 ล้านบาท) และกระเป๋าบน TRON ที่เสีย 7 ล้าน USDT ซึ่ง Bitquery ตรวจแล้วว่าข้อมูลบนเชนตรงกันทั้งสองราย ต่อมาราว 00.09 น. วันที่ 11 ตุลาคม บัญชี Ledger Support ยืนยันว่าเครื่องของผู้เสียหาย 1 เครื่องมี "unauthorized hardware implant" (ชิ้นส่วนฮาร์ดแวร์ที่ไม่ได้รับอนุญาต) และ CryptoBilis หยุดขายฮาร์ดแวร์วอลเล็ตทั้งหมด และราว 00.13 น. วันที่ 12 ตุลาคม Ledger ออกอัปเดต 72 ชั่วโมงว่าทุกกรณีที่ยืนยันแล้วเป็นเครื่องที่ขายผ่าน CryptoBilis ระบบและช่องทางขายตรงของ Ledger ไม่ได้รับผลกระทบ และจำนวนเครื่องที่ได้รับผลกระทบมีจำกัด โดยไม่ระบุตัวเลข
แฮ็กทำงานอย่างไร ชิ้นส่วนที่ซ่อนในเครื่องขโมยชุดคำ 24 คำ
คำอธิบายกลไกที่มีอยู่ตอนนี้มาจากผู้ตรวจสอบภายนอก ไม่ใช่จาก Ledger ภาพที่ Mark Karpelès โพสต์เมื่อ 9 ตุลาคม แสดงบอร์ดของ Ledger อยู่ด้านบน และชิ้นส่วนที่ถูกฝังเพิ่มอยู่ด้านล่าง ตามคำอธิบายของเขา ชิ้นส่วนนี้ซ่อนอยู่ใต้แผ่นรองหน้าจอ ประกอบด้วยไมโครคอนโทรลเลอร์ ชิป LTE เสาอากาศ และ eSIM ที่ต่อกับสายข้อมูลหน้าจอ บนชิ้นส่วนในภาพมีโมดูลที่พิมพ์ชื่อ Nordic Semiconductor nRF9151 ซึ่งเป็นโมดูลสื่อสารผ่านเครือข่ายมือถือ
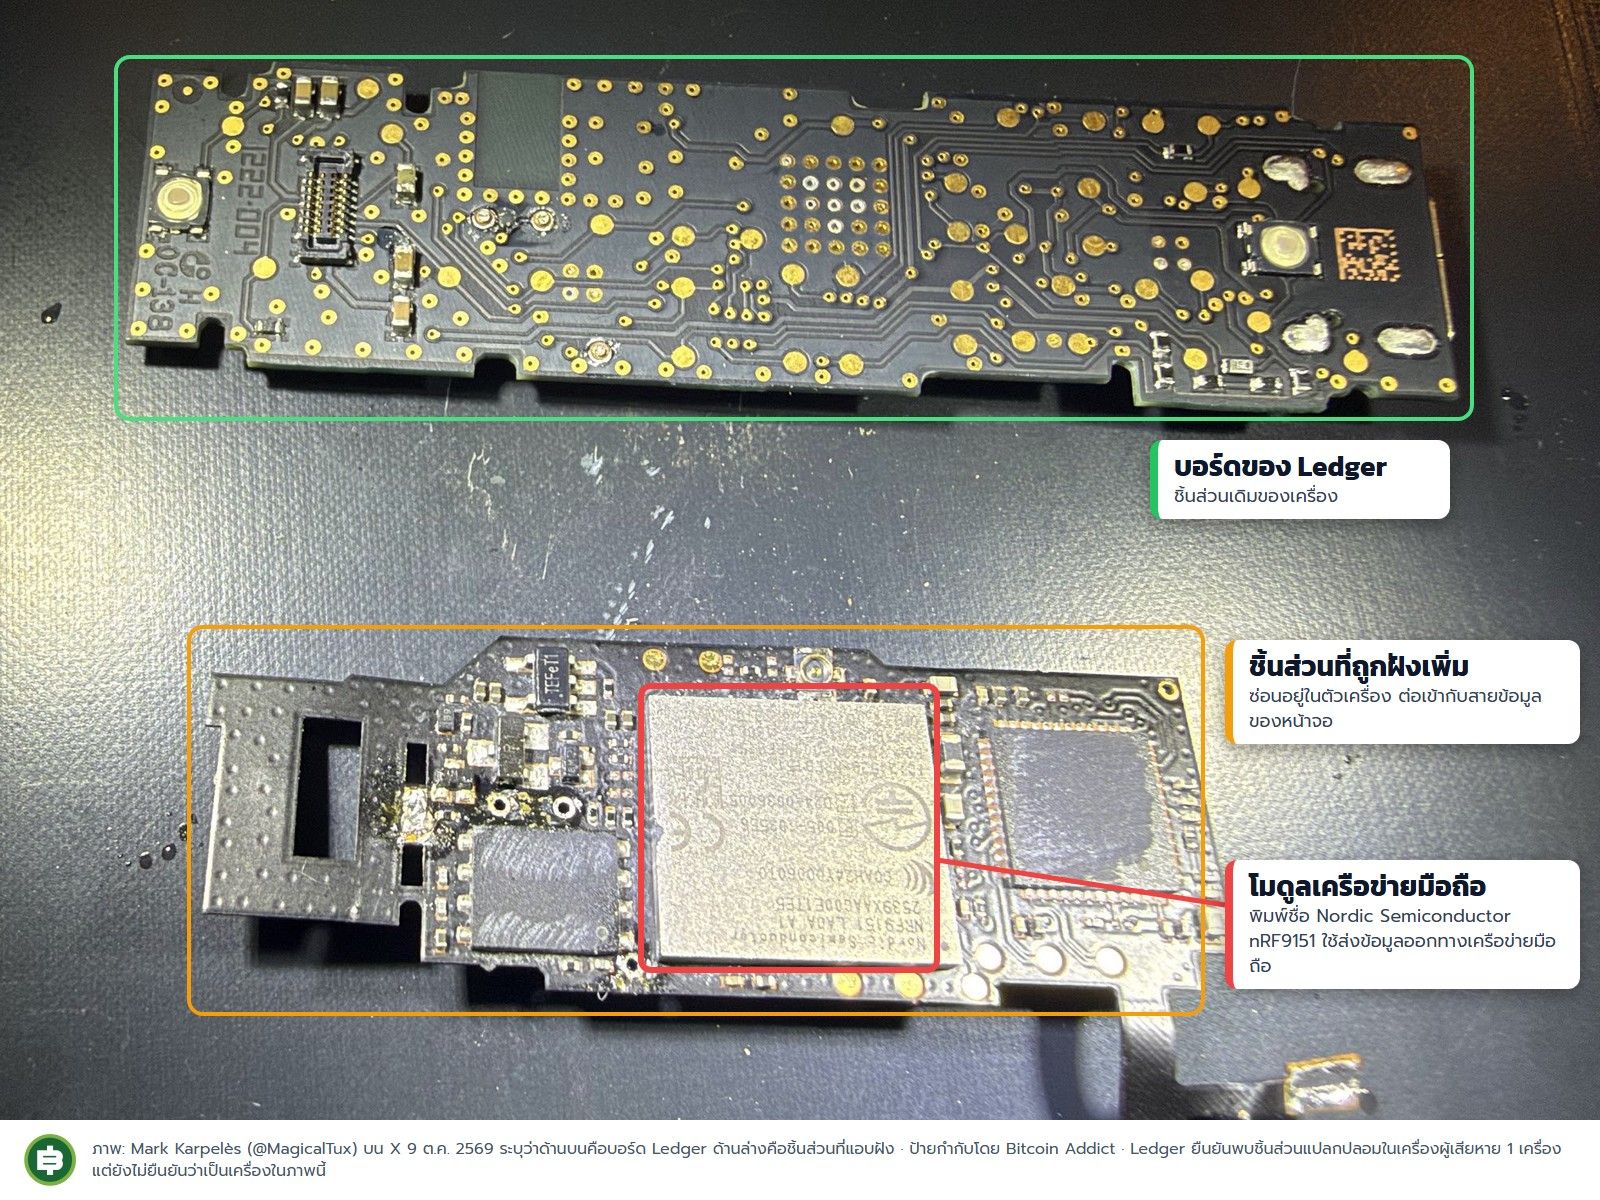
ภาพ: Mark Karpelès (@MagicalTux) บน X 9 ต.ค. 2569 ป้ายกำกับโดยทีมข่าว Bitcoin Addict Ledger ยืนยันพบชิ้นส่วนแปลกปลอมในเครื่องผู้เสียหาย 1 เครื่อง แต่ยังไม่ยืนยันว่าเป็นเครื่องในภาพนี้
ถ้าไล่ตามคำอธิบายของ Karpelès และการวิเคราะห์ของ 23pds ผู้บริหารด้านความปลอดภัยของ SlowMist ที่ TechFlow รายงาน ขั้นตอนจะเป็นแบบนี้ ขั้นแรก เครื่องถูกแกะและฝังชิ้นส่วนเพิ่มก่อนถึงมือผู้ซื้อ ขั้นที่สอง ผู้ซื้อตั้งค่าเครื่องตามปกติ และหน้าจอแสดง recovery phrase (ชุดคำ 24 คำที่ใช้กู้กระเป๋า) ขั้นที่สาม ชิ้นส่วนที่ซ่อนอยู่ดักอ่านข้อมูลที่ส่งไปแสดงบนหน้าจอ ขั้นที่สี่ ส่งชุดคำออกไปทางเครือข่ายมือถือผ่าน eSIM ขั้นสุดท้าย คนร้ายได้กุญแจของกระเป๋าไปโดยที่เจ้าของไม่รู้ตัว และจะโอนเงินออกเมื่อไรก็ได้
23pds อธิบายว่าวิธีนี้ผ่านชิป Secure Element (ชิปเก็บกุญแจ) ได้ เพราะชิปปกป้องกุญแจที่เก็บอยู่ข้างใน แต่ไม่ได้ปกป้องข้อมูลที่ส่งออกไปแสดงบนจอ เมื่อคนร้ายได้ชุดคำ 24 คำไปแล้ว ก็สร้างกระเป๋าเดียวกันขึ้นบนเครื่องอื่นและโอนเงินออกได้ทุกเครือข่าย โดยไม่ต้องแตะเครื่องของผู้เสียหายอีก ซึ่งสอดคล้องกับภาพบนเชนที่คนร้ายดึงเงินจากกระเป๋าจำนวนมากได้พร้อมกัน เช่น กระเป๋าบน TRON 25 ใบเซ็นอนุมัติภายใน 3 วินาที
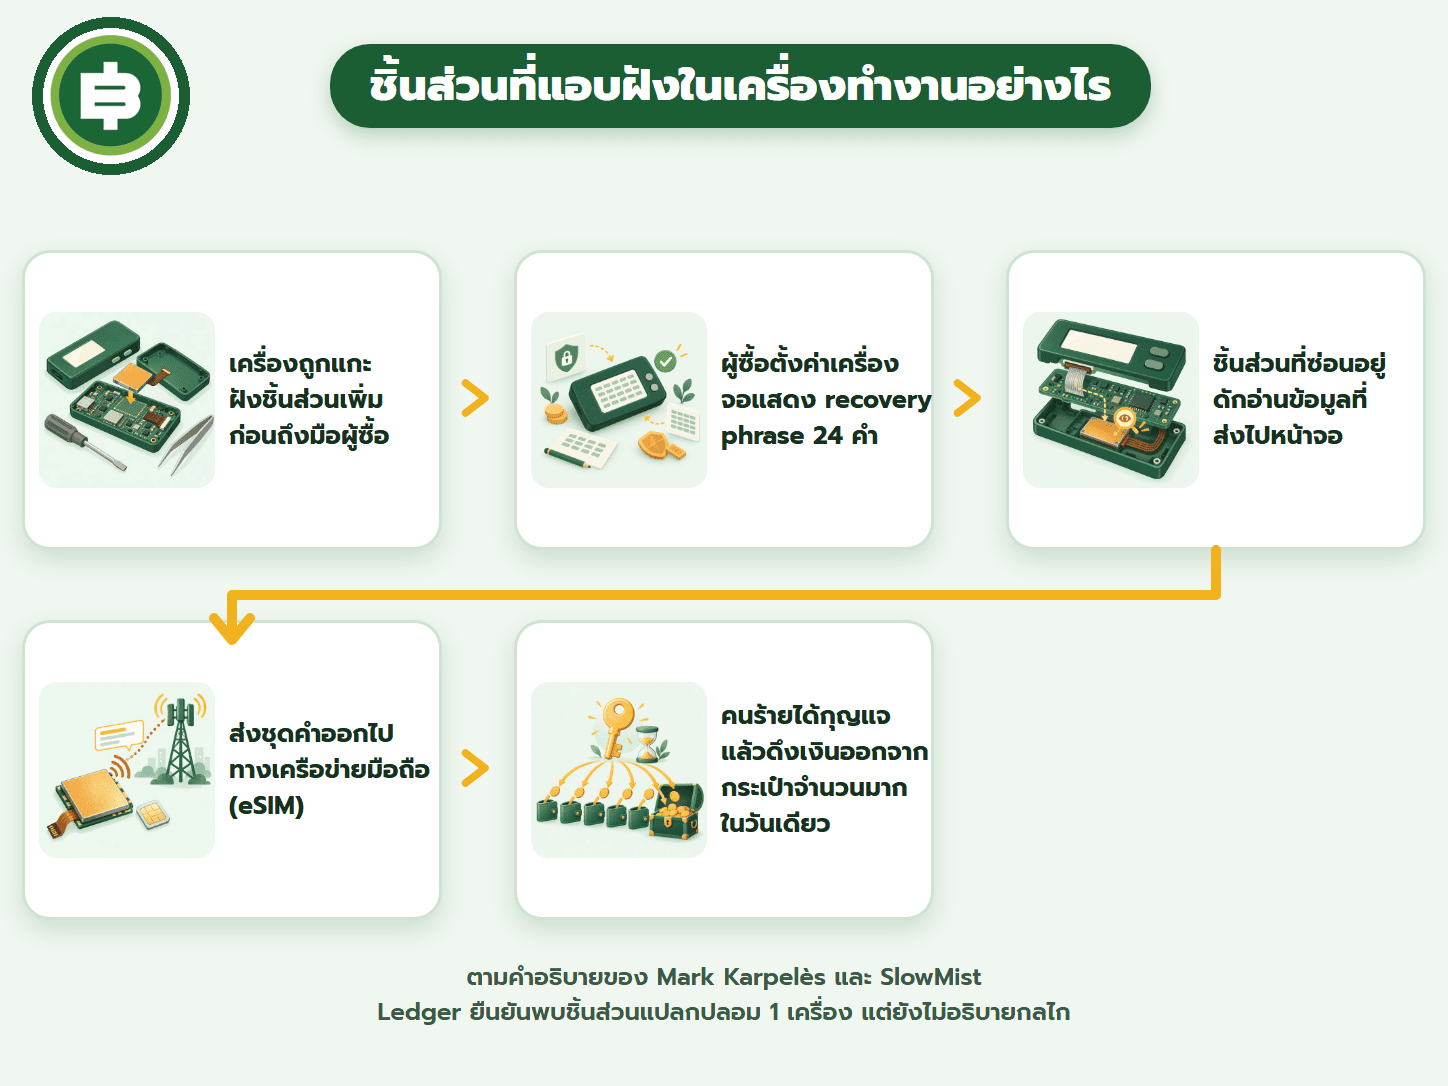
ภาพ: ไดอะแกรมขั้นตอนการแฮ็กตามคำอธิบายของ Mark Karpelès และ SlowMist จัดทำโดยทีมข่าว Bitcoin Addict Ledger ยืนยันพบชิ้นส่วนแปลกปลอม 1 เครื่อง แต่ยังไม่อธิบายกลไก
"เชนบอกไม่ได้ว่ากุญแจหลุดออกมาจากไหน แต่บอกได้เกือบทุกอย่างที่เหลือ" (แปลจากรายงานของ Bitquery: "The chain cannot show where the keys leaked from. It can show almost everything else.")
ข้อมูลบนเชนบอกได้ว่าคนร้ายถือกุญแจ แต่บอกไม่ได้ว่ากุญแจหลุดจากที่ไหน สิ่งเดียวที่ยืนยันแล้วคือชิ้นส่วนแปลกปลอมในเครื่อง 1 เครื่องที่ Ledger ตรวจพบตามที่เล่าข้างต้น
ทั้งหมดนี้ยังเป็นคำอธิบายของผู้ตรวจสอบภายนอก Ledger ไม่ได้ยืนยันว่าเครื่องที่ Karpelès ถ่ายภาพเป็นเครื่องเดียวกับที่ตนตรวจ และไม่ได้อธิบายว่า implant ทำงานอย่างไร
This looks like this could be exactly what I'm investigating. Anyone affected, please contact me or open your ledger and send me pictures so we can confirm if there's a bug in there (pictures: ledger board on top, spy implant below).
- Mark Karpelès (@MagicalTux) October 9, 2026
Bitquery ระบุว่ายังสรุปไม่ได้ว่ากระเป๋าทุกใบที่ถูกดึงมาจากอุปกรณ์ที่ถูกดัดแปลง หรือกุญแจบางส่วนหลุดด้วยวิธีอื่น ซึ่งต้องรอผลการตรวจอุปกรณ์เพิ่มของ Ledger
แล้วเครื่องถูกสอดไส้ตอนไหน ณ 12 ตุลาคม ทีมข่าวยังไม่พบรายงานใดที่ไล่ห่วงโซ่การขนส่งของเครื่องที่ถูกดัดแปลงได้ว่า ชิ้นส่วนถูกใส่ที่โรงงาน ระหว่างขนส่ง ที่ร้าน หรือหลังจากนั้น เบาะแสที่มีอยู่ตอนนี้มีเพียงบางส่วน Ledger ระบุว่าทุกกรณีที่ยืนยันแล้วเป็นเครื่องที่ขายผ่าน CryptoBilis และในอัปเดต 72 ชั่วโมงได้เตือนตัวแทนจำหน่ายให้จัดหาสินค้าผ่านช่องทางที่ได้รับอนุญาตเท่านั้น และห้ามนำสินค้าที่ถูกส่งคืนกลับมาขายใหม่ โดยไม่ได้อธิบายเหตุผล Ledger ยังระบุว่ากำลังทบทวนการควบคุมตัวแทนจำหน่าย และเรียกร้องให้ผู้ผลิตรายอื่นร่วมปรับปรุงมาตรฐานการดูแลสินค้าในห่วงโซ่อุปทาน (chain-of-custody) ส่วนการเปลี่ยนเจ้าของ CryptoBilis เมื่อมีนาคม ผู้ตรวจสอบยังไม่พบหลักฐานที่เชื่อมกับการดัดแปลงเครื่อง คำตอบเรื่องนี้จึงต้องรอผลการตรวจเครื่องเพิ่มของ Ledger และการสอบสวนของหน่วยงาน
บ่ายวันที่ 9 ตุลาคม คนร้ายเริ่มดึงเงินครบ 6 เครือข่ายใน 47 นาที
ตามรายงานของ Bitquery ซึ่งเขียนโดย Gaurav Agarwal และระบุว่าตรวจตัวเลขกับข้อมูลดิบแล้ว เงินก้อนแรกเริ่มถูกดึงบนเครือข่าย TRON เมื่อราว 12.07 น. วันที่ 9 ตุลาคม (เวลาไทย) และภายใน 47 นาที คนร้ายเริ่มดึงเงินจากกระเป๋าบน Ethereum, BNB Chain, Polygon, Solana และ Bitcoin ด้วย จากนั้นยังดึงต่อเป็นระยะจนถึงราว 23.37 น. ยอดรวมที่ถูกดึงออกจากกระเป๋าผู้เสียหายแยกตามเครือข่ายเป็นดังนี้ TRON 70.5 ล้านดอลลาร์จาก 131 กระเป๋า ส่วนใหญ่เป็น USDT (ดอลลาร์ดิจิทัลของ Tether) Bitcoin 203.8 BTC หรือ 16.8 ล้านดอลลาร์จาก 122 กระเป๋า Ethereum 3.7 ล้านดอลลาร์ BNB Chain 1.45 ล้านดอลลาร์ Polygon 0.58 ล้านดอลลาร์ และ Solana 0.25 ล้านดอลลาร์ โดยคิดมูลค่าที่ราคาช่วงเช้าวันที่ 9 ตุลาคมตามเวลา UTC (BTC 82,300 ดอลลาร์ ETH 2,490 ดอลลาร์)
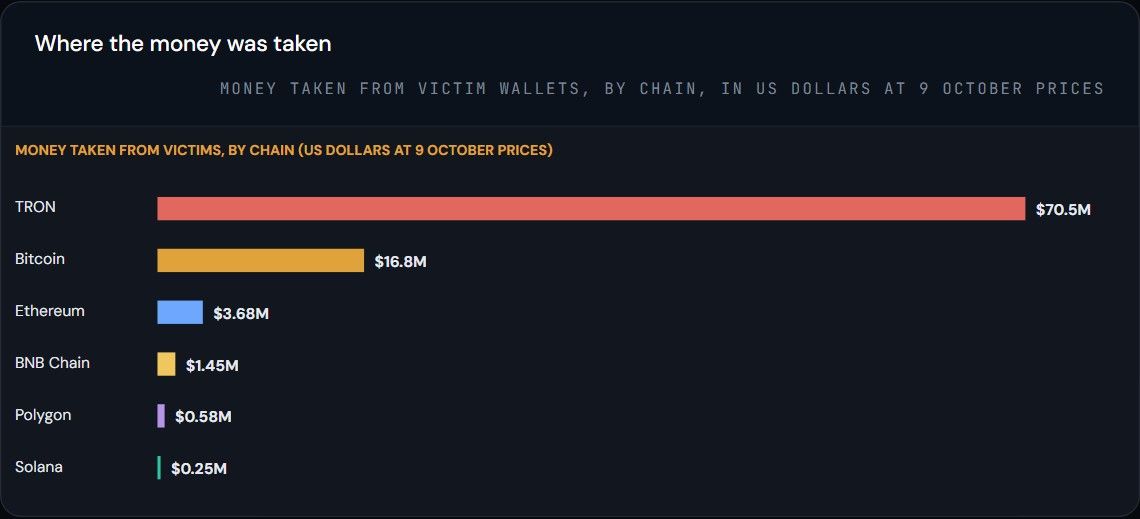
ภาพ: กราฟจากรายงานของ Bitquery ยอดที่ถูกดึงจากกระเป๋าผู้เสียหายแยกตามเครือข่าย คิดที่ราคาวันที่ 9 ต.ค. 2569 (แคปเมื่อ 12 ต.ค. 2569)
ตัวเลข 93.2 ล้านดอลลาร์สูงกว่าตัวเลขกว่า 86 ล้านดอลลาร์ที่นักสืบนามแฝง Specter ประเมินช่วงแรกจาก 10 ที่อยู่สาธารณะ เพราะ Bitquery นับรวมกระเป๋าบน Solana, BNB Chain, Polygon และที่อยู่บน TRON อีก 5 ที่อยู่ที่ไม่อยู่ในรายชื่อสาธารณะ ส่วนเงินที่เข้า 10 ที่อยู่สาธารณะบน Bitcoin, Ethereum และ TRON รวมกันได้ 85.4 ล้านดอลลาร์ ใกล้กับตัวเลขของ Specter ทั้งนี้ Ledger ยังไม่ได้ยืนยันยอดความเสียหายตัวเลขใด
ทำไมนักสืบเชื่อว่าคนร้ายถือกุญแจทุกกระเป๋า
หลักฐานบนเชนที่ Bitquery ใช้มี 4 ชุด ชุดแรก กระเป๋าบน TRON 25 ใบเซ็นอนุมัติ (approval) ให้ที่อยู่เดียวกันดึง USDT ได้ ภายในสองบล็อกติดกันห่างกัน 3 วินาที และภายใน 6 วินาทีหลังการอนุมัติครั้งแรก USDT ราว 29 ล้านดอลลาร์ถูกดึงออก ในจำนวนนี้ 7 ล้าน USDT มาจากกระเป๋าใบเดียว
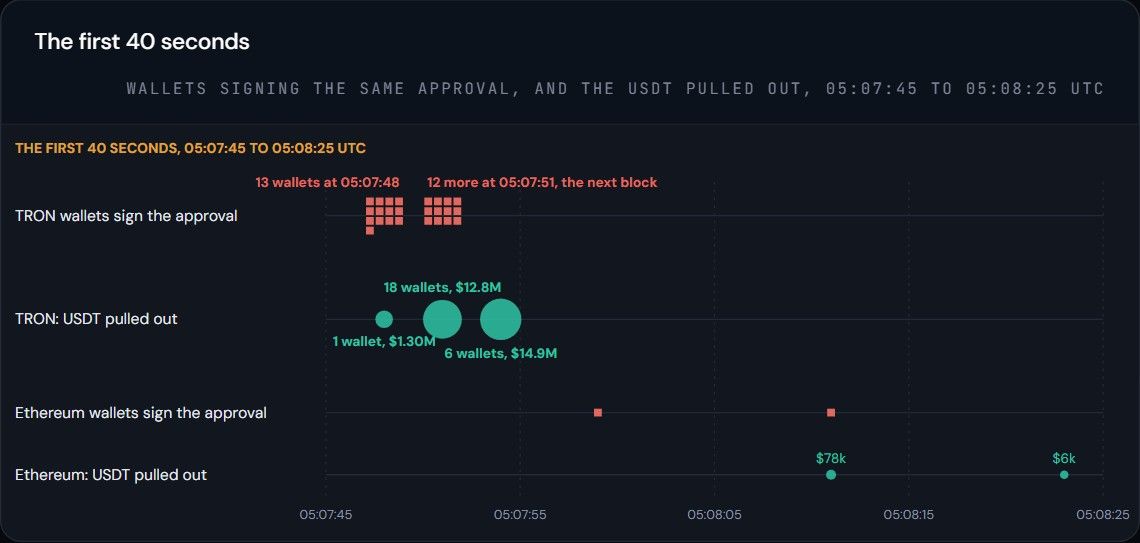
ภาพ: กราฟจากรายงานของ Bitquery กระเป๋าบน TRON 25 ใบเซ็นอนุมัติให้ที่อยู่เดียวกันในสองบล็อกติดกัน แต่ละจุดคือหนึ่งกระเป๋า เวลาในกราฟเป็น UTC (ช้ากว่าไทย 7 ชั่วโมง)
ชุดที่สอง 8 นาทีก่อนหน้านั้น กระเป๋าบน TRON อีก 30 ใบเปลี่ยนสิทธิ์ควบคุมพร้อมกันภายใน 3 วินาที โดยเพิ่มกุญแจใหม่ดอกเดียวกัน (TEqZsE…ZxpK) ที่มีน้ำหนักพอจะโอนเหรียญได้เอง ส่วนกุญแจเดิมของเจ้าของถูกลดน้ำหนักจนทำอะไรเองไม่ได้ Bitquery อธิบายว่าการเปลี่ยนสิทธิ์แบบนี้ต้องทำด้วยกุญแจของกระเป๋าเองเท่านั้น และกระเป๋าทั้ง 30 ใบถูกดึงเงินออก 5.8 ล้านดอลลาร์ในเวลาไม่ถึง 4 นาทีเมื่อราว 17.26 น. วันเดียวกัน ชุดที่สาม บนเครือข่าย Bitcoin กระเป๋า 111 ใบถูกดึงเงินในบล็อกเดียวเมื่อ 12.54 น. เข้า 2 ที่อยู่ด้วยอัตราค่าธรรมเนียมเดียวกัน
ชุดที่สี่คือการซ้อมมือ ที่อยู่ที่ใช้ดึงเงินบน TRON และ Ethereum ได้รับเงินก้อนแรกห่างกัน 3 นาทีเมื่อ 25 กันยายน จากนั้นตลอดสองสัปดาห์ (26 กันยายนถึง 7 ตุลาคม) ที่อยู่บน TRON ทดสอบส่งเงินเล็กน้อยเข้ากระเป๋า ให้กระเป๋านั้นเซ็นอนุมัติ แล้วดึงกลับ 21 รอบ และบน Ethereum 20 รอบ Bitquery ยังพิจารณาความเป็นไปได้ว่าอาจเป็นเว็บฟิชชิ่งที่เก็บลายเซ็นไว้แล้วยิงพร้อมกัน แต่ประเมินว่าไม่น่าเป็นไปได้ เพราะกระเป๋าธุรกิจใบหนึ่งโอนยอดทั้งหมด 4.3 ล้าน USDT ให้คนร้ายเมื่อ 16.49 น. ทั้งที่ยอดนั้นไม่เปลี่ยนมาตั้งแต่ 10.54 น. แปลว่าคำสั่งถูกเซ็นระหว่างที่การดึงเงินกำลังเกิดขึ้น และเว็บฟิชชิ่งต้องได้ลายเซ็นจาก 315 กระเป๋าบน 6 เครือข่าย
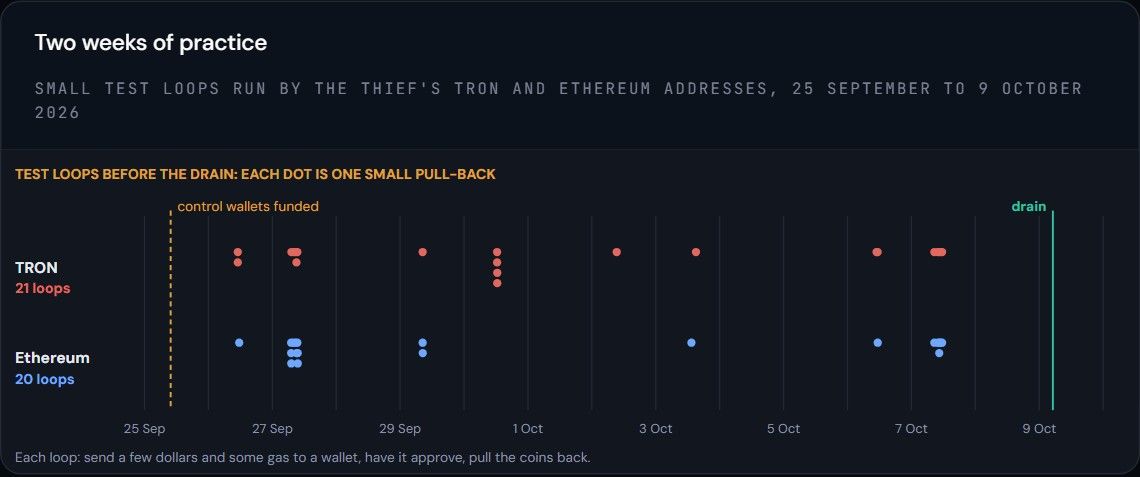
ภาพ: กราฟจากรายงานของ Bitquery แต่ละจุดคือการทดสอบส่งเงินเล็กน้อยแล้วดึงกลับหนึ่งรอบ เส้นประคือวันที่กระเป๋าควบคุมของคนร้ายได้เงินก้อนแรก เส้นเขียวคือวันดึงเงิน (แคปเมื่อ 12 ต.ค. 2569)
USDT บน TRON ถูกแยกออกหลายทาง Tether อายัดไว้ได้ 10 ล้าน
เงินส่วนใหญ่ที่ถูกขโมยบน TRON เป็น USDT ซึ่ง Tether อายัดได้ คนร้ายจึงรีบย้ายออกในไม่กี่ชั่วโมงแรก ตามรายงานของ Bitquery ก้อนใหญ่ที่สุด 20 ล้าน USDT ข้ามไป Ethereum ผ่านสะพาน USDT0 แบ่งเป็น 40 ก้อนเท่ากัน แล้วกระเป๋าใหม่ 5 ใบนำไปแลกเป็น 7,994 ETH บน UniswapX อีก 14.9 ล้านถูกแลกเป็น USDD ซึ่งเป็นเหรียญดอลลาร์อีกสกุลที่ Tether อายัดไม่ได้ ที่เหลือส่วนใหญ่ผ่านบริการแลกเหรียญอย่าง Relay.link 9.4 ล้าน Chainflip 4.6 ล้าน HiFiSwap 3.4 ล้าน และ NEAR Intents 1.6 ล้าน ซึ่งจ่ายกลับมาเป็น ETH
Tether เริ่มอายัดที่อยู่ที่เกี่ยวข้องราว 10 นาทีหลังโพสต์สาธารณะแรกที่ระบุที่อยู่ของคนร้าย รวม 37 ที่อยู่ภายในสองชั่วโมง ในจำนวนนี้ 20 ที่อยู่ยังมีเงินรวม 10.0 ล้าน USDT (ราว 335 ล้านบาท) ซึ่งตอนนี้ขยับไม่ได้ Bitquery ระบุว่าการอายัดไม่ได้ส่งเงินคืนผู้เสียหายโดยอัตโนมัติ แต่ Tether สามารถทำลายเหรียญที่ถูกอายัดแล้วออกใหม่ได้ในภายหลัง และในคืนเดียวกัน Tether ปลดอายัด 4 กระเป๋าที่ Bitquery ระบุว่าเป็นกลุ่มคล้ายผู้ค้า OTC (แลกคริปโตกับเงินสดนอกกระดานใหญ่) ซึ่งรับเงินจากคนร้ายราว 3.0 ล้านดอลลาร์ แต่ในกระเป๋ามีเงินของลูกค้ารายอื่นปนอยู่
ผ่านเครื่องผสมเหรียญแล้วยังตามเจอ
ตั้งแต่ราว 22.17 น. วันที่ 9 ตุลาคม คนร้ายเริ่มส่ง ETH เข้า Tornado Cash ซึ่งเป็นบริการผสมเหรียญ (mixer) ที่ตัดความเชื่อมโยงระหว่างกระเป๋าที่ฝากกับกระเป๋าที่ถอน รวม 2 วันส่งเข้าไป 2,990 ETH จากนั้นแลกเป็น Zcash ซึ่งซ่อนผู้ส่ง ผู้รับ และจำนวนเงินได้ แล้วแลกกลับออกมา Bitquery จับคู่จำนวนเงินที่เข้าและออกได้ตรงถึงหน่วยย่อยที่สุดของ Zcash และให้น้ำหนักความเชื่อมโยงว่า "strong" แต่ระบุว่าไม่ใช่การพิสูจน์โดยตรง นักวิเคราะห์ YFarmX เป็นผู้พบเส้นทางนี้ก่อน
ปลายทางของเส้นทางนี้คือ USDC (ดอลลาร์ดิจิทัลของ Circle) ณ ราว 13.00 น. วันที่ 11 ตุลาคม (เวลาไทย) Bitquery ระบุว่ามี USDC 5.35 ล้านดอลลาร์อยู่ใน 5 กระเป๋าที่ยังไม่เคยโอนออก และ Circle มีอำนาจอายัดได้ทั้งหมด (ยังไม่ได้อายัด) พร้อมเรียก Circle ว่าเป็นช่องทางที่เร็วที่สุด ส่วนอีก 2 กระเป๋าจากวันที่ 9 ตุลาคมย้ายเงินไปแล้ว โดย USDC 1.06 ล้านเข้ากระเป๋าชำระเงินที่ไม่มีป้ายชื่อและมีคนใช้จำนวนมาก (0x08ec…31a7) และ ETH 313 เหรียญเข้าที่อยู่ฝากเงินของกระดานเทรด HitBTC
ตอนนี้เงินอยู่ที่ไหน ทีมข่าวตรวจซ้ำเมื่อ 12 ตุลาคม
Bitquery ประเมินว่าเงินที่ยังตามเจอบนเชนลดจาก 88 ล้านดอลลาร์ (14.00 น. 10 ต.ค. เวลาไทย) เหลือ 81 ล้านดอลลาร์ (ราว 2,716 ล้านบาท ราว 13.00 น. 11 ต.ค.) ทีมข่าวตรวจยอดคงเหลือของที่อยู่ที่ Bitquery เผยแพร่ซ้ำเมื่อ 13.03-13.07 น. วันที่ 12 ตุลาคม ผ่าน mempool.space และ Blockscout ได้ผลดังนี้
Bitcoin ยังไม่ขยับ สองที่อยู่ที่รับเงินจากการดึงบน Bitcoin มียอด 92.50622679 BTC และ 111.28199071 BTC รวม 203.788 BTC และยังไม่มีการโอนออกเลยตั้งแต่รับเงิน ตรงกับที่ Bitquery รายงานว่าเหรียญส่วนนี้ไม่เคยเคลื่อนไหว
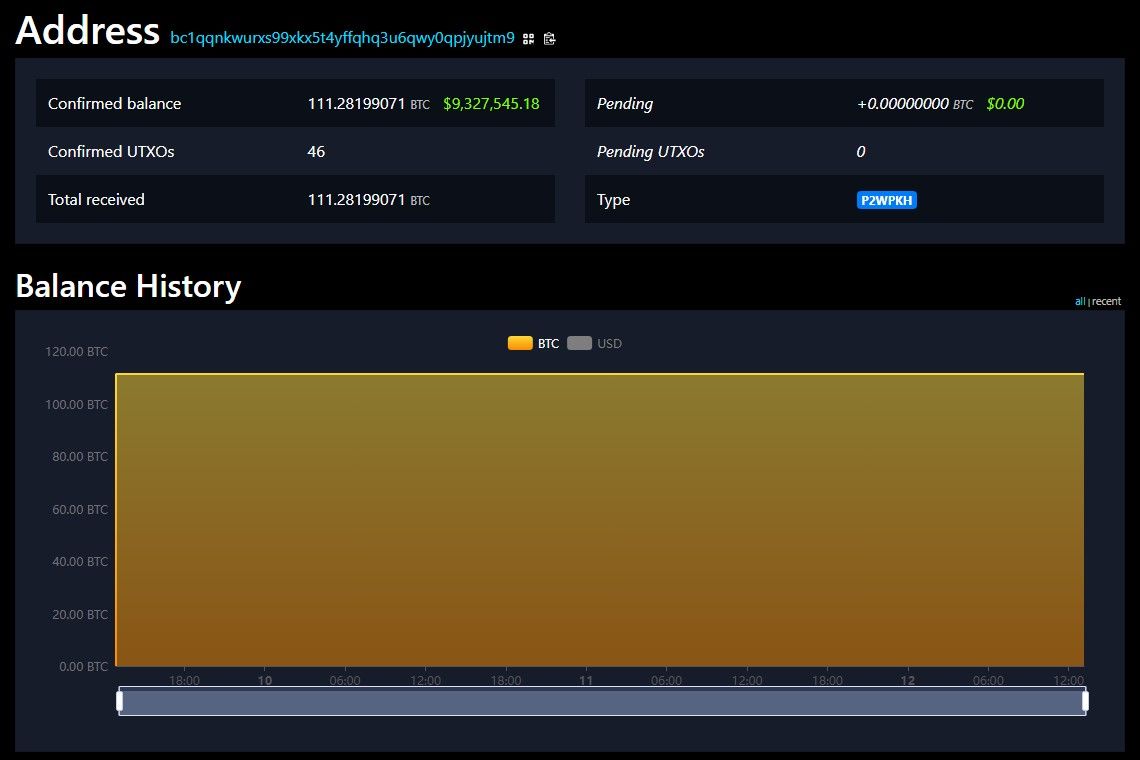
ภาพ: หน้า mempool.space ของหนึ่งในสองที่อยู่ที่รับ Bitcoin จากการดึงเงิน ยอดคงเหลือเท่ากับยอดรับทั้งหมด 111.28 BTC แปลว่ายังไม่มีการโอนออก (ทีมข่าวแคป 12 ต.ค. 2569)
ETH ส่วนใหญ่ยังอยู่ในกระเป๋าพัก จาก 9 กระเป๋าพักเงินหลักบน Ethereum ที่ Bitquery ระบุ ทีมข่าวพบ ETH รวมราว 12,608 ETH ใน 7 กระเป๋า ใบใหญ่สุดมี 3,100 ETH ส่วนอีก 2 กระเป๋า (0xc322…4065 และ 0x3001…f441) ถูกโอนออกจนหมดระหว่าง 16.45 น. วันที่ 10 ถึง 02.09 น. วันที่ 12 ตุลาคม (เวลาไทย) ทีมข่าวตรวจเฉพาะ 9 ใบนี้ ไม่ได้ตรวจทุกที่อยู่ในรายการของ Bitquery จึงเทียบกับยอด 15,511 ETH ที่ Bitquery นับไว้เมื่อ 11 ตุลาคมไม่ได้ และไม่ได้สรุปว่าส่วนต่างหายไปไหน
USDC ที่ Circle อายัดได้ ถูกย้ายไปแล้วเกือบทั้งหมด นี่คือจุดที่เปลี่ยนจากรายงานของ Bitquery มากที่สุด จาก 5 กระเป๋า USDC มีเพียงใบเดียว (0x0c54…ee52) ที่ยังเหลือ 1,033,440.89 USDC อีก 4 ใบเหลือแทบเป็นศูนย์ ข้อมูล Blockscout แสดงว่า 3 ใบ (0x816d…cdf8, 0xba73…f3f3 และ 0xe2fc…9c11) ส่ง USDC รวม 3,278,225.33 ดอลลาร์ระหว่าง 11-12 ตุลาคมเข้าสัญญาตัวกลางตัวเดียวกัน แล้วสัญญานั้นส่งต่อ 2,927,792.33 USDC เข้ากระเป๋า 0x08ec0883…31a7 ซึ่งเป็นที่อยู่เดียวกับกระเป๋าชำระเงินที่ Bitquery ระบุไว้ ที่อยู่นี้มีธุรกรรมกว่า 120,000 รายการ และเมื่อทีมข่าวตรวจซ้ำเวลา 13.30 น. วันที่ 12 ตุลาคม เหลือ USDC ในกระเป๋าเพียงราว 104,700 ดอลลาร์ แปลว่าเงินส่วนใหญ่ถูกส่งต่อออกไปแล้ว แต่ข้อมูลบนเชนแยกไม่ได้ว่าก้อนไหนเป็นเงินของคนร้าย ที่เหลือราว 350,000 ดอลลาร์ถูกแบ่งเป็นก้อนเล็กไปอีกหลายที่อยู่ ส่วนกระเป๋าใบที่ 4 (0x901b…9855) ส่ง 1,033,552.22 USDC เข้าสัญญาตัวกลางอีกตัวเมื่อราว 12.29 น. วันที่ 12 ตุลาคม ซึ่งแบ่งต่อไปยังอีก 2 ที่อยู่
เมื่อทีมข่าวเรียกฟังก์ชันตรวจบัญชีดำของสัญญา USDC บน Ethereum เมื่อ 13.03-13.05 น. วันที่ 12 ตุลาคม ไม่พบว่ากระเป๋าทั้ง 5 ใบ และสัญญาตัวกลางทั้ง 2 ตัว อยู่ในบัญชีดำของ Circle และตรวจซ้ำเวลา 13.30 น. กระเป๋า 0x0c54…ee52 ยังมี 1,033,440.89 USDC และยังไม่ถูกขึ้นบัญชีดำ ทีมข่าวไม่ทราบว่า Circle ได้รับคำขอให้อายัดหรือไม่ และไม่ทราบว่าเจ้าของกระเป๋าชำระเงินปลายทางเป็นใคร
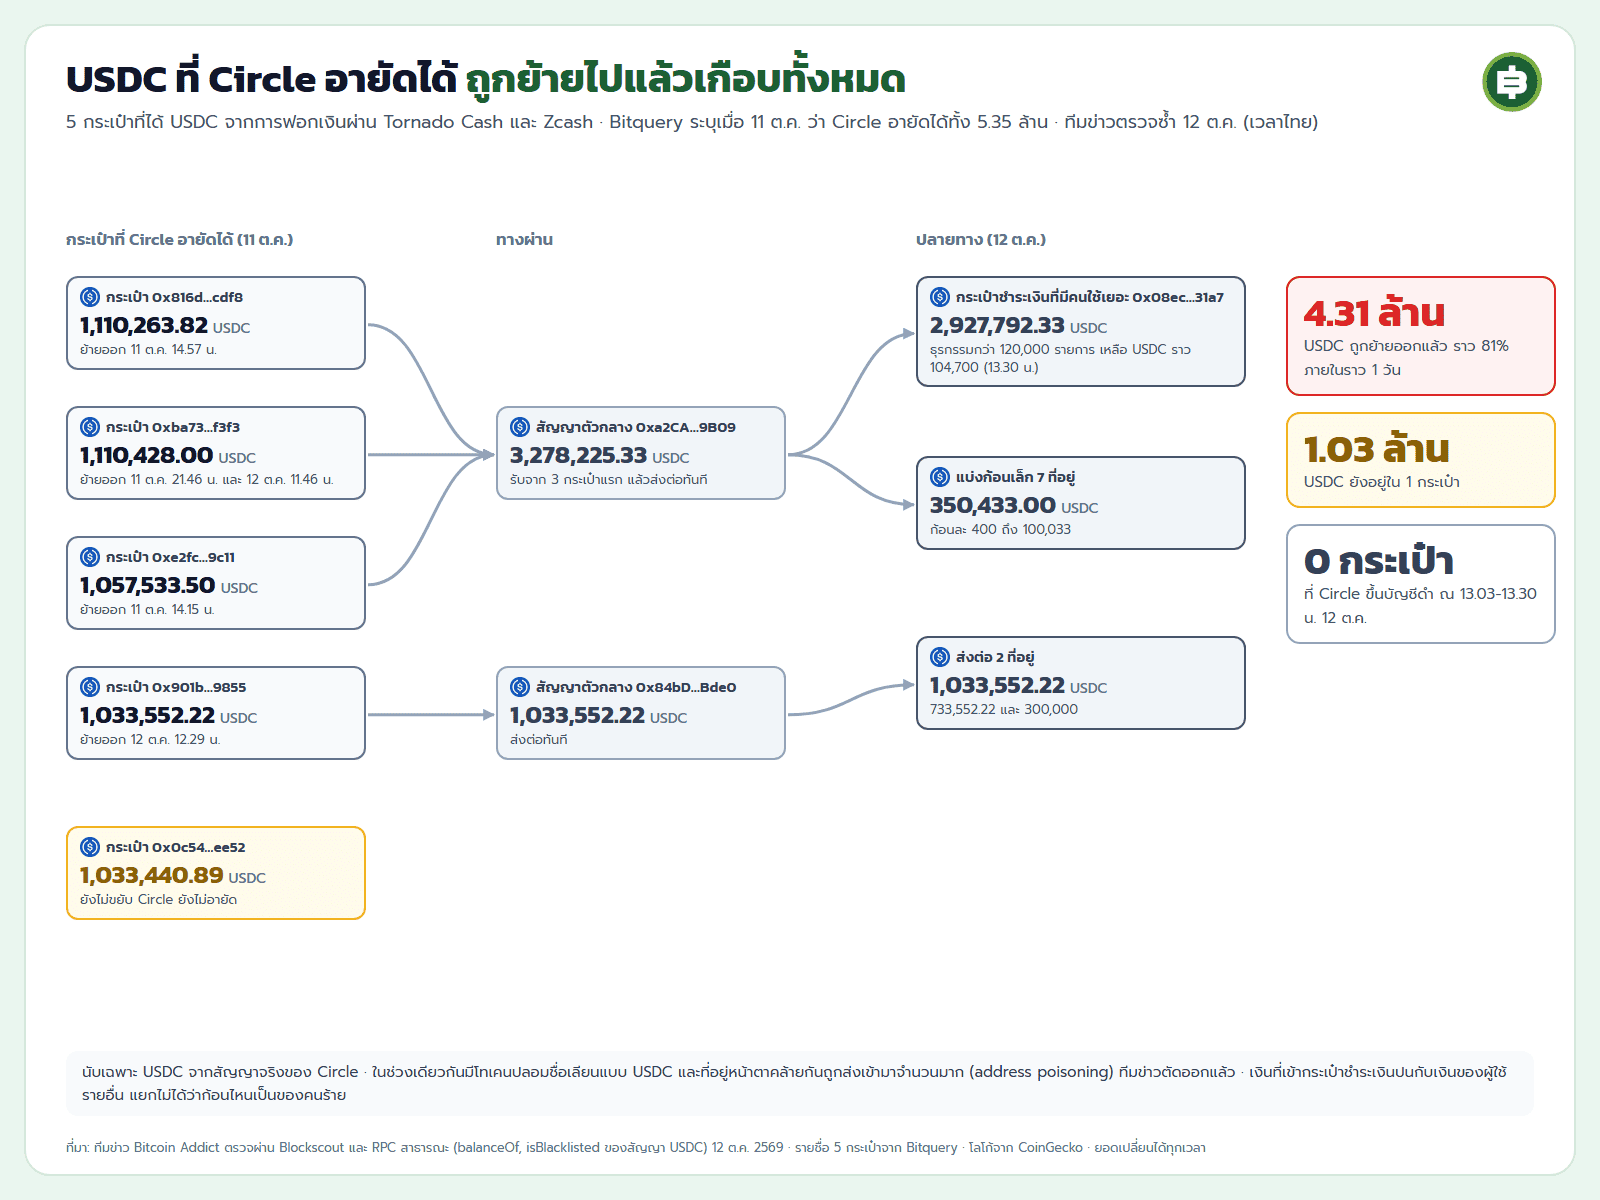
ภาพ: แผนภาพเส้นทาง USDC ที่ทีมข่าวทำจากผลตรวจบนเชนผ่าน Blockscout และ RPC สาธารณะ 12 ต.ค. 2569 เวลาในภาพเป็นเวลาไทย รายชื่อ 5 กระเป๋ามาจากรายงานของ Bitquery
ผู้อ่านที่เปิดดูที่อยู่เหล่านี้เองควรระวังรายการโอนปลอม ในช่วงเดียวกันมีการส่งโทเคนปลอมที่ตั้งชื่อเลียนแบบ USDC และ ETH และที่อยู่ที่ขึ้นต้นลงท้ายเหมือนกระเป๋าจริงจำนวนมาก ซึ่งเป็นวิธีหลอกให้คัดลอกที่อยู่ผิด (address poisoning) Bitquery ระบุว่าตัดรายการแบบนี้ออกจากการนับ ทีมข่าวนับเฉพาะ USDC จากสัญญาจริงของ Circle
ส่วนอื่นตามรายงาน Bitquery เมื่อ 11 ตุลาคม ทีมข่าวไม่ได้ตรวจซ้ำบน TRON USDD 10.0 ล้านยังอยู่ในกระเป๋าของคนร้ายและไม่ขยับ ส่วน USDD อีก 5.1 ล้านถูกแลกกลับเป็น USDT แล้วจ่ายให้กลุ่มกระเป๋าคล้าย OTC และกลุ่มนี้จ่าย USDT 5.2 ล้านเข้าที่อยู่ฝากเงินของ Binance 3 ที่อยู่ ซึ่งมีเงินลูกค้ารายอื่นปนอยู่ USDT ที่ Tether อายัด 10.0 ล้านยังคงอายัดอยู่
ทำไม Tether อายัดทันที แต่ Circle ยังไม่อายัด
ทั้ง Tether ผู้ออก USDT และ Circle ผู้ออก USDC มีเครื่องมือขึ้นบัญชีดำที่อยู่ในสัญญาเหรียญของตัวเองเหมือนกัน ที่อยู่ที่ถูกขึ้นบัญชีดำจะโอนเหรียญนั้นออกไม่ได้ ความต่างอยู่ที่นโยบายว่าจะใช้เครื่องมือนี้เมื่อไร
Tether มักอายัดเองเชิงรุกเมื่อเห็นเงินที่โยงกับการแฮ็ก ในเหตุนี้ Bitquery ระบุว่า Tether เริ่มอายัดราว 10 นาทีหลังโพสต์สาธารณะแรกที่ระบุที่อยู่ของคนร้าย และอายัดไป 37 ที่อยู่ภายในสองชั่วโมง CoinDesk ก็เคยรายงานว่า Tether อายัดเงินที่โยงกับการแฮ็กได้ภายในไม่กี่ชั่วโมงหลายครั้ง
แต่คำว่าอายัดได้เร็วต้องนับจากตอนที่มีคนรู้ ไม่ใช่ตอนที่เงินหาย ในเหตุนี้คนร้ายเริ่มดึงเงินราว 12.07 น. ส่วนโพสต์แรกที่ระบุที่อยู่ของคนร้ายออกมาราว 19.00 น. และ Tether เริ่มอายัดราว 19.09 น. ห่างจากตอนเงินเริ่มหายราว 7 ชั่วโมง ถึงตอนนั้นเงินส่วนใหญ่ถูกแยกไปทางอื่นแล้ว จาก USDT ที่ถูกขโมย 70.2 ล้าน Tether อายัดได้ 10.0 ล้าน ส่วน 14.9 ล้านถูกแลกเป็น USDD ซึ่ง Tether อายัดไม่ได้ และ Tether ยังปลดอายัด 4 กระเป๋าคล้ายผู้ค้า OTC ในคืนเดียวกัน เพราะในกระเป๋ามีเงินลูกค้ารายอื่นปนอยู่ การอายัดยังทำให้เงินขยับไม่ได้เท่านั้น ไม่ได้คืนผู้เสียหายโดยอัตโนมัติ
Circle ใช้แนวทางอีกแบบ Jeremy Allaire ซีอีโอของ Circle กล่าวเมื่อ 13 เมษายน 2569 ตามที่ CoinDesk รายงาน ว่า Circle มีหน้าที่ตามกฎหมาย และอายัดกระเป๋าได้ "ตามคำสั่งของหน่วยงานบังคับใช้กฎหมายหรือศาล" แนวทางนี้ถูกวิจารณ์หลังเหตุแฮ็ก Drift Protocol เมื่อเมษายน ที่ USDC ราว 230 ล้านดอลลาร์ถูกย้ายข้ามเครือข่ายภายในไม่กี่ชั่วโมงโดยไม่ถูกอายัด อย่างไรก็ตาม ในเหตุแฮ็ก Bitget เมื่อกันยายน Circle ก็ขึ้นบัญชีดำกระเป๋าคนร้ายที่มี USDC ราว 99,990 ดอลลาร์ ตามที่ CoinDesk รายงาน ส่วนนโยบายทั่วไปที่ Circle ให้ไว้กับสื่อคือจะอายัดทรัพย์สินเมื่อกฎหมายกำหนด
ในเหตุ Ledger ครั้งนี้ ทีมข่าวไม่ทราบว่ามีผู้ยื่นคำขอหรือคำสั่งศาลให้ Circle อายัดหรือไม่ สิ่งที่เห็นบนเชนคือไม่มีกระเป๋าใดใน 5 ใบถูกขึ้นบัญชีดำ และ USDC ราว 81% ถูกย้ายออกไปภายในราว 1 วันหลังจาก Bitquery ระบุที่อยู่ไว้ในรายงาน
เงินส่วนไหนยังมีโอกาสได้คืน
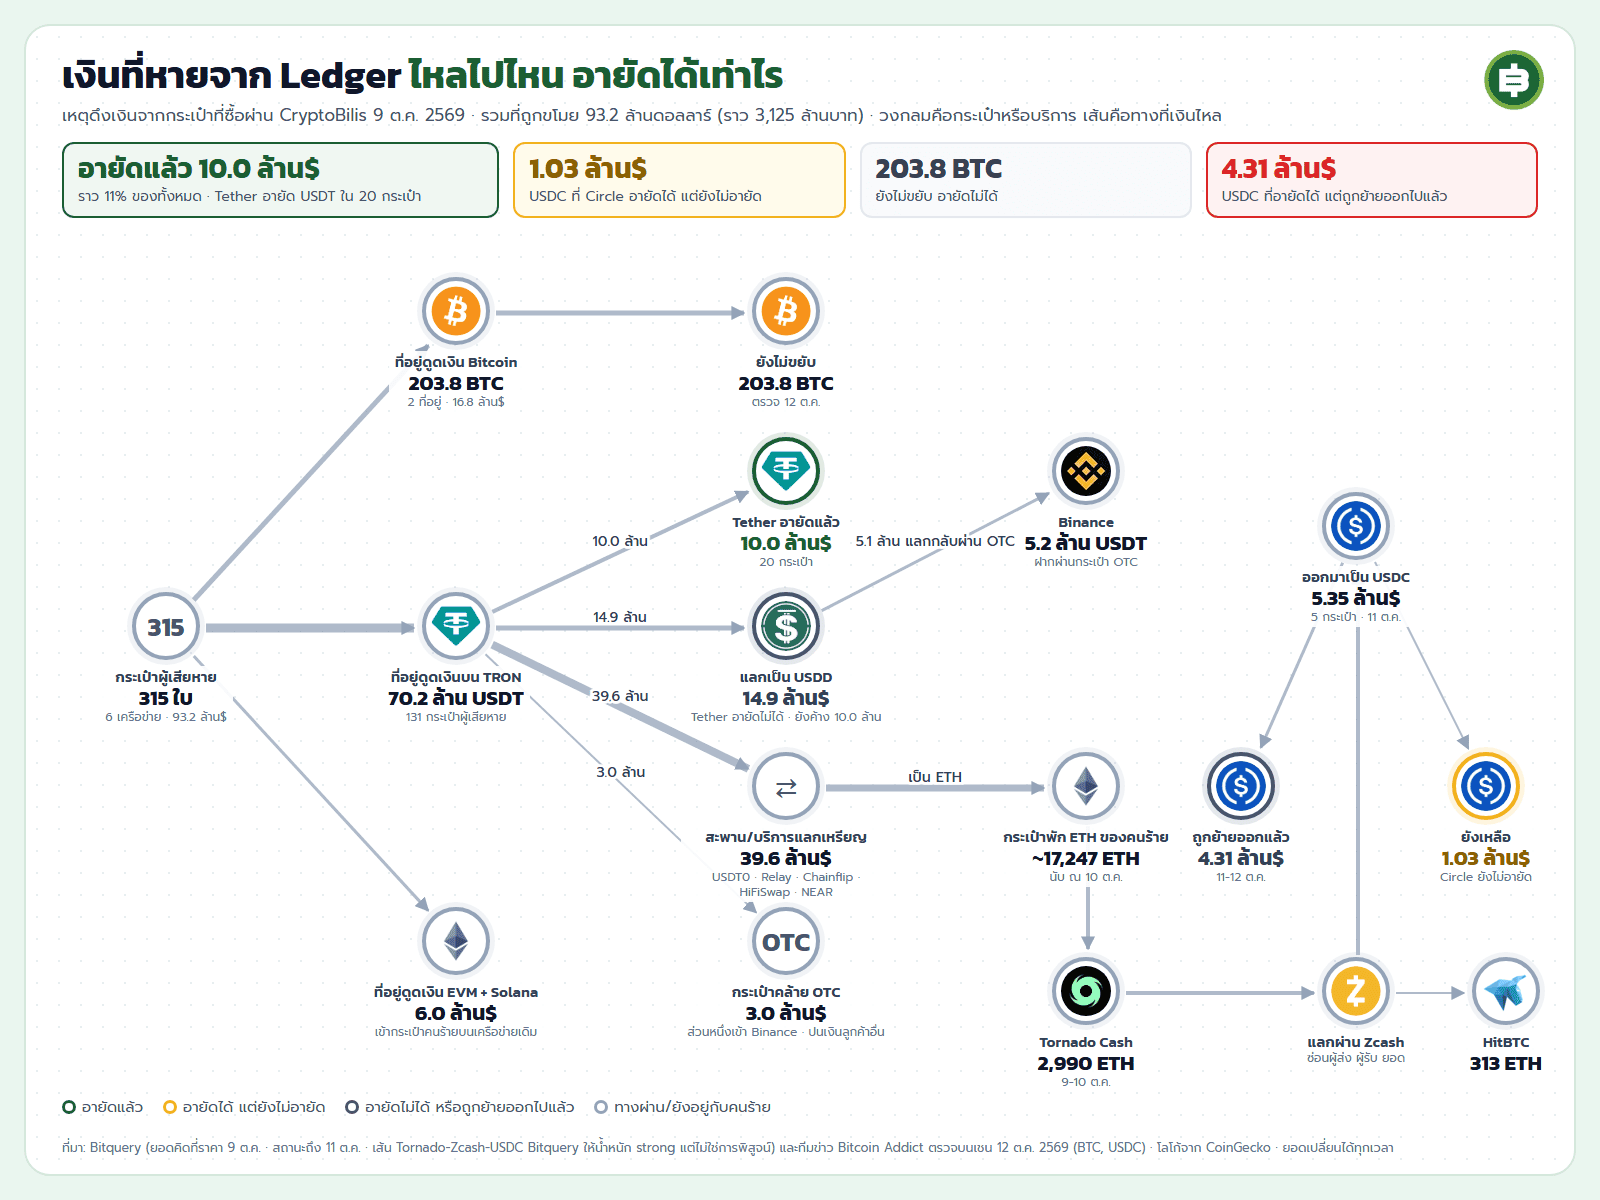
ภาพ: กราฟเส้นทางเงินที่ทีมข่าววาดจากตัวเลขของ Bitquery (สถานะถึง 11 ต.ค.) และผลตรวจบนเชนของทีมข่าว 12 ต.ค. 2569 วงกลมคือกระเป๋าหรือบริการ เส้นคือทางที่เงินไหล แถวบนสรุปยอดที่อายัดแล้ว ยอดที่ยังอายัดได้ และยอดที่ถูกย้ายออกไป โลโก้จาก CoinGecko
ถ้าแยกตามชนิดเหรียญ USDT 10.0 ล้านที่ Tether อายัดคือส่วนที่ชัดที่สุด เพราะเหรียญไม่ขยับแล้วและผู้ออกเหรียญออกใหม่ได้ USDC ที่เหลือ 1.03 ล้านในกระเป๋า 0x0c54…ee52 ยังอยู่ในสถานะที่ Circle มีอำนาจอายัด ส่วน USDC ราว 2.93 ล้านที่เข้ากระเป๋าชำระเงินปลายทาง ถูกส่งต่อออกไปเกือบหมดและปนกับเงินของผู้ใช้รายอื่นแล้ว การตามคืนส่วนนี้จึงต้องพึ่งข้อมูลจากผู้ดูแลกระเป๋าดังกล่าว ซึ่งทีมข่าวไม่ทราบว่าเป็นใคร ด้าน BTC 203.8 BTC และ ETH ในกระเป๋าพักไม่มีผู้ออกเหรียญที่อายัดได้ แต่ทุกที่อยู่ถูกเปิดเผยแล้ว ถ้าคนร้ายส่งเข้ากระดานเทรดที่ตรวจที่อยู่ต้องสงสัย ก็อาจถูกระงับได้ ส่วน USDD 10.0 ล้าน Bitquery ระบุว่ากู้คืนยากกว่า
Bitquery ยังชี้จุดที่ผู้สอบสวนอาจขอข้อมูลได้ คือค่าธรรมเนียมที่ใช้ตั้งต้น กระเป๋าที่จ่ายค่าตั้งต้นให้ที่อยู่ควบคุมของคนร้ายบน TRON ได้รับ TRX 14,512 เหรียญที่ถอนจาก Bybit เมื่อ 24 กันยายน ส่วนฝั่ง Ethereum ได้ค่าธรรมเนียมผ่านบริการแลกเหรียญ Aeroswap รวมถึงบันทึกคำสั่งของ Chainflip, NEAR Intents และที่อยู่ฝากเงินบน Binance Bitquery เตือนเองว่าการถอนจากกระดานเทรดบอกได้ว่าเงินมาจากไหน แต่ไม่ได้บอกว่าใครเป็นเจ้าของกระเป๋าที่รับเงิน ณ เวลาที่เขียน ทีมข่าวยังไม่พบรายงานการจับกุมหรือการระบุตัวผู้กระทำ ส่วน Ledger ระบุว่ากำลังทำงานร่วมกับหน่วยงานที่เกี่ยวข้อง
แล้วเจ้าของ CryptoBilis ถูกจับหรือยัง ณ 12 ตุลาคม ทีมข่าวยังไม่พบรายงานการจับกุมใคร และไม่พบแถลงการณ์ของตำรวจมาเลเซีย อินโดนีเซีย หรือฟิลิปปินส์เกี่ยวกับคดีนี้ ข้อมูลที่มีคือ อดีตผู้ร่วมก่อตั้งระบุว่ากิจการถูกขายและทีมเดิมสละการเข้าถึงระบบทั้งหมดตั้งแต่มีนาคม 2569 ส่วนเอกสารจดทะเบียนที่แพร่ในโซเชียลระบุว่าหุ้นทั้งหมดถูกโอนให้บุคคลรายหนึ่งที่มีที่อยู่จดทะเบียนในจีน ตามที่ BitPinas และ TechFlow รายงาน ผู้ตรวจสอบยังไม่พบหลักฐานที่เชื่อมเจ้าของใหม่กับการดัดแปลงเครื่อง Ledger ระบุเพียงว่ากำลังทำงานร่วมกับหน่วยงานที่เกี่ยวข้อง และ CryptoBilis หยุดขายฮาร์ดแวร์วอลเล็ตทั้งหมดแล้ว การเปลี่ยนเจ้าของกิจการไม่ได้แปลว่าผิดกฎหมาย ทีมข่าวจึงไม่ระบุชื่อบุคคลดังกล่าว
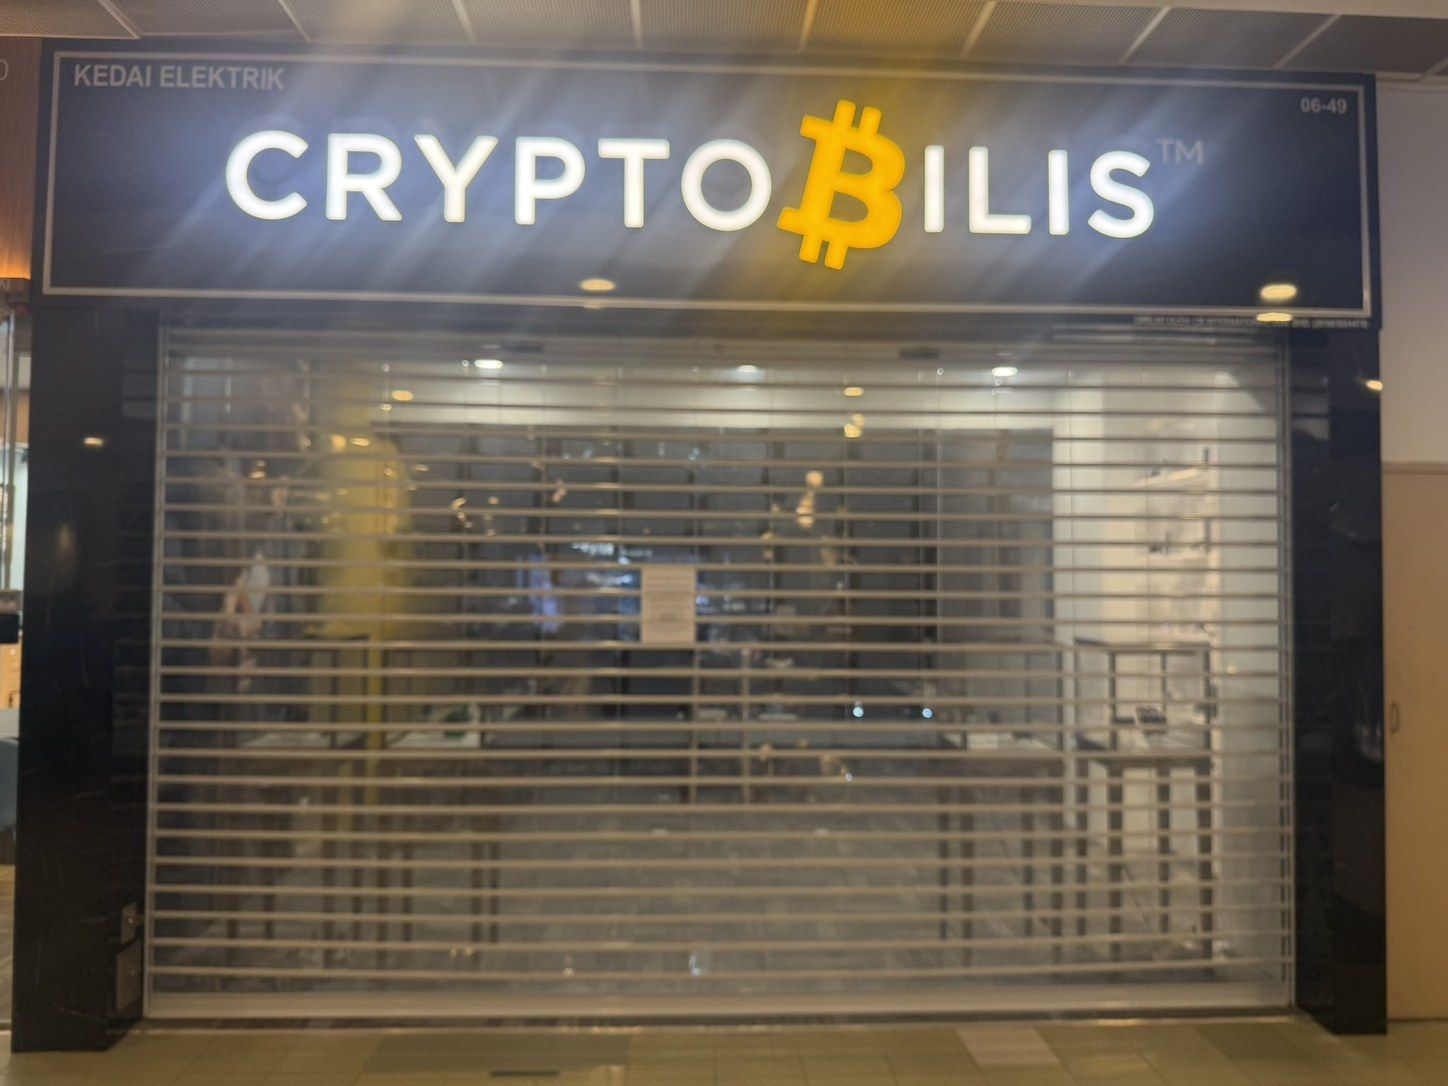
ภาพ: หน้าร้าน CryptoBilis ในมาเลเซียที่ปิดอยู่ (ภาพจากบัญชี X @TourouJPN โพสต์ 11 ต.ค. 2569)
ด้านหน้าร้าน ผู้ใช้ X ที่โพสต์เป็นภาษาญี่ปุ่นบัญชี @TourouJPN โพสต์ภาพร้าน CryptoBilis ในมาเลเซียเมื่อ 11 ตุลาคม (เวลาไทย) ร้านปิดอยู่ และมีประกาศลงวันที่ 10 ตุลาคม 2569 ติดไว้ ระบุว่า CryptoBilis หยุดขายและหยุดจัดส่งฮาร์ดแวร์วอลเล็ตทุกยี่ห้อชั่วคราว ทั้งหน้าร้านและช่องทางออนไลน์ในมาเลเซีย ฟิลิปปินส์ และอินโดนีเซีย เพื่อป้องกันลูกค้าระหว่างที่ Ledger สอบสวน และระหว่างที่ร้านทบทวนกระบวนการของตัวเองร่วมกับผู้เชี่ยวชาญอิสระ หน้าร้านปิดจนกว่าจะแจ้งเพิ่มเติม และร้านคาดว่าจะแจ้งความคืบหน้าภายใน 3 วันทำการ
ส่วนตัวบริษัท ท้ายหน้าเว็บไซต์ CryptoBilis ระบุว่าเป็นแบรนด์ของ CB International เลขทะเบียน 201901004478 (ทีมข่าวตรวจ 12 ต.ค. 2569) ฐานข้อมูลบริษัทเอกชนในมาเลเซียแสดงเลขนี้ว่าจดทะเบียนเมื่อ 8 กุมภาพันธ์ 2562 ชื่อนี้ต่างจาก Fetch International ที่ Cryptopolitan รายงานไว้ ทีมข่าวยังไม่ได้ตรวจว่าสองชื่อเกี่ยวข้องกันอย่างไร และยังไม่ได้ตรวจกับทะเบียนบริษัททางการของมาเลเซีย (SSM) จึงยังยืนยันรายชื่อผู้ถือหุ้นปัจจุบันไม่ได้
คนไทยเกี่ยวข้องไหม และควรซื้อ Hardware Wallet ช่องทางไหน
ตามที่ Bitquery และสื่อรายงาน CryptoBilis ขายอุปกรณ์ในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์ หน้ารายชื่อตัวแทนจำหน่ายบนเว็บไซต์ Ledger ภาษาไทย ณ 12 ตุลาคม แสดงชื่อ Cryptobilis ในแท็บมาเลเซียและอินโดนีเซีย พร้อมข้อความ "Sales temporarily paused" ส่วนแท็บฟิลิปปินส์ไม่พบชื่อนี้ ทีมข่าวยังไม่พบรายงานผู้ได้รับผลกระทบในไทย
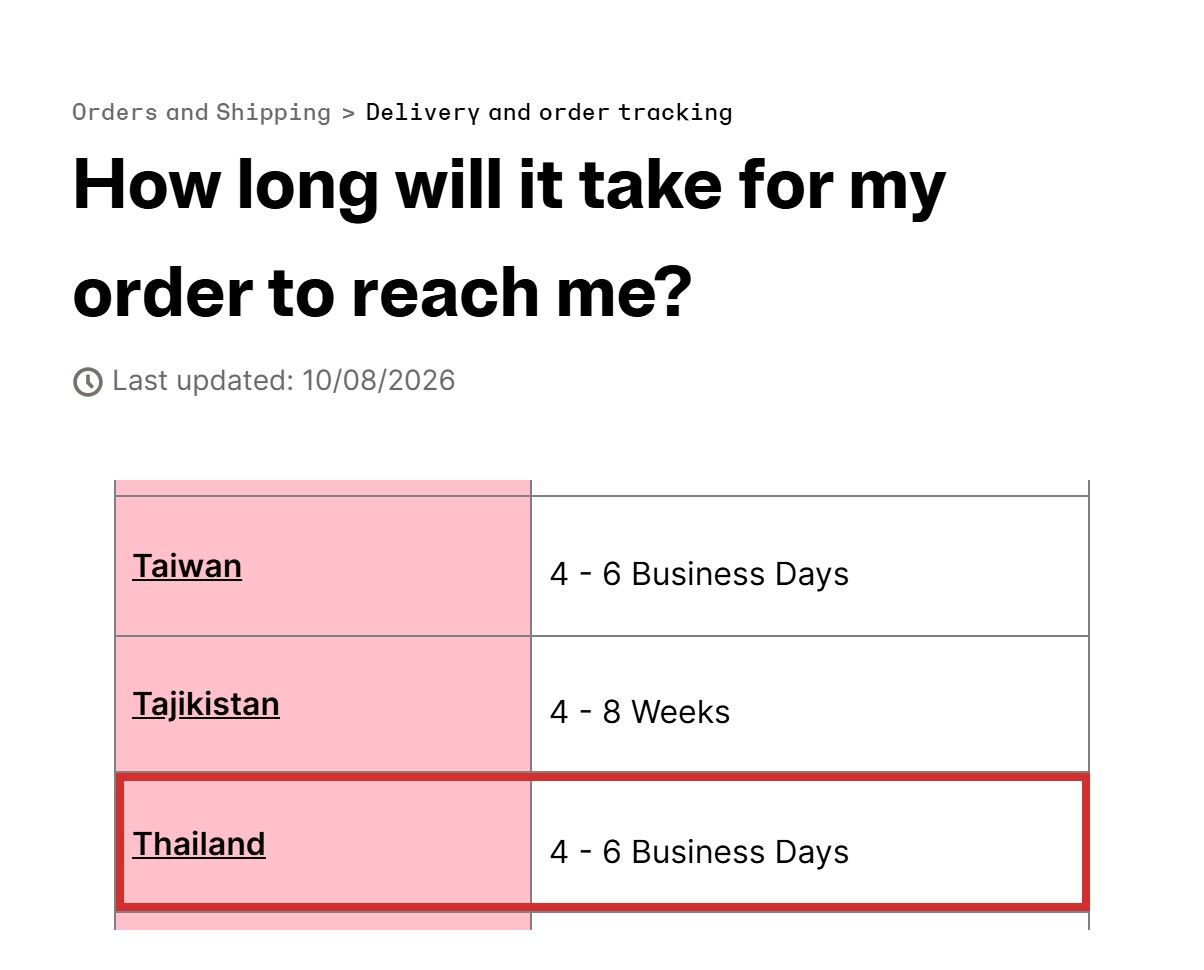
ภาพ: หน้าสนับสนุนของ Ledger ระยะเวลาจัดส่งเมื่อสั่งจาก Ledger.com แถวประเทศไทย 4 ถึง 6 วันทำการ (ทีมข่าวแคป 12 ต.ค. 2569 ต่อส่วนหัวหน้าเข้ากับแถวตารางโดยตัดส่วนกลางออก กรอบแดงเพิ่มโดยทีมข่าว)
แท็บประเทศไทยในหน้าเดียวกันก็มีร้านตัวแทนอยู่หลายราย แต่เหตุครั้งนี้ทำให้เห็นว่าการอยู่ในรายชื่อตัวแทนบอกได้แค่ว่าร้านนั้นเป็นตัวแทนจริง ไม่ใช่ร้านปลอม ไม่ได้รับประกันว่าเครื่องไม่ถูกแตะก่อนถึงมือผู้ซื้อ เพราะ CryptoBilis เองก็อยู่ในรายชื่อเดียวกัน ขณะที่ Ledger ระบุว่าช่องทางขายตรงไม่ได้รับผลกระทบในเหตุนี้ ทีมข่าวจึงไม่แนะนำให้ใช้รายชื่อตัวแทนเป็นหลักประกันความปลอดภัย ช่องทางที่ผ่านคนกลางน้อยกว่าคือการสั่งตรงจากเว็บไซต์ Ledger.com ซึ่งหน้าสนับสนุนของ Ledger (อัปเดต 8 ต.ค. 2569) ประมาณการว่าส่งถึงไทยใช้เวลา 4 ถึง 6 วันทำการ นับจากวันที่ของออกจากคลัง ส่วนฟิลิปปินส์อยู่ในรายชื่อประเทศที่ Ledger ส่งตรงไม่ได้ ผู้ซื้อที่นั่นจึงแทบไม่มีทางเลือกนอกจากซื้อผ่านตัวแทน
คำแนะนำที่ Ledger และ Bitquery ให้ไว้ ผู้ที่ซื้อจาก CryptoBilis และยังไม่ได้ตั้งค่าอุปกรณ์ไม่ควรตั้งค่า ผู้ที่ใช้อยู่แล้วควรย้ายเหรียญไปยังอุปกรณ์ใหม่พร้อม recovery phrase ชุดใหม่ Bitquery เสริมว่ากระเป๋าผู้เสียหายจำนวนมากเริ่มมีเงินเข้าตั้งแต่เดือนมิถุนายน ก่อนกรอบ 90 วันที่ Ledger กำหนด จึงแนะนำให้ผู้ซื้อก่อนหน้านั้นทำแบบเดียวกัน ไม่ควรใช้อุปกรณ์ที่มาพร้อมชุดคำที่เขียนไว้แล้ว ผู้ถือ USDT บน TRON ควรตรวจสิทธิ์ (permission) ของกระเป๋าใน block explorer ถ้าพบกุญแจที่ไม่รู้จัก แปลว่ามีคนอื่นควบคุมกระเป๋าได้ และกระเป๋าที่ถูกดึงเงินแล้วยังอยู่ในมือคนร้าย Bitquery พบกรณีที่ผู้จ่ายเงินประจำโอน 70,000 USDT เข้ากระเป๋าที่ถูกดึงไปแล้ว และเงินถูกดึงซ้ำภายใน 10 นาที
ตัวแทนทางการยังไม่รอด แล้วจะไว้ใจอะไรได้
เหตุครั้งนี้ทำให้คำแนะนำเดิมที่ว่า "ซื้อจากตัวแทนที่ได้รับอนุญาต" ไม่พออีกต่อไป เพราะ CryptoBilis เองก็อยู่ในรายชื่อตัวแทนบนเว็บไซต์ของ Ledger จุดที่ต้องเข้าใจคือ Hardware Wallet ปลอดภัยเท่ากับทุกมือที่แตะเครื่องก่อนถึงผู้ซื้อ ตั้งแต่โรงงาน ผู้ขนส่ง ตัวแทน ไปจนถึงร้านค้าปลีก ถ้ามีจุดใดจุดหนึ่งถูกเจาะ ชิปเก็บกุญแจที่ดีแค่ไหนก็กันไม่ได้ ถ้าชุดคำถูกดักอ่านตั้งแต่ตอนแสดงบนจอ
ผู้ซื้อตรวจเองว่าเครื่องถูกสอดไส้หรือไม่ได้ยาก หน้าแนะนำการซื้อของ Ledger (อัปเดต 18 ก.ย. 2569) ระบุว่า Genuine Check ตรวจไม่พบการดัดแปลงฮาร์ดแวร์ทุกรูปแบบ เช่น ชิ้นส่วนสอดแนมที่ถูกฝังเพิ่ม หากชิปเก็บกุญแจตัวเดิมยังอยู่ในเครื่อง และระบุว่าเครื่องปลอมมักถูกทำให้มีตราสินค้า น้ำหนัก และบรรจุภัณฑ์เหมือนของจริง การชั่งน้ำหนักหรือดูกล่องจึงยืนยันไม่ได้ว่าเครื่องไม่มีชิ้นส่วนแปลกปลอม Ledger มีคู่มือเปิดเครื่องสำหรับผู้ที่สงสัยและมั่นใจว่าทำเองได้ โดยเตือนให้ระวังเครื่องเสียหาย และแนะนำว่าถ้ากล่องดูเหมือนถูกเปิดหรือดัดแปลง ไม่ควรใช้เครื่องและให้ติดต่อฝ่ายสนับสนุนของ Ledger
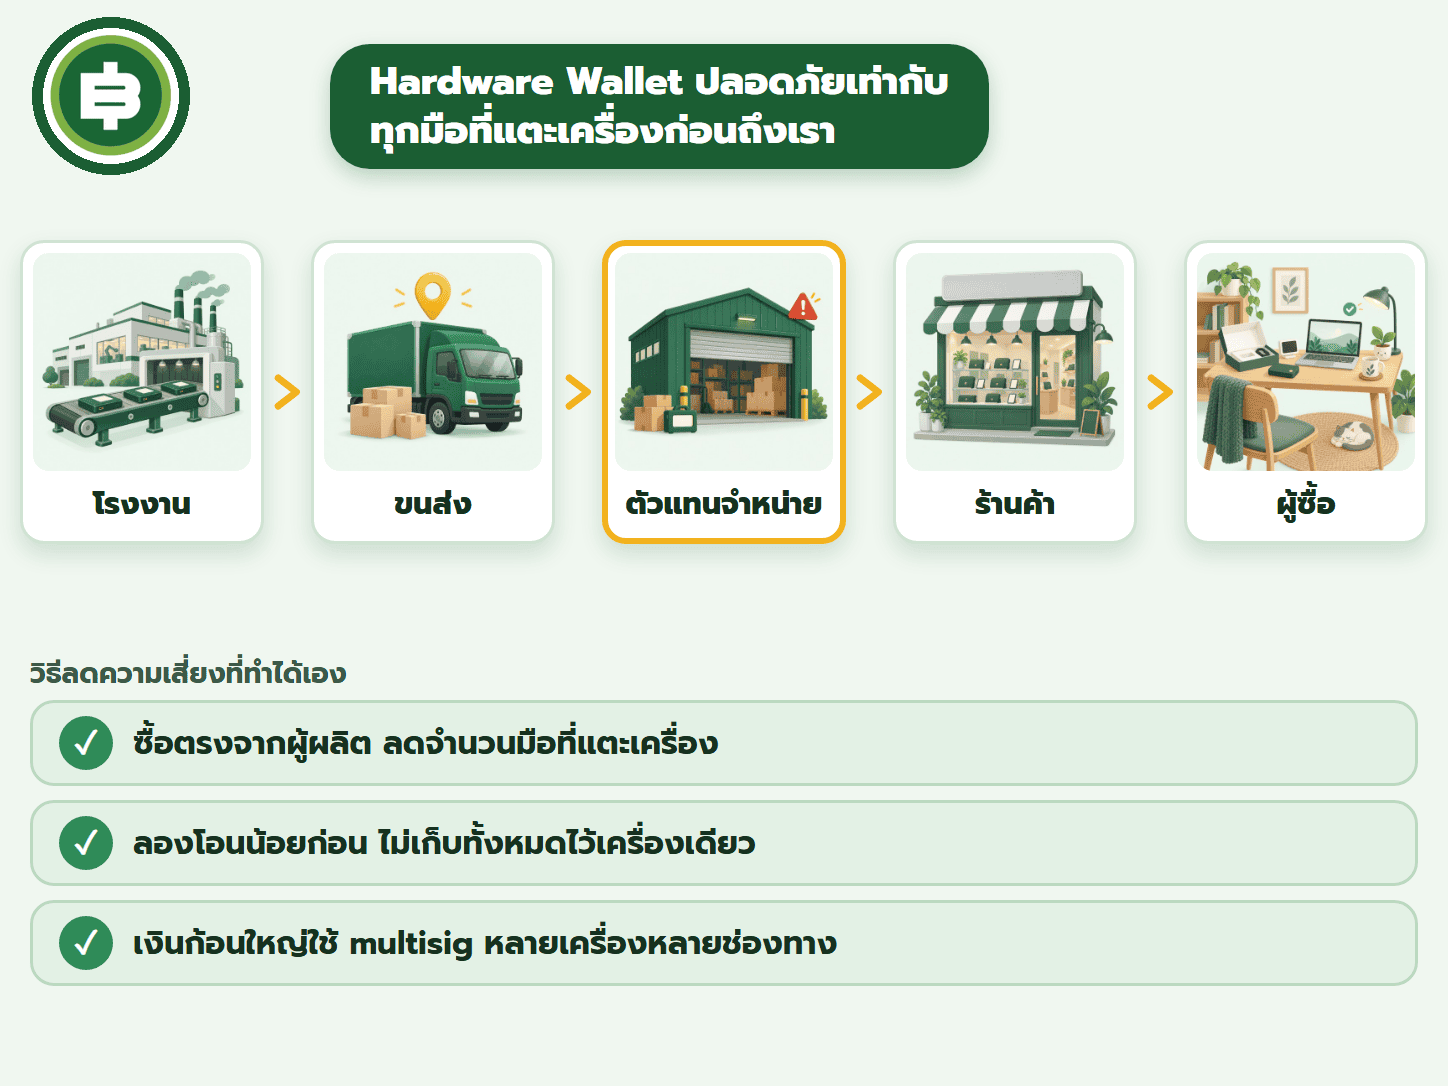
ภาพ: ทีมข่าว Bitcoin Addict จุดที่มีสัญลักษณ์เตือนคือช่องทางที่ Ledger ระบุว่าเครื่องในกรณีที่ยืนยันแล้วขายผ่าน ยังไม่มีการยืนยันว่าเครื่องถูกดัดแปลงที่ขั้นตอนใด
Bitcoin.com News รายงานเมื่อ 12 ตุลาคม (เวลาไทย) ว่า ผู้ใช้ X รายหนึ่งอ้างว่าพบชิ้นส่วนลักษณะคล้ายกันในเครื่อง Ledger ที่ซื้อจากร้านค้าปลีกเครื่องใช้ไฟฟ้าในเยอรมนี โดยเงินของเขาไม่ได้หาย และอ้างว่าเครื่องที่ถูกดัดแปลงยังผ่านการตรวจด้วยซอฟต์แวร์ของ Ledger Mark Karpelès ให้ความเห็นว่าเสาอากาศของเครื่องนี้ระบุว่าเป็นรุ่น Eurasian ซึ่งชี้ว่าอาจมีหลายรุ่นตามคลื่นมือถือของแต่ละภูมิภาค คำอ้างทั้งหมดนี้ยังไม่ได้รับการยืนยันจาก Ledger และทีมข่าวตรวจสอบเองไม่ได้ ส่วน Ledger ยังยืนยันว่าทุกกรณีที่ตรวจแล้วมาจาก CryptoBilis
แนวทางที่ผู้ใช้ทำได้เองเพื่อลดความเสี่ยง ซึ่งเป็นแนวทางทั่วไป ไม่ใช่คำแนะนำเฉพาะราย ได้แก่ ซื้อตรงจากผู้ผลิตเพื่อลดจำนวนมือที่แตะเครื่อง ซึ่ง Ledger ระบุว่าช่องทางขายตรงไม่ได้รับผลกระทบในเหตุนี้ ไม่ใช้เครื่องที่มาพร้อมชุดคำเขียนไว้แล้ว ทดลองโอนเงินจำนวนน้อยก่อนย้ายเงินก้อนใหญ่ ไม่เก็บเงินทั้งหมดไว้ในเครื่องเดียว และสำหรับเงินก้อนใหญ่ อาจใช้กระเป๋าแบบหลายลายเซ็น (multisig) ที่ต้องใช้กุญแจจากเครื่องหลายเครื่อง ต่างยี่ห้อหรือต่างช่องทางซื้อ เพื่อให้เครื่องที่ถูกดัดแปลงเพียงเครื่องเดียวโอนเงินออกเองไม่ได้ ทั้งหมดนี้ไม่ได้ทำให้ความเสี่ยงเป็นศูนย์ แต่ทำให้คนร้ายต้องเจาะหลายจุดพร้อมกัน
📎 ข่าวที่เกี่ยวข้องจาก Bitcoinaddict.com:
เรื่อง Ledger และ CryptoBilis ที่เราเคยรายงานไว้
🔗 อ้างอิงต้นฉบับ: Bitquery (ตัวเลขตรวจถึง 11 ต.ค. 2569), Ledger และ Ledger Support บน X, Mark Karpelès บน X (ภาพชิ้นส่วนที่ฝัง), TechFlow (การวิเคราะห์ของ SlowMist), Nordic Semiconductor (ข้อมูลโมดูล nRF9151), CoinGecko (โลโก้), BitPinas, Bitcoin.com News (11 ต.ค. 2569), CoinDesk (13 เม.ย. และ 25 ก.ย. 2569), หน้าตัวแทนจำหน่าย หน้าระยะเวลาจัดส่ง และหน้าแนะนำการซื้อของ Ledger (ตรวจ 12 ต.ค. 2569), mempool.space และ Blockscout (ทีมข่าวตรวจ 12 ต.ค. 2569), Frankfurter
💬 ความเห็นบรรณาธิการ Bitcoinaddict
รายงานของ Bitquery ทำให้ภาพชัดขึ้นว่าเงินไปไหน แต่ยังไม่ได้ตอบว่าใครทำ และกุญแจหลุดอย่างไรในทุกกรณี สิ่งที่ทีมข่าวเห็นจากการตรวจซ้ำคือเงินส่วนที่อายัดได้ง่ายที่สุดเคลื่อนไหวเร็ว USDC ที่ถูกระบุว่า Circle อายัดได้ส่วนใหญ่ถูกย้ายไปปนกับเงินคนอื่นภายใน 1 วันหลังเวลาที่ Bitquery อัปเดตรายงาน ส่วน BTC ยังนิ่ง ตัวเลขทั้งหมดในบทความนี้เปลี่ยนได้ทุกเวลา บทเรียนที่ใหญ่กว่าตัวเลขคือ ความเชื่อใจในช่องทางซื้อเพียงอย่างเดียวไม่พอ ผู้ใช้ควรออกแบบการเก็บเงินให้ไม่มีจุดเดียวที่พังแล้วเสียทั้งหมด และไม่กรอก recovery phrase ลงเว็บหรือแอปใด ทีมข่าวไม่ระบุตัวบุคคลหรือกลุ่มที่อยู่เบื้องหลัง เพราะยังไม่มีหลักฐานที่ตรวจสอบได้
เนื้อหานี้เป็นข้อมูลข่าว ไม่ใช่คำแนะนำการลงทุน
วิเคราะห์โดยทีมข่าว Bitcoinaddict.com